


Welche Konten hat ein Mitarbeiter? Die Offboarding-Liste
Offboarding-Konten-Liste in fünf Minuten: So lesen Sie in Microsoft 365 ab, welche Konten ein Mitarbeiter hat, und finden auch die übrigen Dienste.
- Eine Offboarding-Konten-Liste hat zwei Teile: was Microsoft 365 kennt, lässt sich in fünf Minuten ablesen; Dienste mit eigener Anmeldung sieht Microsoft nicht.
- Im Benutzerprofil von Microsoft Entra stehen Gruppen, zugewiesene Anwendungen, Rollen, Lizenzen und Geräte einer Person.
- Ein deaktiviertes Konto ist nicht sofort ausgesperrt: Zugriffstoken von Microsoft Entra gelten standardmäßig eine Stunde. Deshalb gehört der Widerruf der Sitzungen in denselben Schritt.
- Die Liste muss vor dem letzten Arbeitstag stehen. Wer sie erst danach sucht, kann die Person nicht mehr fragen.
- Die Browser-Erweiterung Konten-Inventar von kjello merkt sich auf dem Rechner, bei welchen Diensten das Firmenkonto genutzt wird, und druckt daraus eine Austrittsliste. Sie erfasst aber nur Anmeldungen ab ihrer Installation.
Inhalt7 Abschnitte
Am letzten Arbeitstag fragt die Personalabteilung, ob alle Zugänge zu sind. Die ehrliche Antwort lautet meist: die von Microsoft schon, bei den anderen wissen wir es nicht. Eine Offboarding-Konten-Liste beantwortet genau diese Frage, und der erste Teil davon ist in fünf Minuten fertig.
Was eine Offboarding-Konten-Liste leisten muss
Eine Offboarding-Konten-Liste bedeutet: je ausscheidender Person eine Aufstellung aller Dienste, bei denen sie ein Firmenkonto hat, mit Verantwortlichem und Datum der Schließung. Sie ist keine allgemeine Offboarding-Checkliste und auch nicht der spätere Offboarding-Nachweis. Sie ist das, was beide voraussetzen: Sie müssen wissen, was überhaupt zu schließen ist.
Rechtlich steht das nicht als eigene Pflicht im Gesetz, ergibt sich aber aus der Sicherheit der Verarbeitung. Art. 32 DSGVO verlangt geeignete Maßnahmen, damit nur Befugte an personenbezogene Daten kommen. Ein offenes Konto einer ausgeschiedenen Person ist das Gegenteil davon.
Die Konten teilen sich in zwei Gruppen, und diese Trennung entscheidet über den Aufwand:
| Art der Anmeldung | Beispiel | Woher die Liste kommt | Was beim Sperren passiert |
|---|---|---|---|
| Über Microsoft 365 | Teams, SharePoint, angebundene Fachanwendung | Benutzerprofil in Entra | Zugang endet mit dem Firmenkonto |
| „Mit Microsoft anmelden“ bei fremdem Dienst | Web-Dienst, den die Person selbst verbunden hat | Erteilte Berechtigungen in Entra | Anmeldung endet, das Konto beim Dienst bleibt bestehen |
| Eigene E-Mail und Kennwort | Lieferantenportal, Newsletter-Werkzeug, Banking | Nur die Person selbst oder ihre Spuren | Nichts, das Konto bleibt offen |
In fünf Minuten: die Konten aus Microsoft 365 ablesen
Der Teil, den Microsoft kennt, steht im Entra Admin Center an einer Stelle. Dafür reicht eine Leserolle, ändern müssen Sie dabei nichts.
- Person öffnen. Im Microsoft Entra Admin Center unter Benutzer den Namen suchen und das Profil öffnen.
- Anwendungen und Gruppen abschreiben. Der Bereich Anwendungen zeigt zugewiesene Dienste, der Bereich Gruppen die Teams und Verteiler, über die weitere Rechte kommen.
- Rollen und Lizenzen notieren. Eine Administratorrolle verdient eigene Aufmerksamkeit: Hier braucht es eine Nachfolge, bevor das Konto schließt.
- Erteilte Berechtigungen prüfen. Dienste, die die Person selbst per „Mit Microsoft anmelden“ verbunden hat, stehen unter den Unternehmensanwendungen. Wie das geht, beschreibt Microsofts Anleitung zu erteilten Berechtigungen. Mehr dazu im Beitrag zu App-Zugriffen in Microsoft 365.
- Geräte festhalten. Im selben Profil stehen die Geräte der Person. Die gehören auf die Rückgabeliste.
Das Ergebnis ist eine belastbare Liste für alles, was über die Firmenanmeldung läuft. Sie ist aber nur die halbe Antwort.
Deaktivieren allein sperrt nicht sofort aus. Laut Microsofts Anleitung zum Widerruf gelten Zugriffstoken standardmäßig eine Stunde. Widerrufen Sie deshalb beim Sperren auch die Sitzungen, vor allem bei einem Austritt im Streit.
Sperren Sie außerdem nicht vorschnell alles auf einmal. Wer ein Postfach oder ein Konto mit Administratorrolle sofort schließt, verliert unter Umständen den Zugriff auf Vorgänge, die noch laufen. Legen Sie deshalb vor dem Sperren fest, wer die Mails liest, wer die Dateien übernimmt und wer die Rolle bekommt. Schreiben Sie diese Namen direkt in die Liste, dann bleibt am letzten Tag keine dieser Fragen offen.
Die zweite Hälfte: Konten, die Microsoft nicht sieht
Dienste mit eigener Anmeldung tauchen in keiner Microsoft-Liste auf, weil Microsoft an der Anmeldung nicht beteiligt ist. Genau dort entstehen die verwaisten Konten, die Jahre später noch funktionieren, und ein Teil der Schatten-IT, von der niemand weiß.
Drei Wege führen zu diesen Konten, und sie ergänzen sich:
- Die Person fragen. Das ist der beste Weg und kostet ein kurzes Gespräch in den letzten Tagen. Fragen Sie konkret nach Lieferantenportalen, Behördenzugängen, Banking, Werbekonten und Domain-Verwaltung.
- Die Rechnungen ansehen. Was monatlich abgebucht wird, hat einen Inhaber. Die Buchhaltung findet solche Abos oft schneller als die IT.
- Das Konten-Inventar nutzen. Die Browser-Erweiterung merkt sich auf dem Rechner, wo das Firmenkonto zum Einsatz kommt.
Das Konten-Inventar von kjello ist kostenlos und läuft in Chrome und Edge. Es reagiert nur auf Anmeldeseiten und speichert Dienst, Art der Anmeldung und Datum, Kennwörter liest es nicht. Die Liste bleibt im Browser, die Person kann sie als Tabelle exportieren oder als Austrittsliste ausdrucken.
Eine Grenze gehört dazu: Die Erweiterung kennt nur Anmeldungen ab ihrer Installation, und die Erkennung von Anmeldungen mit E-Mail und Kennwort schalten Sie selbst ein. Wer sie am letzten Tag installiert, bekommt keine Liste. Sinnvoll ist sie also als Vorbereitung, im besten Fall schon beim Eintritt.
Ich rate immer: nicht übertreiben, einfach anfangen. Die perfekte IT-Lösung gibt es nicht, aber eine, die in drei Monaten besser ist als heute.
Jens HagelGründer & Geschäftsführer
Praxis: Wann die Liste entstehen muss
Die Liste muss vor dem letzten Arbeitstag stehen, denn danach können Sie die wichtigste Quelle nicht mehr fragen. In der Praxis hat sich ein einfacher Ablauf bewährt: Sobald der Austritt feststeht, erstellt die IT den Microsoft-Teil, die Person ergänzt in der letzten Woche den Rest, und am letzten Tag wird Zeile für Zeile geschlossen und mit Datum versehen.
Für die Spalte „Verantwortlich“ reicht ein Name je Zeile. Wichtig ist, dass dort eine Person steht und keine Abteilung, denn eine Abteilung fühlt sich im Zweifel nicht zuständig. Bewahren Sie die fertige Liste bei den Austrittsunterlagen auf, damit Sie später belegen können, was wann geschlossen wurde. Wie lange das nötig ist, klären Sie mit Ihrem Datenschutzbeauftragten.
Was Geschäftsführer davon erwarten, klingt in Gesprächen mit uns meist so:
Wenn jemand neu anfängt: Laptop da, E-Mail eingerichtet, Telefon läuft. Wenn jemand geht: Zugänge zu. Mehr wollen wir gar nicht.
Der häufige Einwand lautet: „Das können wir intern lösen, wir sind nur 30 Leute.“ Stimmt, solange die eine Person, die alles im Kopf hat, nicht selbst die ist, die geht. Eine schriftliche Liste macht Sie von diesem Kopf unabhängig, und die Onboarding- und Offboarding-Checkliste gibt den übrigen Punkten einen Rahmen. Ob auch sonst alles stimmt, zeigt der Microsoft-365-Check, der unter anderem alte Gastkonten und ungenutzte Lizenzen zählt.
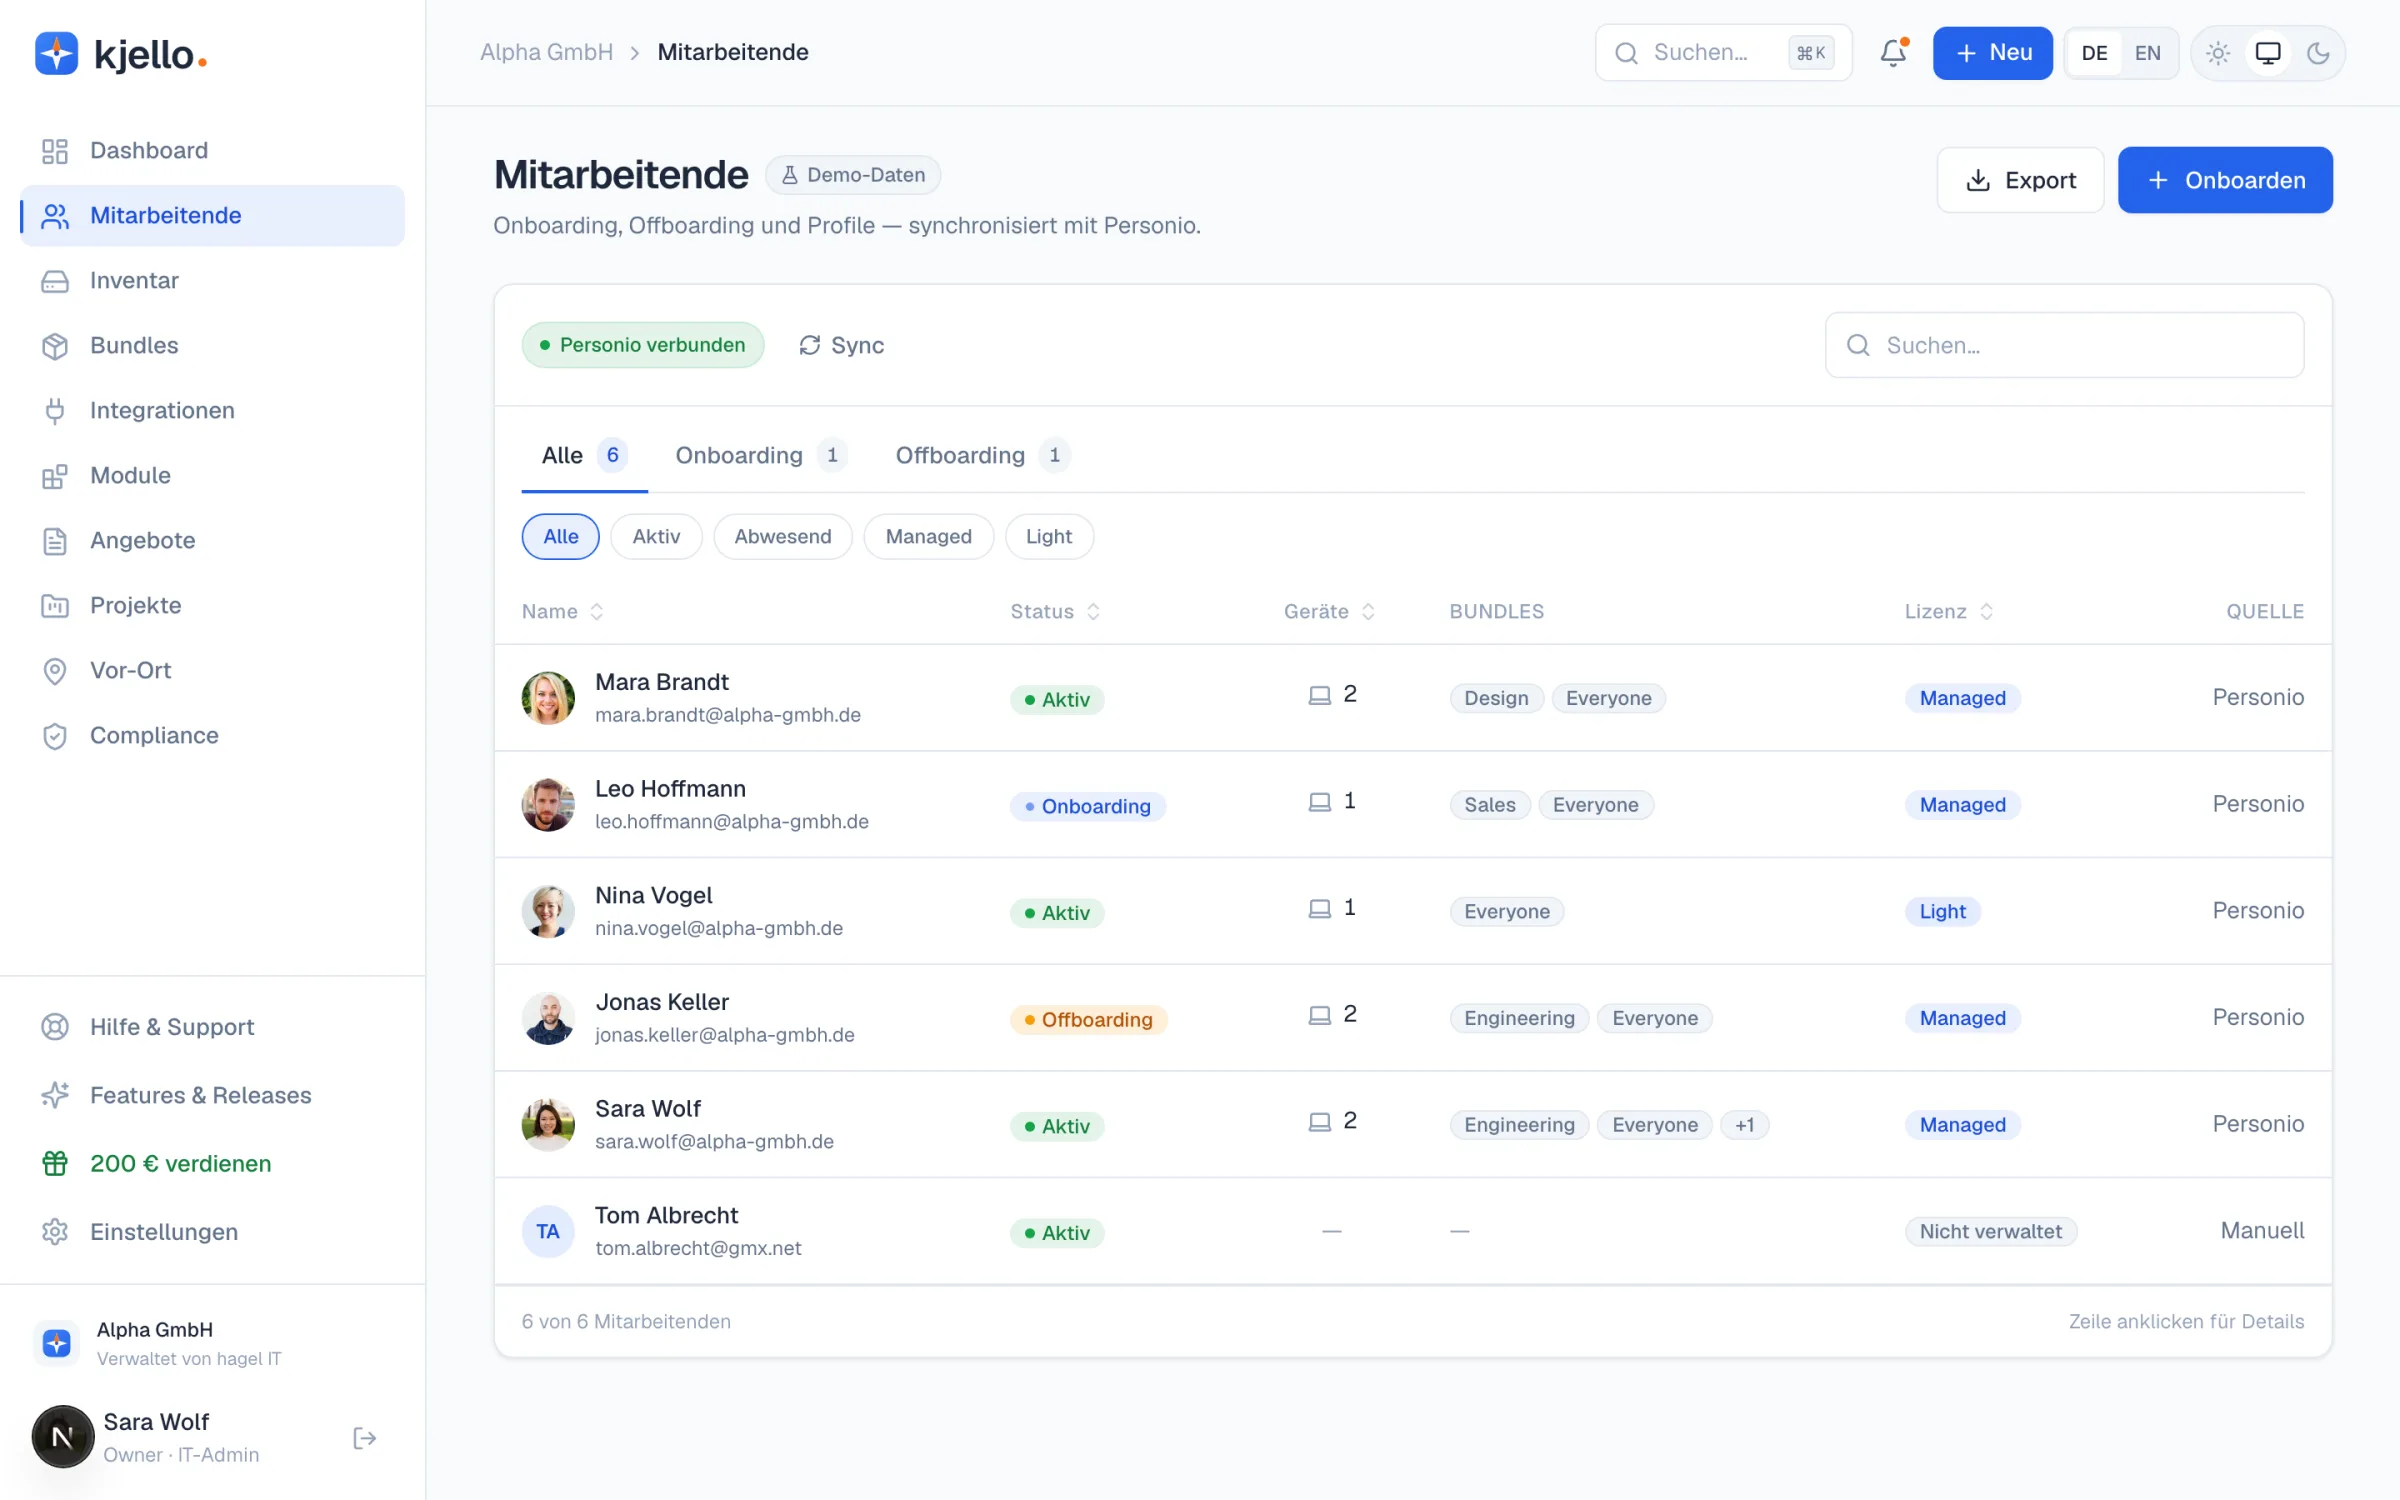
kjello ist die IT-Abteilung als Service für den Mittelstand — ein Self-Service-Portal für On-/Offboarding, Geräte-Management und IT-Support, betrieben vom Hamburger Systemhaus hagel IT (seit 2004). Im Portal ist der Austritt ein fester Ablauf, den Sie über den Self-Service selbst anstoßen. Die Einbindung in Microsoft 365 gehört dazu.
Wir zeigen Ihnen in 30 Minuten, wie ein Austritt bei kjello abläuft.
Gespräch vereinbarenWas neben den Konten in die Übergabe gehört
Der Offboarding-Prozess endet nicht mit dem letzten gesperrten Zugang, denn beim Ausscheiden geht auch Wissen. Die Konten-Liste ist deshalb ein guter Anlass für das Gespräch, das ohnehin ansteht: Die Führungskraft klärt mit der ausscheidenden Person, welche Vorgänge offen sind und wer sie übernimmt.
Die Personalabteilung kennt in der Regel den Termin und die Frist aus der Kündigung, die IT kennt die Zugänge. Damit die beiden zusammenkommen, braucht es eine feste Zuständigkeit: Eine Person führt die Liste und meldet, wenn sie vollständig ist. Dazu gehört auch die Rückgabe, also was zurückgegeben wurde und wann. Dokumentieren Sie geteilte Zugangsdaten gesondert: Kannte die Person ein gemeinsames Passwort, muss es geändert werden, auch wenn ihr eigenes Konto längst gesperrt ist.
Fazit: Eine Liste, zwei Quellen, ein Termin
Die Frage „Welche Konten hat diese Person?“ hat zwei Antworten: Das Entra-Profil liefert in fünf Minuten alles, was über Microsoft läuft, und die Person selbst, die Rechnungen und das Konten-Inventar liefern den Rest. Legen Sie den Termin dafür in die letzte Arbeitswoche, schreiben Sie je Dienst einen Verantwortlichen dazu, und schließen Sie am letzten Tag Zeile für Zeile.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Wie finde ich heraus, welche Konten ein Mitarbeiter hat?
Was gehört in eine Offboarding-Konten-Liste?
Reicht es, das Microsoft-365-Konto zu deaktivieren?
Darf der Arbeitgeber das Postfach nach Registrierungsmails durchsuchen?
Was kostet die Browser-Erweiterung Konten-Inventar?
Das könnte Sie auch interessieren
Verwaiste Konten finden und schließen — Anleitung für KMU
kjello vs. Factorial IT: Plattform, Service oder beides?

Offboarding-Checkliste DSGVO: sauber & sicher


Kostenlos zum Mitnehmen · PDF · Protokoll zum Abhaken
Offboarding-Protokoll, DSGVO-sicher
Den Austritt sauber abwickeln: kein offener Zugang, keine Datenpanne.
Offboarding ohne Lücken
Mit kjello läuft der Austritt als fester Ablauf im Portal, statt jedes Mal neu zusammengesucht zu werden.
