


Quishing in Teams: Defender erkennt gefährliche QR-Codes
Quishing in Microsoft Teams: Defender erkennt schädliche QR-Codes im Chat, zeichnet sie unscharf und warnt. Was neu ist, welche Lizenz nötig ist, was Sie tun.
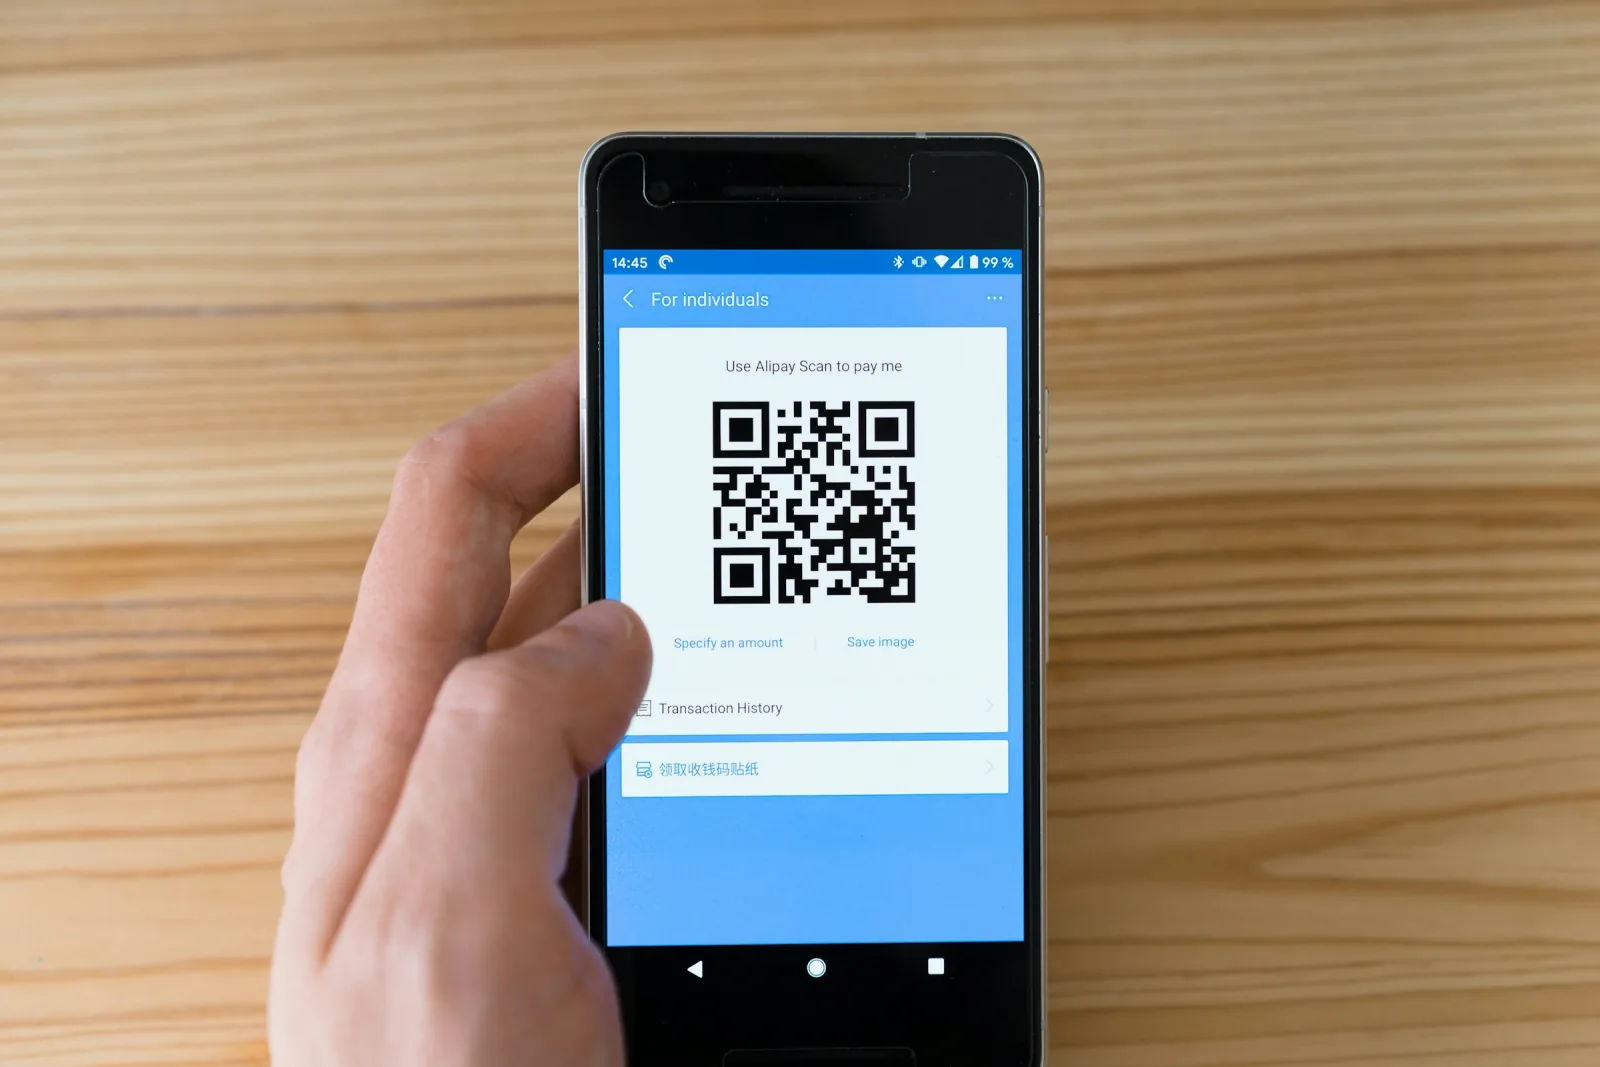
- Quishing ist Phishing per QR-Code: Der schädliche Link steckt in einem Bild, das ein Filter nicht als Text lesen kann, und wird mit dem privaten Smartphone geöffnet, also außerhalb des Firmenschutzes.
- Microsoft Defender erkennt seit der Ignite im November 2026 schädliche Links, die in QR-Codes in Teams-Chats versteckt sind, zeichnet die Inhalte unscharf und blendet einen Warnhinweis ein. Die Funktion ist in der öffentlichen Vorschau.
- Jede Teams-Lizenz warnt vor bekannten schädlichen Links bis zu 48 Stunden nach dem Versand. Safe Links, das Nachsortieren schädlicher Nachrichten (ZAP) und die Meldefunktion in Teams setzen Defender for Office 365 Plan 1 voraus, der in Microsoft 365 Business Premium steckt.
- Viele dieser Schutzfunktionen sind bezahlt, aber nicht eingeschaltet. Bei kjello schaltet das Paket „Microsoft 365 betreut“ ein, was Ihre Lizenz an Schutz mitbringt, und prüft jede Nacht, ob es noch so steht.
- Auf den Geräten läuft bei kjello Microsoft Defender im Paket Security+ für 10 € je Arbeitsplatz und Monat. Gartner führte Microsoft 2025 zum sechsten Mal in Folge als „Leader“ für Endgeräteschutz.
Inhalt7 Abschnitte
Ein Kollege postet im Teams-Chat einen QR-Code: „Neue Reisekostenrichtlinie, bitte bis Freitag bestätigen.“ Das Smartphone ist schneller gezückt als der Gedanke, wer da eigentlich schreibt. Genau darauf setzt Quishing in Microsoft Teams: ein Phishing-Link, der als Bild kommt und auf einem privaten Gerät geöffnet wird. Microsoft hat jetzt nachgelegt. Defender erkennt solche Codes im Chat, zeichnet sie unscharf und warnt. Was das bringt, welche Lizenz Sie dafür brauchen und warum es bei kjello zum Paket gehört.
Was ist Quishing, und warum ausgerechnet in Teams?
Quishing bedeutet: Phishing über einen QR-Code, der auf eine gefälschte Anmelde- oder Bezahlseite führt. Das Wort setzt sich aus „QR“ und „Phishing“ zusammen. Die Masche ist nicht neu, sie lief bisher vor allem über E-Mails, Briefe und Aufkleber auf Parkautomaten. Neu ist, wie gut sie in Teams funktioniert.
Drei Dinge machen den QR-Code für Angreifer attraktiv:
- Der Link ist ein Bild. Ein Filter, der Text nach verdächtigen Adressen durchsucht, sieht nur Pixel. Erst eine Bilderkennung macht daraus wieder eine Adresse.
- Das Smartphone steht außerhalb des Schutzes. Der Firmenlaptop hat Virenschutz, Webfilter und Zugriffsregeln. Das private Handy, mit dem gescannt wird, hat oft nichts davon.
- Teams fühlt sich intern an. Eine Mail von außen prüfen viele inzwischen zweimal. Eine Chatnachricht im Firmen-Teams kommt scheinbar von einem Kollegen, auch wenn sie aus einem externen Mandanten oder von einem übernommenen Konto stammt.
Wer den Grundmechanismus noch einmal nachlesen will: Unser Wissensbeitrag erklärt, was Phishing ist und welche Formen es gibt. Quishing ist dabei eine Spielart des Social Engineering: Es greift nicht die Technik an, sondern die Gewohnheit, einem bekannten Absender zu vertrauen.
Was Microsoft Defender in Teams jetzt erkennt
Am 17. November 2026 hat Microsoft auf der Ignite die Neuerungen für Defender vorgestellt. Für Teams steht dort wörtlich: In Chats erkennt Defender schädliche Links, die in QR-Codes versteckt sind, zeichnet schädliche Inhalte unscharf und blendet Warnhinweise ein. So steht es in der Ankündigung im Microsoft Defender Blog. Eine zusätzliche Einrichtung durch Administratoren sei nicht nötig. Sie ergänzt die KI-gestützte Phishing-Erkennung für externe Teams-Chats, die Microsoft seit Anfang November ausrollt und die wir in den Microsoft-365-Änderungen im November 2026 beschrieben haben.
Der Haken: Die Funktion ist in der öffentlichen Vorschau. Einen Termin für die allgemeine Verfügbarkeit nennt Microsoft nicht, und welche Lizenz sie am Ende voraussetzt, steht in der Ankündigung ebenfalls nicht.
Sie baut aber auf einem Teams-Schutz auf, den es schon gibt und der klar nach Lizenz gestaffelt ist. Microsoft listet ihn in der Übersicht zu Defender for Office 365 in Teams auf:
| Schutz in Teams | Jede Teams-Lizenz | Defender for Office 365 Plan 1 |
|---|---|---|
| Virenschutz für Dateien in Teams, SharePoint, OneDrive | ja | ja |
| Warnung vor bekannten schädlichen Links, bis 48 Stunden nach Versand | ja | ja |
| Safe Links: Prüfung eines Links im Moment des Klicks | nein | ja |
| Safe Attachments: Prüfung von Dateien vor dem Öffnen | nein | ja |
| ZAP: schädliche Nachrichten nachträglich in Quarantäne | nein | ja |
| Mitarbeitende melden verdächtige Nachrichten und Anrufe | nein | ja |
| Domains, Links und Dateien gezielt sperren | nein | ja |
Plan 1 steckt laut der Leistungsbeschreibung von Defender for Office 365 in Microsoft 365 Business Premium und seit dem 1. Juli 2026 auch in Office 365 E3 und Microsoft 365 E3. Wer Business Standard nutzt, hat nur die linke Spalte.
Bezahlt ist nicht eingeschaltet
Viele Unternehmen haben Business Premium gekauft, weil der Lizenzberater es empfohlen hat. Die Schutzfunktionen darin laufen trotzdem nicht von allein. ZAP für Teams ist ein Schalter im Defender-Portal, Safe Links braucht eine Richtlinie, die Meldefunktion für Teams muss jemand einrichten und festlegen, wohin die Meldungen gehen. Wer sich nicht darum kümmert, bezahlt für Schutz, den er nicht hat.
Bei der Lizenzwahl hilft Ihnen unser Vergleich der Microsoft-365-Lizenzen. Die Frage danach ist aber die wichtigere: Wer schaltet ein, was Sie gekauft haben?
Die meisten unserer Neukunden haben Microsoft 365 längst. Genutzt wird davon E-Mail und vielleicht Word. Der Rest liegt brach, obwohl er bezahlt ist.
Jens HagelGründer & Geschäftsführer
So prüfen Sie in einer halben Stunde, wo Sie stehen:
- Lizenz nachsehen. Im Microsoft-365-Admin-Center unter „Abrechnung → Ihre Produkte“: Steht dort Business Premium, E3 oder ein einzeln gekauftes Defender for Office 365? Dann haben Sie Plan 1.
- ZAP für Teams prüfen. Im Defender-Portal unter „Einstellungen → E-Mail und Zusammenarbeit → Microsoft Teams-Schutz“ muss der Schalter für Zero-hour auto purge auf „Ein“ stehen.
- Safe Links auf Teams ausdehnen. In der Safe-Links-Richtlinie muss Teams ausdrücklich eingeschlossen sein. Die voreingestellten Sicherheitsrichtlinien „Standard“ oder „Strict“ erledigen das in einem Schritt.
- Meldeweg festlegen. Legen Sie fest, ob gemeldete Teams-Nachrichten an Microsoft, an ein eigenes Postfach oder an beide gehen, und sagen Sie es den Mitarbeitenden.
- Externe Chats begrenzen. Erlauben Sie Chats mit fremden Teams-Mandanten nur mit Domains, die Sie kennen. Das nimmt dem Angreifer den einfachsten Weg in Ihren Chat.
Warum das bei kjello im Paket steckt
kjello ist die IT-Abteilung als Service für den Mittelstand — ein Self-Service-Portal für On-/Offboarding, Geräte-Management und IT-Support, betrieben vom Hamburger Systemhaus hagel IT (seit 2004).

Beim Schutz setzen wir auf Microsoft, und zwar auf beiden Seiten: im Microsoft-365-Mandanten und auf den Geräten. Das hat einen einfachen Grund. Die Erkennung sitzt direkt dort, wo Ihre Mitarbeitenden arbeiten, in Outlook, Teams und Windows, und neue Funktionen wie die QR-Code-Erkennung kommen ohne zusätzliches Produkt dazu. Beim Endgeräteschutz bewertet Gartner Microsoft seit Jahren an der Spitze: 2025 zum sechsten Mal in Folge als „Leader“ im Magic Quadrant für Endpoint Protection Platforms, wie Microsoft in seinem Security Blog zur Gartner-Bewertung schreibt.
Konkret heißt das bei kjello:
- Microsoft 365 betreut. Wir pflegen Postfächer, Teams, SharePoint und Rechte und schalten die Schutzfunktionen ein, die Microsoft mitliefert und ab Werk ausgeschaltet lässt, soweit Ihre Lizenz sie hergibt. Jede Nacht prüfen wir, ob das noch so steht, und sagen Ihnen Bescheid, wenn nicht.
- Security+ ist darin enthalten. Microsoft Defender läuft auf jedem verwalteten Gerät, zentral überwacht. Wir melden uns, wenn der Schutz ausgeschaltet, veraltet oder nicht angebunden ist.
- Ein Bericht pro Monat. Schriftlich, wie viele Geräte geschützt und verschlüsselt sind. Den können Sie Ihrer Versicherung oder einem Auftraggeber vorlegen.
- Business Premium als Empfehlung. Damit sind die volle Härtung und die Geräteverwaltung über Microsoft möglich, und Defender for Office 365 Plan 1 ist dabei.
Was das Paket genau umfasst, steht auf der Seite zu Microsoft 365 betreut. Den Virenschutz auf den Geräten erklärt die Seite zu Security+ mit Microsoft Defender. Security+ kostet einzeln 10 € je Arbeitsplatz und Monat, zusätzlich zur Basis von 29 € je Arbeitsplatz.
Ein Ansprechpartner, eine Rechnung, alles drin. Keine zehn Verträge, keine Überraschungen.
Was kein Filter abfängt
„Wenn Microsoft das jetzt erkennt, brauchen wir uns ja nicht mehr zu kümmern.“ Diesen Einwand hören wir oft, und er stimmt nur zur Hälfte. Der Teams-Schutz greift in Teams. Ein QR-Code auf einem ausgedruckten Aushang, auf einem Paketschein oder in einer WhatsApp-Nachricht an das private Handy läuft an keinem Firmenfilter vorbei.
Deshalb gehören zwei Dinge dazu, die nichts mit Lizenzen zu tun haben:
Erstens die Zwei-Faktor-Anmeldung für jedes Konto, idealerweise mit der Anmelde-App und nicht per SMS. Wer sein Kennwort auf einer gefälschten Seite eingibt, hat damit noch nicht alles verloren. Zugriffsregeln wie Conditional Access sperren zusätzlich Anmeldungen aus ungewöhnlichen Ländern oder von unbekannten Geräten.
Ein geändertes Kennwort reicht nicht, wenn jemand nach einem Scan seine Zugangsdaten eingegeben hat. Moderne Phishing-Seiten stehlen das Sitzungstoken gleich mit. Die IT muss alle aktiven Sitzungen des Kontos beenden und die Anmeldungen der letzten Stunden prüfen.
Zweitens Übung. Mitarbeitende, die einmal eine harmlose Übungsnachricht mit QR-Code bekommen haben, scannen beim nächsten Mal langsamer. Wie man verdächtige Nachrichten auch ohne Technik erkennt, zeigt unser Ratgeber Phishing-Mails erkennen. Die Übungen selbst übernimmt bei kjello das Paket Schulung & Phishing-Übungen.
Fazit: Der Schutz ist da, er muss nur an sein
QR-Codes im Teams-Chat sind eine Lücke, weil sie Text- und Gerätefilter gleichzeitig umgehen. Microsoft schließt sie mit der neuen Erkennung in Defender, vorerst als Vorschau. Die Grundlage dafür, Safe Links, ZAP und die Meldefunktion für Teams, gibt es schon heute mit Business Premium. Ob sie bei Ihnen läuft, sagt Ihnen ein Blick ins Defender-Portal oder der kostenlose IT-Sicherheits-Check.
Im 15-Minuten-Gespräch sehen wir gemeinsam auf Ihre Lizenz und sagen Ihnen, welcher Schutz bei Ihnen brachliegt.
15-Minuten-Gespräch vereinbarenWenn Sie sich darum nicht selbst kümmern wollen: Mit kjello schalten wir ein, was Ihre Lizenz hergibt, und prüfen jede Nacht, ob es noch steht. Auf den Geräten läuft Microsoft Defender, im Mandanten der Teams- und Mailschutz von Microsoft. Wer mehr über den Unterschied zwischen eingebautem Virenschutz und verwaltetem Endgeräteschutz wissen will, liest weiter bei Reicht Windows Defender für Unternehmen?.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Was ist Quishing?
Erkennt Microsoft Teams schädliche QR-Codes?
Welche Lizenz brauche ich für den Teams-Schutz von Microsoft Defender?
Was tun, wenn jemand einen QR-Code aus Teams gescannt und sich angemeldet hat?
Reicht der Schutz von Microsoft, oder braucht es zusätzlich Schulungen?
Das könnte Sie auch interessieren
Endpoint Security Vergleich: Defender, Suite oder Managed?
Kostenlose IT-Tools: was die Geschäftsführung selbst prüft
Windows 10 Support-Ende: So finden Sie betroffene Rechner


Kostenlos zum Mitnehmen · PDF · Selbstcheck
IT-Grundschutz-Checkliste für den Mittelstand
25-Punkte-Selbstcheck: Wo steht Ihre IT-Sicherheit wirklich?
Microsoft 365 betreut ansehen
kjello schaltet die Schutzfunktionen ein, die Ihre Microsoft-365-Lizenz mitbringt, und prüft jede Nacht, ob sie noch stehen. Security+ mit Microsoft Defender ist enthalten.
