Managed Service Provider und NIS2: Wer haftet wofür?
Managed Service Provider und NIS2: wann ein MSP selbst reguliert ist, welche Pflichten beim Kunden bleiben und was 2026 in den Dienstleistervertrag gehört.
- Managed Service Provider sind in der NIS-2-Richtlinie eine eigene Einrichtungsart: Anhang I Nummer 9 führt „Verwaltung von IKT-Diensten (Business-to-Business)“ mit Anbietern verwalteter Dienste und verwalteter Sicherheitsdienste als Sektor mit hoher Kritikalität.
- Ob ein MSP selbst NIS2-pflichtig wird, entscheidet neben der Einrichtungsart die Größe: ab 50 Mitarbeitenden gilt er nach § 28 Absatz 2 Nummer 3 BSIG als wichtige Einrichtung, ab 250 Mitarbeitenden nach § 28 Absatz 1 Nummer 4 BSIG als besonders wichtige Einrichtung.
- Die NIS2-Pflichten treffen immer die betroffene Einrichtung selbst. Ein Dienstleister kann die Umsetzung übernehmen, aber nicht die Verantwortung – § 38 BSIG adressiert ausdrücklich die Geschäftsleitung.
- § 30 Absatz 2 Nummer 4 BSIG macht die Sicherheit der Lieferkette zur Pflichtmaßnahme: Wer reguliert ist, muss die sicherheitsbezogenen Aspekte der Beziehung zu seinen unmittelbaren Dienstleistern selbst steuern und dokumentieren.
- Das BSI stellt klar, dass es kein allgemeines Zertifikat gibt, das die Lieferketten-Anforderung pauschal erfüllt – eine ISO 27001 des Dienstleisters kann berücksichtigt werden, muss aber individuell bewertet werden.
Inhalt7 Abschnitte
Seit dem NIS2-Umsetzungsgesetz kommt in fast jedem Gespräch derselbe Satz: „Das macht doch unser IT-Dienstleister.“ Manchmal stimmt das für die technische Umsetzung. Für die Verantwortung stimmt es nie. Und gleichzeitig stellt sich die umgekehrte Frage: ob ein Managed Service Provider durch NIS2 nicht selbst zur regulierten Einrichtung wird. Beide Fragen haben klare Antworten im Gesetzestext.
Managed Service Provider sind in NIS2 eine eigene Einrichtungsart
NIS2 behandelt IT-Dienstleister nicht als Randthema, sondern als eigenen Sektor. In der NIS-2-Richtlinie (EU) 2022/2555 führt Anhang I unter Nummer 9 die „Verwaltung von IKT-Diensten (Business-to-Business)“ auf, mit zwei Einrichtungsarten: Anbieter verwalteter Dienste und Anbieter verwalteter Sicherheitsdienste. Anhang I trägt die Überschrift „Sektoren mit hoher Kritikalität“ und führt in derselben Liste Energie, Verkehr und Gesundheit.
Artikel 6 Nummer 39 der Richtlinie definiert den Anbieter verwalteter Dienste als Einrichtung, die Dienste im Zusammenhang mit Installation, Verwaltung, Betrieb oder Wartung von IKT-Produkten, Netzen, Infrastruktur oder Anwendungen erbringt, ob in den Räumlichkeiten der Kunden oder aus der Ferne. Das deutsche Recht übernimmt das nahezu wortgleich in § 2 Nummer 26 BSIG. In der Anlage 1 zum BSI-Gesetz stehen Managed Services Provider unter Ziffer 6.1.10 und Managed Security Services Provider unter 6.1.11, beide im Sektor Digitale Infrastruktur.
Das ist die erste wichtige Unterscheidung: Ein MSP kann durch NIS2 gleich zweimal betroffen sein – als eigene regulierte Einrichtung und als Glied in der Lieferkette seiner Kunden. Die beiden Rollen haben völlig unterschiedliche Konsequenzen. Wer sie vermischt, verhandelt am Ende die falschen Vertragsklauseln.
Wann ein Dienstleister selbst NIS2-pflichtig wird
Ob ein IT-Dienstleister selbst unter das Gesetz fällt, entscheidet sich in zwei Schritten: Einrichtungsart und Größe. Zur Einrichtungsart hat das BSI in seinen Fragen und Antworten zu NIS-2 einen ganzen Abschnitt veröffentlicht. Entscheidend ist danach ein gewisser Grad an tatsächlichem Zugriff auf die betreffenden Systeme; reine Beratungstätigkeit ist ausdrücklich abzugrenzen. Eine Mindestanzahl von Kundinnen und Kunden ist keine Voraussetzung.
| Konstellation | MSP im Sinne des BSIG? | Begründung des BSI |
|---|---|---|
| Betreibt und wartet Kundensysteme mit administrativem Zugriff | ja | erfüllt die Merkmale des § 2 Nr. 26 BSIG |
| Bietet einen Dienst nur geschäftlich an, Betrieb liegt bei Dritten | nein | keine Betriebs- oder Wartungsleistung, kein Zugriff |
| Erbringt reinen Anwendersupport ohne technischen Systemzugriff | nein | weder Verwaltungs- noch Wartungsleistung |
| Konzerninterner IT-Betrieb mit administrativem Zugriff | ja | Beschränkung auf den Konzern steht dem nicht entgegen |
Kommt die Einrichtungsart hin, folgt die Größenprüfung nach § 28 BSIG. Ab 50 Mitarbeitenden oder einem Jahresumsatz und einer Jahresbilanzsumme von jeweils über 10 Millionen Euro ist ein MSP wichtige Einrichtung. Ab 250 Mitarbeitenden oder über 50 Millionen Euro Umsatz zusammen mit über 43 Millionen Euro Bilanzsumme wird er besonders wichtige Einrichtung – mit denselben Pflichten, aber schärferer Aufsicht und höherem Bußgeldrahmen.
Für den Mittelstand heißt das: Der typische regionale IT-Partner mit 20 oder 40 Beschäftigten ist meist nicht selbst reguliert. Das entlastet ihn – und ändert für seine Kunden gar nichts. Deren Pflichten hängen nicht am Status des Dienstleisters.
Wir starten jede Zusammenarbeit mit einer Risikoanalyse gemeinsam mit der Geschäftsführung. Nicht um Angst zu machen, sondern um ehrlich zu sehen, wo Sie stehen und was zuerst dran ist.
Jens HagelGründer
Die Trennlinie: Ausführung ist delegierbar, Verantwortung nicht
Hier liegt der Kern der Haftungsfrage. Das BSIG adressiert seine Pflichten an die betroffene Einrichtung. § 30 Absatz 1 BSIG verlangt geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen und schreibt im letzten Satz ausdrücklich vor, dass die Einhaltung dieser Verpflichtung durch die Einrichtungen zu dokumentieren ist. § 38 BSIG geht eine Ebene weiter: Geschäftsleitungen müssen die Maßnahmen umsetzen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Verletzen sie die Umsetzungs- und Überwachungspflicht aus Absatz 1, haften sie ihrer Einrichtung nach § 38 Absatz 2 BSIG für schuldhaft verursachte Schäden nach den Regeln des für die Rechtsform geltenden Gesellschaftsrechts. Was daraus für die Leitung persönlich folgt, ordnet der Beitrag zur Geschäftsführerhaftung bei IT-Sicherheit ein.
| Pflicht | Trägt sie rechtlich | Kann ein MSP übernehmen | Bleibt beim Unternehmen |
|---|---|---|---|
| Registrierung beim BSI | die Einrichtung | Vorbereitung der Angaben | Anmeldung und Richtigkeit |
| Risikomanagement (§ 30) | die Einrichtung | technische Umsetzung | Angemessenheitsentscheidung |
| Dokumentation | die Einrichtung | Erzeugen der Nachweise | Vorlage bei der Aufsicht |
| Meldung erheblicher Vorfälle | die Einrichtung | Erkennung, Zuarbeit, Analyse | Absetzen der Meldung |
| Schulung der Geschäftsleitung (§ 38 Abs. 3) | die Geschäftsleitung persönlich | Schulungsangebot | Teilnahme, nicht delegierbar |
Ein Dienstleistervertrag verschiebt also nicht die gesetzliche Pflicht, sondern schafft eine zweite, zivilrechtliche Ebene daneben. Führt ein Fehler des MSP zu einem Verstoß, ergeht das Bußgeld gegen das beauftragende Unternehmen. Ob es sich beim Dienstleister schadlos halten kann, entscheidet allein der Vertrag – Leistungsbeschreibung, Haftungsregelung, Versicherungssumme.
„Das macht unser Dienstleister“ ist keine Verteidigung gegenüber der Aufsicht. Die Aufsicht fragt nicht, wer eine Maßnahme ausgeführt hat, sondern ob die Einrichtung sie nachweisen kann. Ohne eigene Dokumentation steht das Unternehmen auch dann ohne Beleg da, wenn technisch alles sauber lief.
§ 30 Absatz 2 Nummer 4: Die Lieferkette ist Ihre Baustelle
Die zweite Richtung ist die häufiger unterschätzte. Artikel 21 Absatz 2 Buchstabe d der NIS-2-Richtlinie zählt die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zwischen den einzelnen Einrichtungen und ihren unmittelbaren Anbietern oder Diensteanbietern“ zu den Mindestmaßnahmen. § 30 Absatz 2 Nummer 4 BSIG übernimmt das fast wortgleich. Wer reguliert ist, muss seine IT-Dienstleister also aktiv steuern, unabhängig davon, ob diese selbst unter NIS2 fallen.
Wie das nachzuweisen ist, beantwortet das BSI in den Fragen und Antworten unmissverständlich: Ein allgemeines Zertifikat zum Nachweis der Anforderungen gibt es nicht. Eine ISO 27001 kann berücksichtigt werden, muss aber von jeder Einrichtung individuell im Rahmen ihres Risikomanagements beurteilt werden. Das Zertifikat des Dienstleisters ersetzt die eigene Bewertung nicht.
Praktisch heißt das: Sie brauchen für jeden IT-Dienstleister mit Zugriff auf Ihre Systeme eine Einschätzung, welche Risiken damit verbunden sind, und eine vertragliche Grundlage, die diese Risiken adressiert. Das ist weniger Aufwand, als es klingt. Aber es ist Arbeit, die niemand für Sie erledigen kann.
Was in den Vertrag mit dem Dienstleister gehört
Die folgenden Punkte decken die Schnittstelle zwischen § 30 BSIG und einem Managed-Service-Vertrag ab. Sie ersetzen keine juristische Prüfung, machen das Gespräch mit dem Anbieter aber konkret, egal ob Sie neu ausschreiben oder eine bestehende IT-Betreuung nachschärfen.
- Maßnahmenzuordnung. Für jede der zehn Mindestmaßnahmen aus § 30 Absatz 2 BSIG ist benannt, wer sie ausführt – Dienstleister, Unternehmen oder beide gemeinsam.
- Meldekette mit Uhrzeit. Der Dienstleister informiert so früh, dass die Erstmeldung binnen 24 Stunden und die Bewertung binnen 72 Stunden möglich bleiben (§ 32 Absatz 1 BSIG). Eine Reaktionszeit „innerhalb eines Werktags“ reicht dafür nicht.
- Nachweis- und Auskunftsrechte. Sie erhalten auf Anforderung Berichte zu Patchstand, Backup, Rechtevergabe und Sicherheitsvorfällen – in einer Form, die Sie Ihrer Aufsicht vorlegen können.
- Unterauftragnehmer. Cloud-Anbieter, Rechenzentrum, Fernwartungswerkzeug: Wer noch Zugriff hat, ist benannt, und Wechsel werden angekündigt.
- Zugriffsrechte des Dienstleisters. Administrative Konten sind personalisiert, mit Zwei-Faktor-Authentifizierung geschützt und werden bei Personalwechsel beim Anbieter entzogen.
- Exit und Übergabe. Dokumentation, Passwörter und Konfigurationen gehen bei Vertragsende vollständig an Sie zurück – vertraglich zugesagt, nicht nur mündlich.
Den Einwand „das haben wir doch alles besprochen“ hören wir oft. Er hilft nur nicht: Die IT-Dokumentation im Mittelstand ist die einzige Form, in der eine Absprache eine Aufsichtsprüfung überlebt. Wer prüfen will, wie sein Dienstleister insgesamt dasteht, findet die Kriterien im Beitrag zur Auswahl eines Managed Service Providers.
Es ist immer nur ein Pflaster auf die Wunde geklebt worden, statt dass wir ein Konzept hatten.
Wie kjello die Aufteilung handhabt
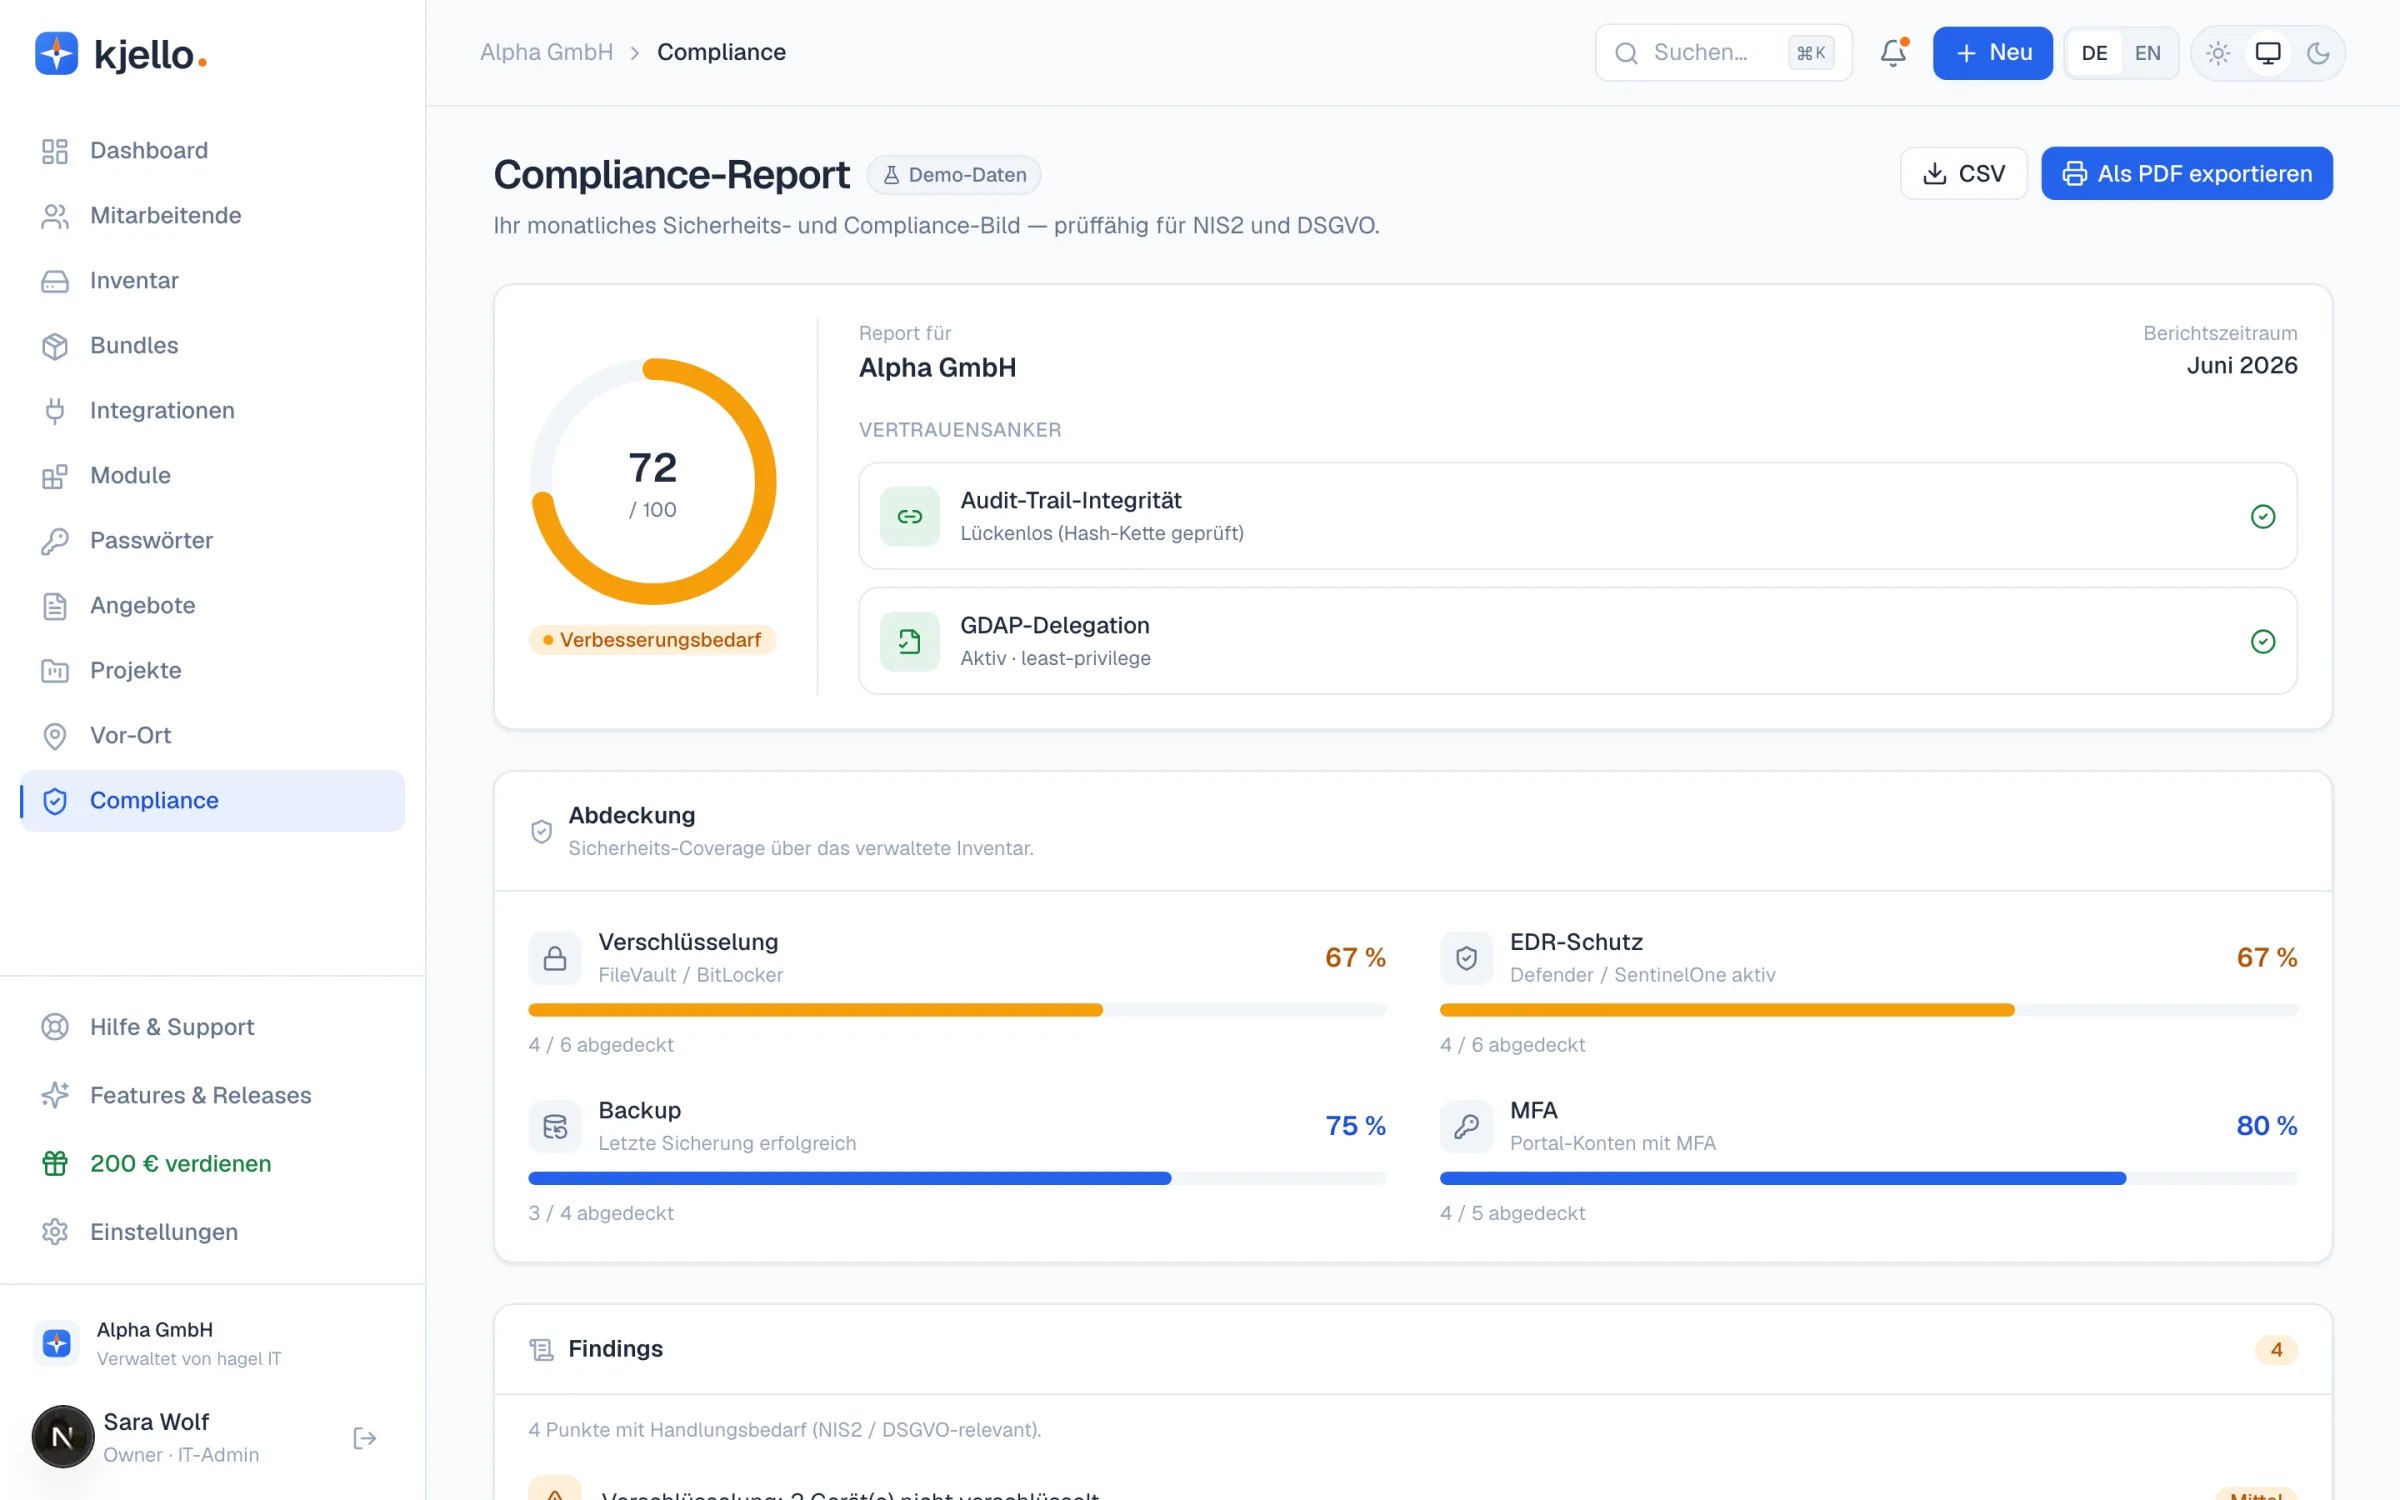
kjello ist die IT-Abteilung als Service für den Mittelstand — ein Self-Service-Portal für On-/Offboarding, Geräte-Management und IT-Support, betrieben vom Hamburger Systemhaus hagel IT (seit 2004). Für NIS2 heißt das: Wir führen die technischen Maßnahmen aus und liefern die Nachweise dafür mit, aber wir behaupten nicht, Ihre Pflichten zu übernehmen. Der Compliance-Bereich im Portal zeigt je Maßnahme, wie hoch die Abdeckung tatsächlich ist – Verschlüsselung, EDR, Backup, Mehrfaktor-Anmeldung. Die Bewertung, ob das für Ihr Risiko angemessen ist, bleibt bei Ihrer Geschäftsführung.
Der Zuschnitt liegt bei 20 bis 250 Mitarbeitenden. Ein Konzern mit eigener Sicherheitsorganisation und internem ISMS fährt mit anderen Modellen besser, ein reines Cloud-only-Startup ohne Geräteflotte ebenso. Wo es passt, kostet „Arbeitsplatz betreut“ 29 € je Arbeitsplatz und Monat, Security+ optional 10 € je Arbeitsplatz und Monat zusätzlich, Microsoft-365-Lizenzen kommen als Durchleitung obendrauf (netto, Stand: Oktober 2026). Details zu Sicherheitsfunktionen und Nachweisen stehen unter Sicherheit und Compliance, zur Angriffserkennung unter EDR und Endpoint-Schutz.
Ob Ihr Unternehmen überhaupt betroffen ist, klärt der NIS2-Check in wenigen Fragen. Den Betroffenheitsrahmen erklärt der Beitrag NIS2 im Mittelstand, die Pflichten im Detail der Beitrag zum NIS2-Umsetzungsgesetz. Und wenn Sie zuerst wissen wollen, was ein MSP überhaupt leistet: Managed Service Provider erklärt.
30 Minuten, kostenlos, ohne Vertriebsdruck – wir gehen die Aufteilung mit Ihnen durch.
Gespräch vereinbarenDieser Beitrag ordnet die Rechtslage nach BSIG und NIS-2-Richtlinie ein und ersetzt keine Rechtsberatung. Ob Ihr Unternehmen betroffen ist, welche Maßnahmen angemessen sind und wie eine Haftungsregelung im Einzelfall zu fassen ist, gehört vor Vertragsabschluss anwaltlich geprüft. Stand der zitierten Fassungen: Oktober 2026.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Fällt mein IT-Dienstleister selbst unter NIS2?
Kann ich meine NIS2-Pflichten an einen Managed Service Provider auslagern?
Haftet der Dienstleister, wenn gegen mein Unternehmen ein Bußgeld verhängt wird?
Reicht eine ISO-27001-Zertifizierung meines Dienstleisters als Nachweis?
Gilt NIS2 auch für einen konzerninternen IT-Dienstleister?
Was muss ich mit meinem IT-Dienstleister vertraglich regeln?
Das könnte Sie auch interessieren
NIS2-Umsetzungsgesetz: Was Unternehmen jetzt tun müssen
NIS2-Check für den Mittelstand: Ist mein Unternehmen betroffen?
ISO 27001 für KMU: Lohnt sich das Zertifikat?

Kostenlos zum Mitnehmen · PDF · Katalog & Bewertungsbogen
Anforderungskatalog: externe IT-Abteilung
32 Punkte, die abgedeckt sein müssen, dazu ein Bewertungsbogen für den Vergleich.
IT-Betreuung mit Nachweisen statt Zusagen
Wer NIS2 belegen muss, braucht einen Dienstleister, der Dokumentation und Meldewege mitliefert – nicht nur Verfügbarkeit verspricht.