IT für Arztpraxen: zwischen TI und Alltag
IT für Arztpraxen erklärt: Telematikinfrastruktur als Basis, die KBV-IT-Sicherheitsrichtlinie nach § 75b SGB V, das PVS und der Schutz von Patientendaten.
- IT für Arztpraxen ruht auf vier Bausteinen: dem TI-Zugang (Heilberufsausweis, SMC-B, Kartenterminal und Konnektor oder TI-Gateway), dem Praxisverwaltungssystem, dem Praxisnetz mit allen Endgeräten und dem Schutz von Gesundheitsdaten.
- Die IT-Sicherheitsrichtlinie der Kassenärztlichen Bundesvereinigung besteht aus fünf Anlagen und staffelt die Pflichten nach der Zahl der Personen, die ständig mit der Datenverarbeitung betraut sind: bis 5, 6 bis 20, mehr als 20. Die aktualisierte Fassung ist seit Oktober 2025 verbindlich.
- Anlage 1 Nummer 2 der Richtlinie verlangt, dass die Praxisleitung beim Ausscheiden einer Person deren bekannte Passwörter und Zugangsdaten ändert oder vernichtet – ein Offboarding ohne Zugriffsentzug verstößt damit gegen eine ausdrückliche Vorgabe.
- Patientendaten sind Gesundheitsdaten und damit eine besondere Kategorie personenbezogener Daten nach Art. 9 DSGVO: Ihre Verarbeitung ist grundsätzlich untersagt und nur über einen ausdrücklichen Ausnahmetatbestand zulässig.
- Fällt das Praxisverwaltungssystem aus, steht der Betrieb – keine Akte, kein eRezept, volles Wartezimmer. Die laufende Betreuung der Praxis-IT kostet bei kjello 29 € je Arbeitsplatz und Monat, TI-Komponenten und PVS bleiben beim jeweiligen Anbieter.
Inhalt10 Abschnitte
Die IT einer Arztpraxis ist ein besonderer Fall. Sie muss gleichzeitig zwei Welten bedienen: die streng regulierte, bundesweit vernetzte Telematikinfrastruktur und den ganz normalen Praxisalltag mit vollem Wartezimmer. Kommt eine der beiden ins Stocken, steht die Praxis. Wer Praxis-IT wie eine gewöhnliche Büro-IT behandelt, unterschätzt die besonderen Anforderungen an Vernetzung, Sicherheit und Datenschutz. Dieser Beitrag erklärt, worauf es bei der IT für Arztpraxen wirklich ankommt.
Was IT für Arztpraxen umfasst
IT für Arztpraxen bedeutet: der zuverlässige Betrieb von vier Bausteinen, die voneinander abhängen — dem Zugang zur Telematikinfrastruktur, dem Praxisverwaltungssystem, dem Praxisnetz mit allen Endgeräten und dem Schutz der Patientendaten.
Diese Aufteilung klärt Zuständigkeiten. Die TI-Komponenten kommen von zugelassenen Anbietern, das Praxisverwaltungssystem vom PVS-Hersteller. Alles dazwischen — Netzwerk, Rechner, Drucker, Kartenterminals, Backup, Zugriffe, Microsoft 365 — ist klassische IT-Betreuung und genau der Teil, der in vielen Praxen niemandem konkret zugeordnet ist.
Dort entstehen die Störungen, die den Betrieb aufhalten: ein Switch ohne Strom, ein Rechner, der drei Monate kein Update gesehen hat, ein Backup, das läuft, aber nie zurückgespielt wurde. Kein TI-Problem — und trotzdem steht das Wartezimmer.
Die TI als Pflicht-Basis
Jede Praxis ist heute Teil der Telematikinfrastruktur (TI) – des sicheren, bundesweiten Netzes im Gesundheitswesen. Sie ist keine Option, sondern Pflicht-Basis. Über sie laufen die zentralen digitalen Anwendungen: das eRezept als digitale Verordnung, die elektronische Patientenakte (ePA), der Abgleich der Versichertenstammdaten und der sichere Nachrichtendienst KIM.
Für den Zugang braucht eine Einrichtung laut gematik mindestens einen elektronischen Heilberufsausweis (HBA), die Institutionskarte SMC-B, ein stationäres E-Health-Kartenterminal und einen technischen Zugangsweg. Bisher war das der Konnektor als Router in der Praxis; inzwischen steht mit dem TI-Gateway eine Alternative bereit, die über eine sichere VPN-Verbindung aus einem zertifizierten Rechenzentrum arbeitet und die Anschaffung eines eigenen Konnektors erübrigt. Die SMC-B läuft ab und muss rechtzeitig ersetzt werden — ein Termin, den keine Praxis verpassen will.
Die TI ist außerdem nichts, was man einmal anschließt und dann vergisst. Sie entwickelt sich weiter, und das mit Fristen: Seit dem 29.06.2026 wird die RSA-Infrastruktur schrittweise abgeschaltet, seit dem 05.08.2026 lassen sich KIM-Nachrichten an Empfänger mit einer SMC-B der Generation G2.0 nicht mehr zustellen (Stand: gematik TI-Status, 08.2026). Wer solche Ankündigungen nicht verfolgt, merkt die Umstellung erst, wenn der Facharztbrief nicht ankommt.
Bevor bei einer TI-Störung der Konnektor neu gestartet wird: erst das TI-Lagebild der gematik prüfen. Es weist eRezept, ePA, KIM, VSDM und den TI-Anschluss getrennt aus. Steht dort eine zentrale Einschränkung, hilft kein Eingriff in der Praxis — und ein unnötiger Neustart kostet nur Zeit im laufenden Betrieb.
Die KBV-IT-Sicherheitsrichtlinie (§ 75b SGB V)
Anders als ein normaler Betrieb hat eine Praxis konkrete, gesetzlich verankerte Sicherheitspflichten. Der Gesetzgeber hat die Kassenärztliche Bundesvereinigung (KBV) beauftragt, die Anforderungen an die IT-Sicherheit in einer IT-Sicherheitsrichtlinie festzulegen — im Einvernehmen mit dem Bundesamt für Sicherheit in der Informationstechnik (BSI). Der Auftrag steht heute in § 390 SGB V; die geläufige Bezeichnung „Richtlinie nach § 75b SGB V“ stammt aus der früheren Nummerierung und wird weiter verwendet.
Die aktualisierte Fassung ist laut BSI seit Oktober 2025 für den vertragsärztlichen Bereich verbindlich, für den vertragszahnärztlichen seit Januar 2026. Sie soll künftig jährlich überprüft und alle zwei Jahre an den Stand der Technik angepasst werden — eine Praxis-IT, die 2021 einmal „richtlinienkonform“ eingerichtet wurde, ist es heute nicht mehr automatisch.
Die konkreten Anforderungen stehen in fünf Anlagen, die die KBV nach Praxisgröße und Ausstattung unterscheidet:
| Anlage | Gilt für | Beispiele für Anforderungen |
|---|---|---|
| 1 | alle Praxen; Basis für bis zu 5 ständig mit der Datenverarbeitung betraute Personen | aktueller Virenschutz, dokumentierter Netzplan, Datensicherungsplan, Sperrcode auf Mobilgeräten, Regeln für Ein- und Austritt |
| 2 | mittlere Praxen mit 6 bis 20 Personen | Zusatzanforderungen zu Anlage 1 |
| 3 | große Praxen mit mehr als 20 Personen, Groß-Labore und Groß-MVZ mit krankenhausähnlichen Strukturen | weitere Zusatzanforderungen |
| 4 | Praxen mit medizinischen Großgeräten (CT, MRT, PET, Linearbeschleuniger) | zusätzliche Anforderungen an Geräte und deren Netzanbindung |
| 5 | dezentrale TI-Komponenten (Konnektor, Kartenlesegerät, Praxisausweis) | zeitnahe Updates, sichere Aufbewahrung der Administrationsdaten |
Maßgeblich ist also nicht die Zahl der Behandlungsräume, sondern wie viele Personen ständig mit der Datenverarbeitung betraut sind — vom Einlesen der Gesundheitskarte über das Weiterleiten von Befunden bis zur Löschung. Je digitaler eine Praxis arbeitet, desto größer der Pflichtkatalog. Eine allgemeine IT-Sicherheits-Checkliste hilft beim Grundverständnis, ersetzt aber nicht den Blick in den praxisspezifischen KBV-Katalog.
Personalwechsel ist in der Praxis ein IT-Thema
Der Teil der Richtlinie, der Praxen am häufigsten kalt erwischt, hat mit Technik wenig zu tun: Seit dem 1. Oktober 2025 gelten ausdrückliche Vorgaben für den Umgang mit Personal. Sie stehen in Anlage 1, die KBV führt sie einzeln mit Nummer auf – und sie sind erfreulich unmissverständlich formuliert.
- Neue Mitarbeitende einarbeiten. Die Einweisung in die Praxis-IT ist Pflicht, nicht Kür (Anlage 1 Nummer 1).
- Zugänge beim Austritt schließen. Beim Ende des Beschäftigungsverhältnisses muss die Praxisleitung die der Person bekannten oder von ihr genutzten Passwörter und Zugangsdaten ändern oder vernichten (Anlage 1 Nummer 2).
- Externe verpflichten. Technikerinnen und Techniker von Dienstleistern müssen auf Gesetze und interne Regeln verpflichtet werden; bei einmaligem Einsatz sind sie zu beaufsichtigen (Anlage 1 Nummer 3).
- Regelmäßig schulen. Das Praxispersonal muss zur eingesetzten Technik und zu Informationssicherheit geschult und sensibilisiert werden (Anlage 1 Nummern 6, 9 und 10).
- Umgang mit Spam regeln. Der Umgang mit Spam bei E-Mails muss geregelt sein; die Grundregel lautet ignorieren und löschen (Anlage 1 Nummer 41).
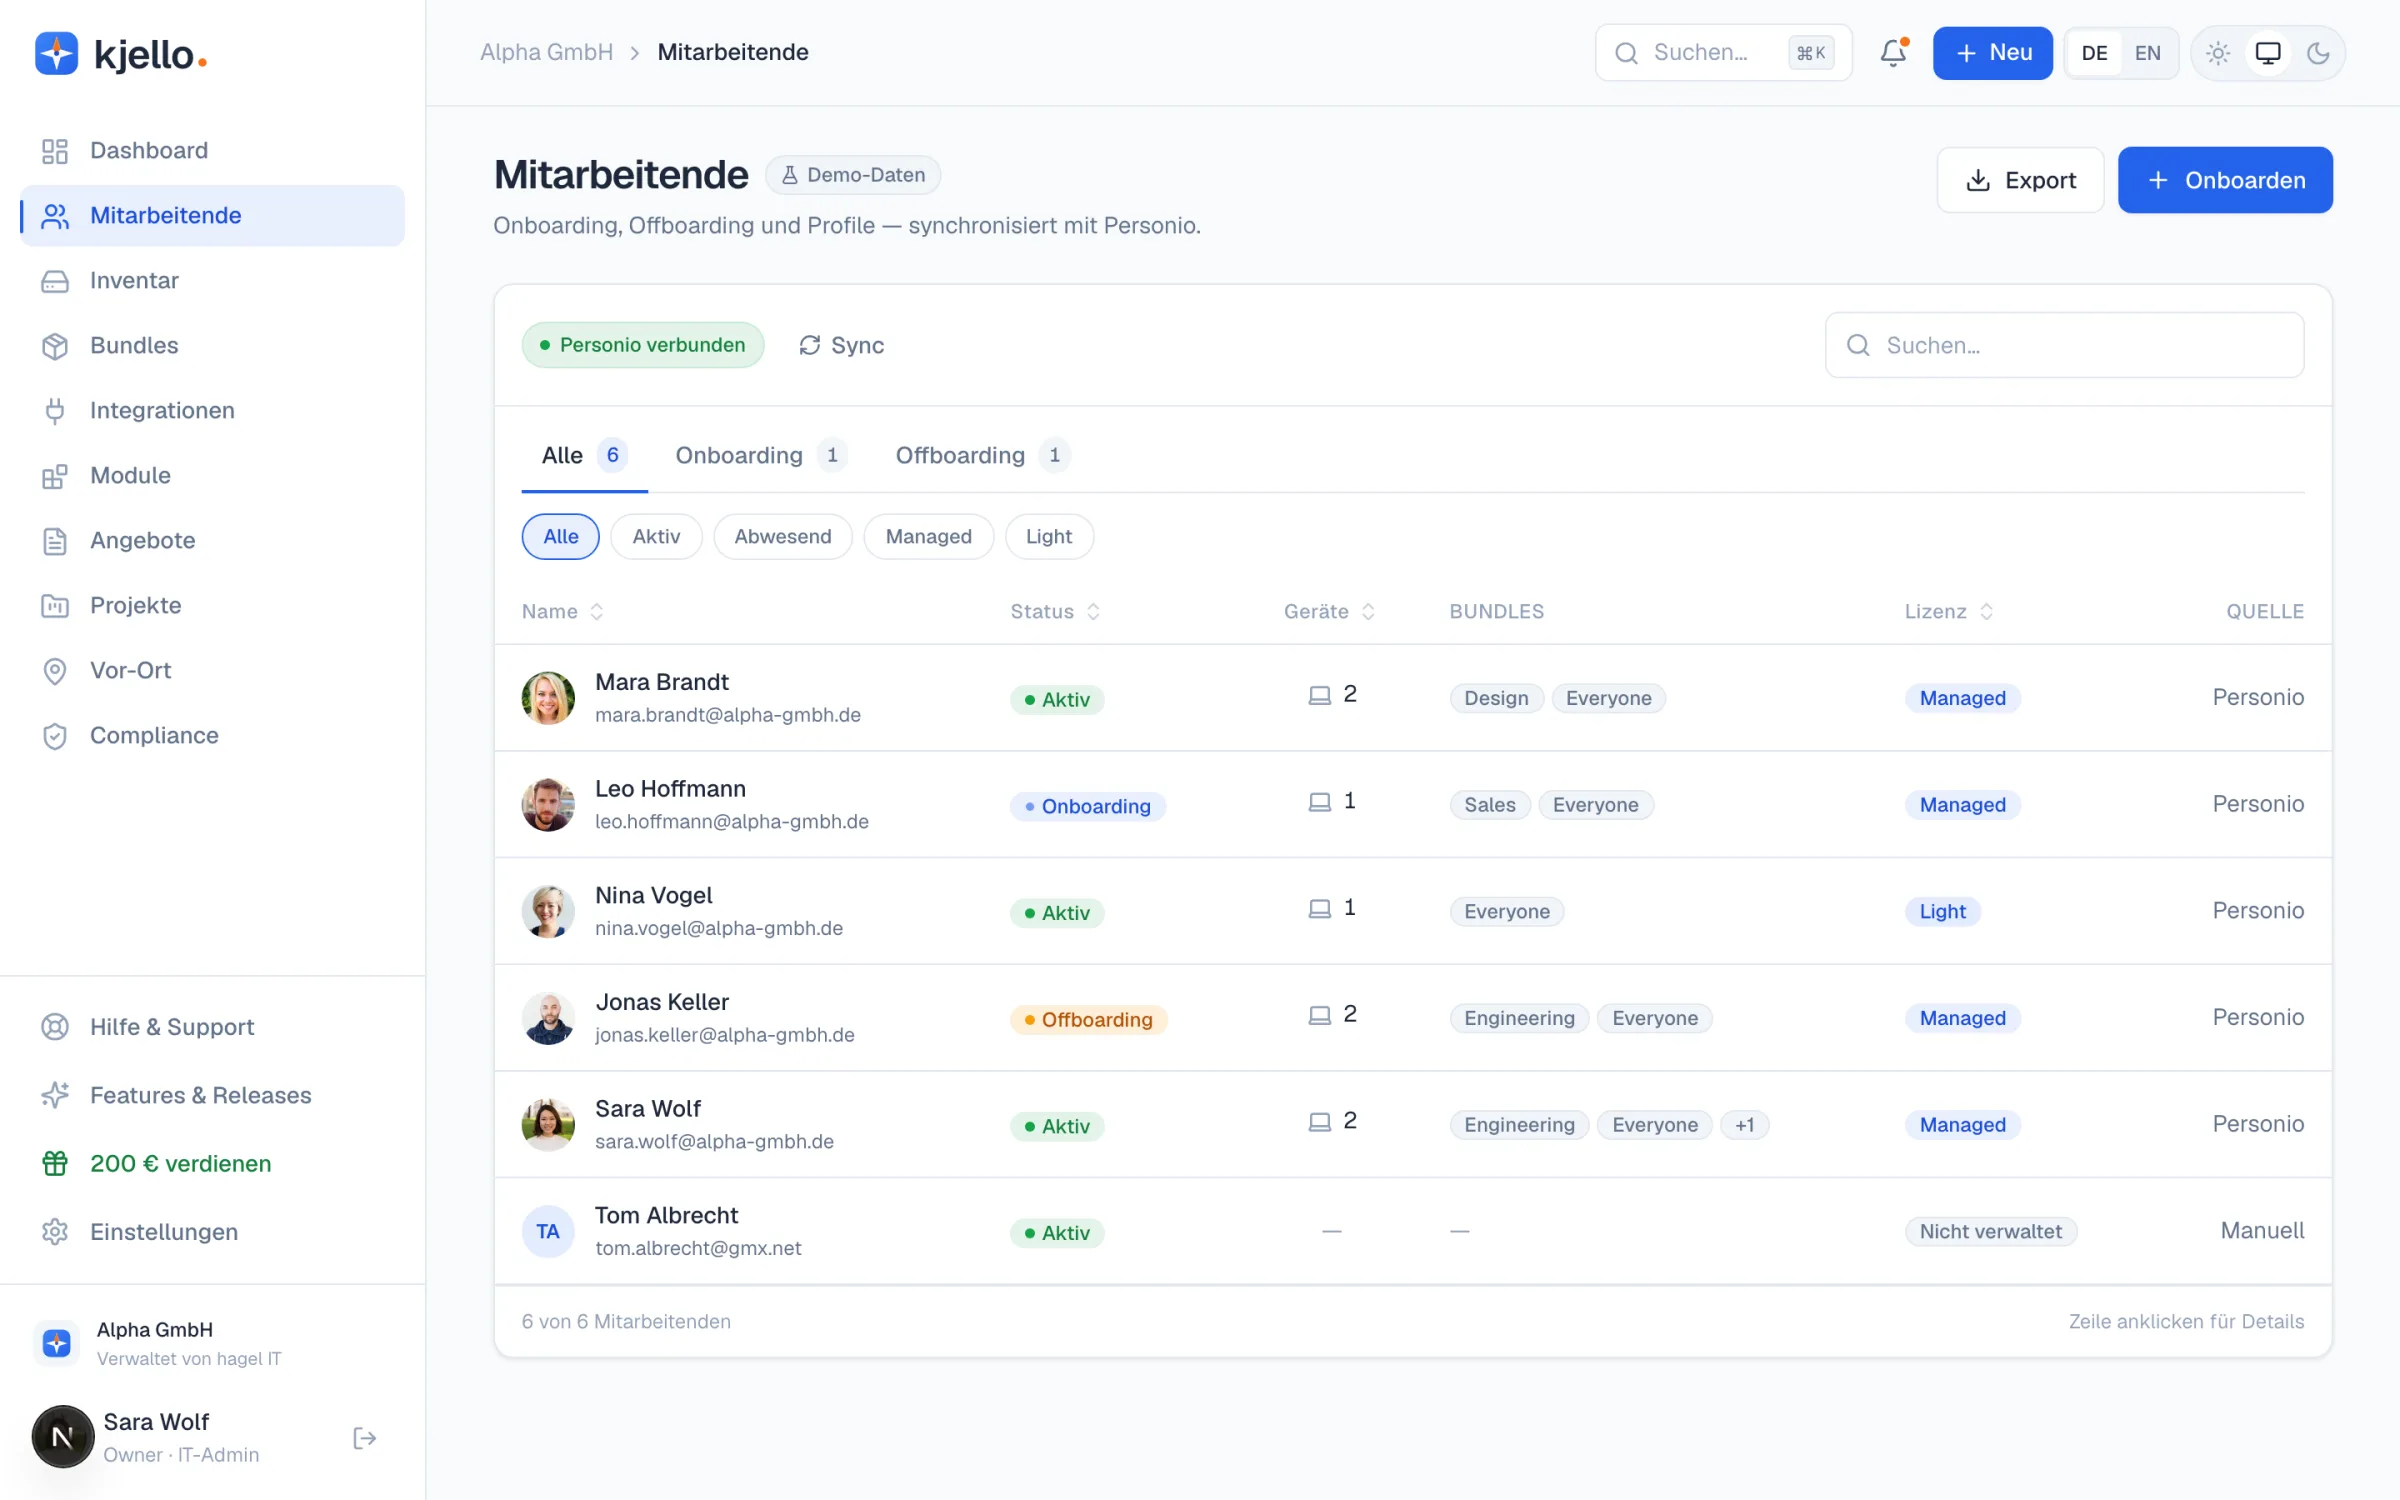
„Passwörter ändern oder vernichten“ klingt nach fünf Minuten Arbeit. Bei PVS-Zugang, TI-Karten, Microsoft 365, Terminportal, Laborschnittstelle und einem gemeinsamen Empfangsrechner ist es das nicht — deshalb bleibt regelmäßig ein Konto offen. Ein sauberer Prozess für On- und Offboarding macht aus der Pflichtübung eine Liste, die abgearbeitet und dokumentiert wird; die Punkte dazu stehen in der Offboarding-Checkliste nach DSGVO.
Das PVS im Zentrum
Während die TI die Vernetzung nach außen regelt, ist das Praxisverwaltungssystem (PVS) das Herzstück im Inneren: Termine, Patientenakten, Dokumentation, Abrechnung – alles läuft hier zusammen. Fällt das PVS aus, steht die Praxis. Deshalb gehören ein zuverlässiger Betrieb, geprüfte Backups und ein schneller IT-Support mit festen Reaktionszeiten rund um das PVS zu den wichtigsten Aufgaben der Praxis-IT.
Das BSI benennt für den Ernstfall drei Dinge, die über die Dauer des Stillstands entscheiden: regelmäßige Backups, klare Zuständigkeiten und getestete Wiederherstellung. Der dritte Punkt ist der, der am häufigsten fehlt. Eine Sicherung, die nie zurückgespielt wurde, ist eine Vermutung — und in einer Praxis, in der Behandlungsdokumentation aufbewahrungspflichtig ist, eine besonders teure.
Bleibt die Frage, wer das im Blick behält. Praxis-IT ist selten eine Vollzeitstelle und hängt deshalb oft an einer einzelnen Person — intern an der Kollegin, die sich „ein bisschen auskennt“, extern am Einzeldienstleister, der seit Jahren kommt.
Wir hatten 24 Jahre denselben IT-Dienstleister — bis er Insolvenz angemeldet hat. Von einem Tag auf den anderen standen wir ohne Support da.
Patientendaten: besondere Kategorie
Gesundheitsdaten sind nicht irgendwelche Daten. Die DSGVO stuft sie in Art. 9 als besondere Kategorie personenbezogener Daten ein. Die Systematik dort ist streng: Die Verarbeitung ist zunächst untersagt und nur zulässig, wenn einer der ausdrücklich genannten Ausnahmetatbestände greift — für die Praxis in aller Regel die Gesundheitsvorsorge und Behandlung. Dazu kommt die ärztliche Schweigepflicht nach § 203 StGB, die auch für eingebundene Dienstleister Folgen hat.
Für die Praxis-IT bedeutet das konkret: kontrollierte Zugriffe nach dem Prinzip der minimalen Rechte, Verschlüsselung, Mehr-Faktor-Anmeldung, ein Auftragsverarbeitungsvertrag mit dem IT-Dienstleister, eine schriftliche Vertraulichkeitsvereinbarung für externes Personal — und eine DSGVO-konforme Cloud, sofern Cloud-Dienste genutzt werden. Für den Versand sensibler Unterlagen verweist das BSI auf KIM als Dienst der Telematikinfrastruktur; ohne zusätzliche Sicherungsmaßnahmen ist eine gewöhnliche E-Mail kein vertrauenswürdiger Übertragungsweg für Rezepte, Befunde oder AU-Bescheinigungen.
Ein Datenschutzverstoß mit Patientendaten wiegt besonders schwer — nicht nur wegen des Bußgeldrahmens, sondern weil das Vertrauensverhältnis zur Praxis daran hängt.
Ausfall = volles Wartezimmer
Der vielleicht greifbarste Unterschied zur Büro-IT: In der Praxis hat ein Ausfall ein Gesicht – das volle Wartezimmer. Ohne Zugriff auf Patientenakten, ohne funktionierendes eRezept, ohne PVS steht der Betrieb still, während die Patienten warten.
Was ein solcher Stillstand kostet, macht der Ratgeber zu den IT-Ausfallkosten deutlich – in der Praxis ist der Druck besonders hoch. Ausfallsicherheit ist deshalb kein Komfort, sondern Pflicht: redundante Systeme, geprüfte Backups, ein IT-Notfallplan und ein erreichbarer Support. Wer diese Punkte nicht selbst vorhalten kann, holt sie sich als betreute IT-Abteilung ins Haus.
Der häufigste Einwand gegen all das lautet: „Unsere Praxis ist zu klein, um Ziel eines Angriffs zu werden.“ Das BSI nennt genau diesen Satz einen weit verbreiteten Irrtum im Management haus- und allgemeinärztlicher Praxen — und einen, der schnell gefährlich wird, weil Datenverlust und Verschlüsselung unmittelbare Folgen für den Praxisbetrieb haben.
Ob Sie 5 oder 500 Mitarbeitende haben — einem automatisierten Massenangriff ist das egal. Der verschlüsselt Sie, weil er kann. Deshalb braucht heute jedes Unternehmen einen Grundschutz.
Jens HagelGründer
Was Praxis-IT kostet
Die Kosten zerfallen in drei Blöcke. TI-Komponenten und das Praxisverwaltungssystem werden bei ihren jeweiligen Anbietern abgerechnet, Endgeräte sind eine Anschaffung. Bleibt die laufende Betreuung — der Posten, der in Praxen am häufigsten unklar ist, weil er als Stundenaufwand anfällt und jeden Monat anders aussieht.
Genau hier hilft ein Festpreis. kjello berechnet für den laufenden Betrieb 29 € je Arbeitsplatz und Monat: Portal, Geräte- und Inventar-Management, Konten, Self-Service und Support. Das Paket Security+ (verwalteter Virenschutz) kostet optional 10 € je Arbeitsplatz und Monat, Microsoft-365-Lizenzen kommen zum Lizenzpreis dazu (Stand: Oktober 2026). Was das für eine konkrete Praxisgröße bedeutet, zeigt die Preisübersicht.
Wichtig für die Erwartung: kjello ersetzt weder das PVS noch die Telematikinfrastruktur, sondern betreut alles darum herum — Netzwerk, Endgeräte, Konten, Microsoft 365, Backup und Sicherheit. Der Zuschnitt liegt bei 20 bis 250 Mitarbeitenden; ein Groß-MVZ mit eigener IT-Abteilung ist ehrlicherweise nicht die Zielgruppe.
30 Minuten, kostenlos, ohne Vertriebsdruck — wir schauen uns TI-Umfeld, PVS-Betrieb, Backup und Zugriffe an und sagen ehrlich, wo Sie stehen.
Gespräch vereinbarenFazit: Praxis-IT gehört in erfahrene Hände
IT für Arztpraxen verlangt mehr als das Aufstellen von Rechnern. Sie muss den TI-Zugang betriebsbereit halten, das PVS zuverlässig am Laufen halten, die fünf Anlagen der KBV-Sicherheitsrichtlinie erfüllen und Patientendaten als besondere Kategorie nach Art. 9 DSGVO schützen – alles zugleich und ohne Ausfall. Das ist kein Job für nebenbei, sondern gehört in erfahrene Hände. Wie kjello Praxen konkret betreut, zeigt die Branchenlösung für Praxen – damit die Technik im Hintergrund läuft und sich die Praxis um ihre Patienten kümmern kann.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Was verlangt die KBV-IT-Sicherheitsrichtlinie?
Gilt die IT-Sicherheitsrichtlinie noch nach § 75b SGB V?
Wer darf die IT einer Arztpraxis betreuen?
Was tun bei einer TI-Störung?
Dürfen Befunde per E-Mail verschickt werden?
Was kostet IT für eine Arztpraxis?
Das könnte Sie auch interessieren
KI-Tools im Unternehmen: Regeln statt Schatten-KI
Löschkonzept nach DSGVO: Anleitung + Muster-Struktur
DSGVO-konforme Cloud: Was Unternehmen prüfen müssen

Kostenlos zum Mitnehmen · PDF · Entscheidungshilfe
Entscheider-Leitfaden: IT selbst aufbauen oder auslagern?
Ein ehrlicher Rahmen für Ihre Entscheidung, ohne Verkaufsdruck.
IT-Lösung für Arztpraxen
kjello betreut Arztpraxen mit Blick auf TI, PVS, KBV-Richtlinie und den Schutz von Patientendaten – damit die Technik im Hintergrund läuft und die Praxis vorne funktioniert.