


Windows Server 2028 mit Intune verwalten: was heute geht
Windows Server 2028 bringt Intune-Verwaltung für Server, vorerst als Vorschau. Was heute schon geht, was Sie vorbereiten und wie wir Ihre Server betreuen.
- Windows Server 2028 ist seit dem 17. November 2026 als öffentliche Vorschau verfügbar. Einen Termin für die allgemeine Freigabe nennt Microsoft noch nicht.
- Die Verwaltung von Windows Servern mit Microsoft Intune ist eine Vorschau: standardmäßig aus, nur für Insider-Builds und laut Microsoft nicht für produktive Intune-Umgebungen gedacht.
- Für Produktivserver beschreibt Microsoft weiterhin Azure und Azure Arc als Weg. Die Sicherheitseinstellungen von Defender for Endpoint lassen sich dagegen schon heute über das Intune Admin Center steuern, ab Windows Server 2012 R2.
- Windows Server 2028 entfernt laut Microsofts Liste unter anderem SMB 1, VBScript, DirectAccess, die WSUS-Serverrolle und den Start per Legacy-BIOS. Wer davon abhängt, sollte jetzt suchen, nicht beim Umstieg.
- Der erweiterte Support für Windows Server 2016 endet am 13. Januar 2027. Für diese Server ist der Umstieg auf Windows Server 2025 der Weg, der heute trägt.
Inhalt7 Abschnitte
Am 17. November 2026 hat Microsoft Windows Server 2028 als öffentliche Vorschau vorgestellt. Für Betriebe mit eigenen Servern ist dabei eine Nachricht wichtiger als jede neue Funktion: Windows Server lassen sich künftig mit Microsoft Intune verwalten, also mit demselben Werkzeug wie Notebooks und Smartphones. Noch ist das eine Vorschau. Dieser Beitrag zeigt, was davon heute trägt, was Sie jetzt vorbereiten sollten und wie wir Server bei kjello betreuen.
Kann man Windows Server mit Intune verwalten?
Zuerst die Begriffe. Microsoft Intune ist Microsofts Cloud-Dienst für Endpoint Management: Er verwaltet Geräte und Apps über Richtlinien, früher sprach man von Mobile Device Management (MDM). Ein von Intune verwaltetes Gerät gehört zu einem Microsoft-365-Mandanten (Tenant) und meldet sich mit Microsoft Entra ID an, dem früheren Azure AD. Administratoren steuern alles im Microsoft Intune Admin Center. Server liefen bisher in einer anderen Welt: im lokalen Active Directory (AD), konfiguriert über Gruppenrichtlinien (GPO), aktualisiert über WSUS oder den Configuration Manager (SCCM).
Ja, aber vorerst nur zum Testen: Die Intune-Verwaltung für Windows Server ist eine Vorschau, standardmäßig ausgeschaltet und laut Microsoft nicht für produktive Umgebungen gedacht. Microsoft schreibt im Intune-Blog zur Server-Vorschau, dass nur Insider-Builds registriert werden können und der Test in einem eigenen Mandanten laufen soll, nicht in dem, der Ihre Geräte im Alltag verwaltet.
Wer die Vorschau ausprobiert, schaltet sie im Intune Admin Center frei: Die Plattformbeschränkung „Server devices“ steht zunächst auf „Blockieren“ und wird für den Test auf „Zulassen“ gestellt. Registrierte Server treten Microsoft Entra ID bei. Laut der Microsoft-Übersicht der Neuerungen in Windows Server 2028 geht der Beitritt zu Entra ID über Einstellungen › Konten › Auf Arbeits- oder Schulkonto zugreifen, so wie bei Windows 11, und ohne dass dafür Active Directory Domain Services nötig ist.
Was die Vorschau für die Verwaltung von Servern kann:
- Konfiguration: Sicherheitsbaselines und Einstellungen aus dem Einstellungskatalog, soweit Microsoft sie für Server freigegeben hat.
- Compliance: Regeln, ob ein Server dem Soll entspricht, auch als Signal für bedingten Zugriff.
- Programme: Verteilung von Win32-Apps.
- Updates: Update-Ringe und Wartungsfenster über Windows Autopatch.
Was sie nicht kann: Windows Autopilot gilt für Server nicht. Reine MDM-Registrierung, Massenregistrierung und die automatische Registrierung co-verwalteter Geräte gibt es noch nicht. Hybrid verbundene Server lassen sich dagegen schon automatisch registrieren, per Gruppenrichtlinie. Microsoft nennt als typische Kandidaten Server, die wie Arbeitsplätze genutzt werden, Remotedesktop-Sitzungshosts und Server in Filialen.
Was schon heute im Intune Admin Center geht
Ein Teil der Serververwaltung läuft schon heute über Intune, ohne Vorschau: die Sicherheitseinstellungen von Microsoft Defender for Endpoint. Laut Microsoft Learn zur Verwaltung der Defender-Sicherheitseinstellungen steuern Endpoint-Security-Richtlinien aus Intune Virenschutz, Firewall, EDR und Regeln zur Verringerung der Angriffsfläche auch auf Geräten, die nicht in Intune registriert sind, darunter Windows Server 2012 R2 bis 2025 und Domänencontroller.
Zwei Bedingungen nennt Microsoft dafür. Der Server muss an Defender for Endpoint angebunden sein, und es braucht eine Lizenz für Defender for Endpoint; wer Defender nur über Defender for Servers bezieht, kann diese Funktion nicht nutzen. Die Gerätesteuerung für Wechseldatenträger steht auf Servern auf diesem Weg nicht zur Verfügung.
Was ändert sich, wenn die Serververwaltung in Intune einmal allgemein verfügbar ist? Nach dem, was Microsoft für die Vorschau beschreibt, vor allem drei Dinge. Server bekommen ihre Einstellungen aus denselben Richtlinien wie die Arbeitsplätze, statt aus einer zweiten Welt aus Gruppenrichtlinien. Ob ein Server dem Soll entspricht, wird zu einem Compliance-Signal, das bedingten Zugriff steuern kann. Und Updates laufen über Ringe und Wartungsfenster in Windows Autopatch, was gerade dort zählt, wo unter Windows Server 2028 die WSUS-Rolle fehlt.
Für die Praxis heißt das: Die Sicherheitsrichtlinien für Arbeitsplätze und Server, also die Endpunktsicherheit, lassen sich heute schon an einer Stelle pflegen. Die übrige Konfiguration eines Produktivservers, also Rollen, Freigaben und Updates, läuft weiter über Gruppenrichtlinien, Azure Arc oder das Werkzeug Ihres Dienstleisters.
Intune, Azure Arc oder Gruppenrichtlinien: was für Produktivserver trägt
Für Server im Betrieb bleibt Azure Arc der Weg, den Microsoft beschreibt: Wer schon Azure nutzt und lokale Server verwalten will, dem empfiehlt Microsoft im Intune-Blog Azure Arc als Verwaltungsebene. Die Ankündigung von Windows Server 2028 beschreibt Azure und Azure Arc als den Weg für produktive und geschäftskritische Server. Intune und Azure Arc dürfen dabei auf demselben Server nebeneinander laufen.
| Intune (Vorschau) | Azure Arc | Gruppenrichtlinien und WSUS | |
|---|---|---|---|
| Status für Server | Vorschau, nur Insider-Builds von 2028 | allgemein verfügbar | allgemein verfügbar |
| Für Produktivserver | nein, laut Microsoft nur Testbetrieb | ja, von Microsoft beschrieben | ja; WSUS bis Windows Server 2025, Gruppenrichtlinien weiter |
| Voraussetzung | Beitritt zu Entra ID oder hybrid | Arc-Agent, Azure-Abonnement | Active Directory, eigener WSUS-Server |
| Stärke | dieselben Richtlinien wie für Arbeitsplätze und PCs | Überwachung, Steuerung, Infrastruktur | erprobt, ohne Cloud-Abhängigkeit |
| Unter Windows Server 2028 | Vorschau, Freigabe offen | bleibt laut Microsoft der Weg für Produktivserver | WSUS-Rolle entfällt laut Microsoft-Liste |
Der Punkt zu WSUS betrifft viele Betriebe am stärksten. Wer Updates heute über einen eigenen WSUS-Server verteilt, braucht für Windows Server 2028 einen anderen Weg. Auf Windows Server 2025 und älter bleibt WSUS nach Angaben von Microsoft für die gesamte Supportdauer erhalten. Ihr Patch-Management im Mittelstand muss sich also erst mit dem Wechsel auf 2028 ändern, dann aber vollständig.
Secure by Default: was beim Umstieg auf 2028 bricht
Windows Server 2028 startet bei Neuinstallationen mit strengeren Vorgaben: Microsoft nennt gehärtete Voreinstellungen für Server Core, die nur für Neuinstallationen gelten, und eine neue Sicherheitsbaseline. Dazu kommt eine Liste von Funktionen, die mit 2028 wegfallen. Microsoft führt sie in der Übersicht entfernter Funktionen in Windows Server, mit dem Hinweis, dass sich die Pläne bis zur Freigabe noch ändern können.
Für Ihre Server heißt das: Alles, was auf einer dieser Funktionen aufbaut, läuft unter 2028 nicht mehr. Die Prüfliste vor dem Umstieg, mit dem, was Microsoft für Windows Server 2028 als entfernt führt:
- SMB 1. Windows Server 2028 enthält es nicht mehr. Alte Multifunktionsgeräte und NAS-Systeme, die nur SMB 1 können, verlieren den Zugriff auf Freigaben.
- VBScript. Wird entfernt, Skripte und Programme, die darauf bauen, laufen nicht mehr. Anmeldeskripte gehören nach PowerShell.
- DirectAccess, PPTP und L2TP. Fallen weg. Microsoft nennt Always On VPN als Nachfolger für DirectAccess.
- WSUS-Rolle und WMIC. Der Update-Server und das Kommandozeilenwerkzeug WMIC entfallen, WMI selbst bleibt.
- WINS. Wird entfernt, Namensauflösung läuft über DNS.
- Legacy-BIOS. Windows Server 2028 braucht UEFI. Ältere Hardware und virtuelle Maschinen der Generation 1 prüfen.
- NTLM. NTLMv1 ist schon seit Windows Server 2025 entfernt, NTLMv2 gilt als abgekündigt. Anwendungen, die noch NTLM verlangen, auf Negotiate mit Kerberos umstellen.
Wer seine Anmeldung schon heute an Entra ID koppelt, hat beim Umstieg weniger zu klären. Wie Active Directory und Entra ID zusammenspielen, erklärt unser Beitrag Active Directory und Entra ID im Vergleich. Was ein Server im Unternehmen leistet und wann eigene Hardware noch lohnt, ordnet der Wissensbereich kurz ein.
Was heute still im Hintergrund läuft, merkt erst jemand, wenn es fehlt: ein altes Anmeldeskript, ein Scanner, der nur SMB 1 spricht, eine VPN-Einwahl über DirectAccess. Suchen Sie diese Abhängigkeiten auf dem laufenden Server, nicht am Tag der Umstellung.
Wie wir Ihre Server betreuen, heute und mit Windows Server 2028
kjello ist die IT-Abteilung als Service für den Mittelstand — ein Self-Service-Portal für On-/Offboarding, Geräte-Management und IT-Support, betrieben vom Systemhaus hagel IT (seit 2004). Server gehören dazu: Im Paket „Server betreut“ halten wir Windows Server in ihren Standardrollen am Laufen, also Anmeldung und Benutzerverzeichnis, Dateiablage, Drucker, Netzwerkdienste und Virtualisierung.
Wenn wir einen Server aufnehmen, installieren wir unseren Agenten, richten Richtlinien und den Updateweg ein, schließen ihn an Sicherung und Überwachung an und dokumentieren ihn. Danach läuft er in kjello mit wie jeder Arbeitsplatz.
Wir betreuen Windows Server 2028, sobald Microsoft ihn freigibt. Die Verwaltung über Intune nehmen wir auf, sobald Microsoft sie allgemein freigibt. Bis dahin gehört die Vorschau auf eine Testmaschine, nicht auf Ihren Server.
Jens HagelGründer & Geschäftsführer
Was an Ihren Servern als Nächstes ansteht, steht im Monatsbericht.
Was im Paket „Server betreut“ steckt, steht so auch in Ihrem Leistungsschein:
- Überwachen. Wir prüfen, ob der Server erreichbar ist, seine Dienste, den Speicherplatz, den Zustand der Datenträger, soweit Windows ihn meldet, und das Ereignisprotokoll, und melden uns, wenn etwas auffällt.
- Aktuell halten. Sicherheitsupdates spielen wir im vereinbarten Wartungsfenster ein.
- Schützen. Der Virenschutz für den Server ist enthalten.
- Berichten. Einmal im Monat ein Bericht: was lief, was auffiel, was ansteht.
Der Unterschied zum klassischen Wartungsvertrag liegt im Portal. Ihre Server stehen dort in derselben Geräteliste wie Notebooks, Macs und Smartphones, mit demselben Zustand auf einen Blick. Mit dem Zusatzpaket Server Security+ prüfen wir die Härtung jeden Tag gegen eine feste Vorgabe, unter anderem, ob noch das veraltete SMB 1 läuft (der erste Punkt der Prüfliste oben), und melden Abweichungen.
Auch die Sicherung gehört dazu: Mit dem Paket Datensicherung Server sichern wir jeden betreuten Server täglich in ein deutsches Rechenzentrum, Einzelheiten stehen auf der Seite zur Datensicherung.
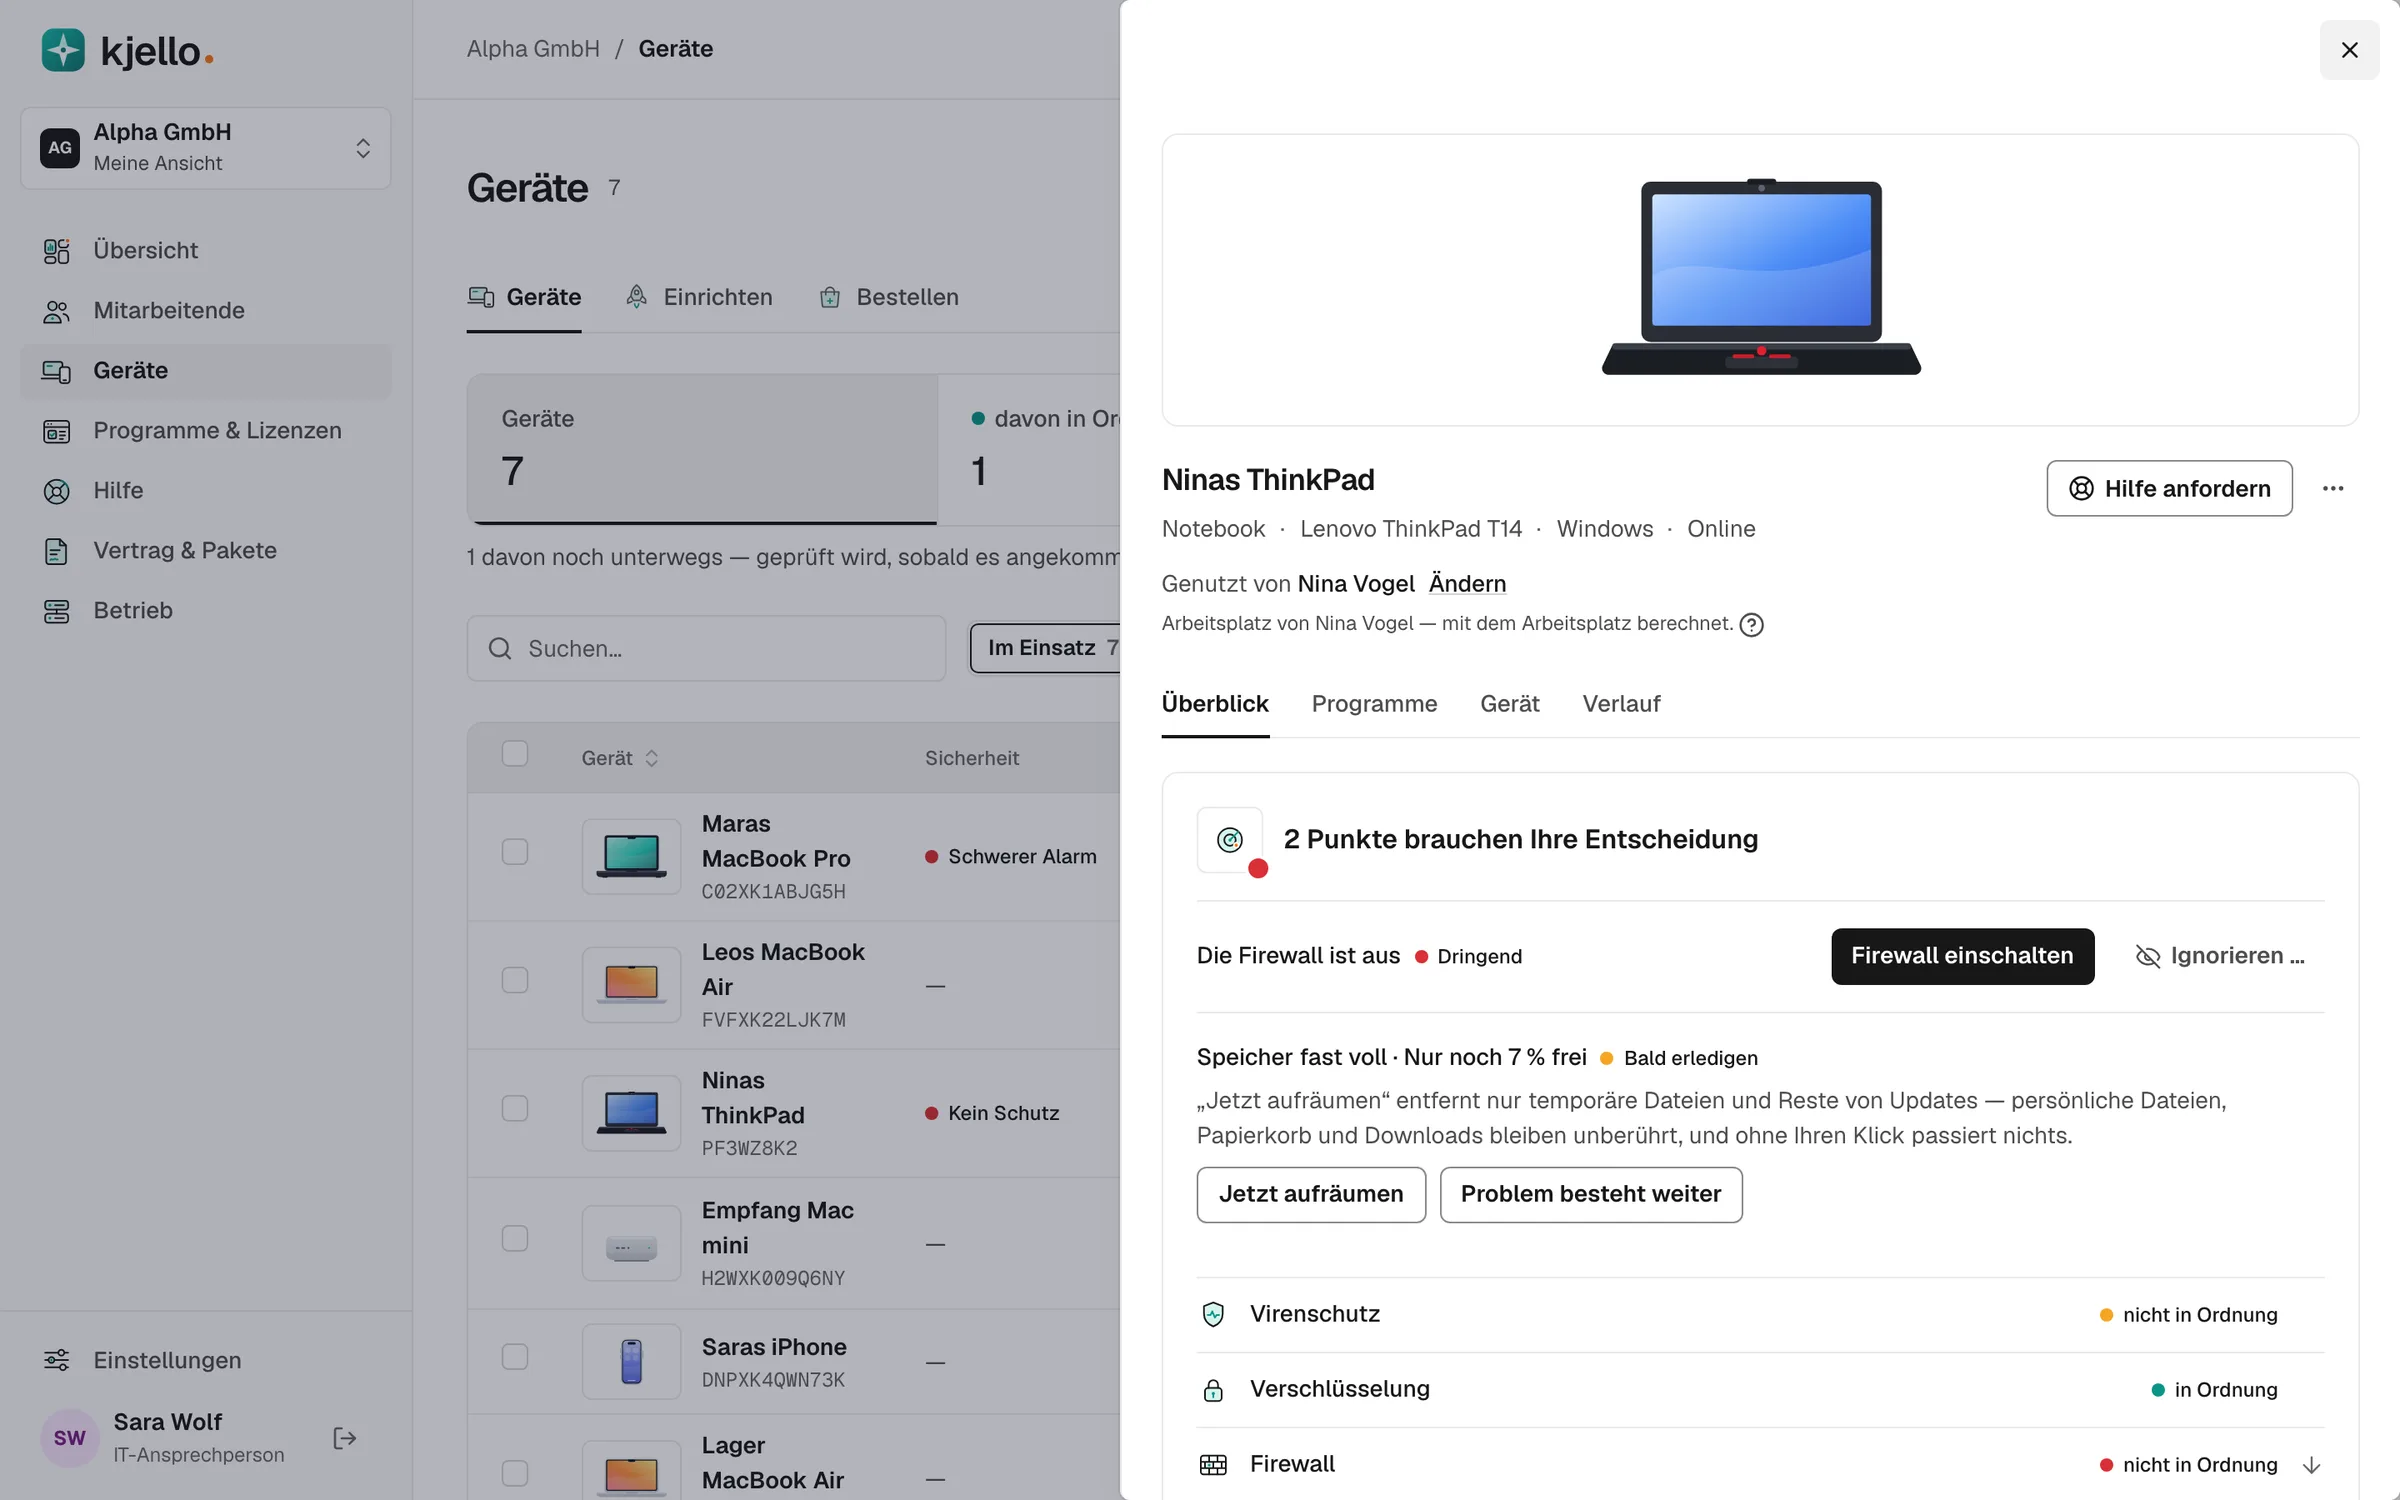
Bei Arbeitsplätzen arbeiten wir schon heute mit Intune: Mit „Microsoft 365 betreut“ und Business Premium richtet Intune neue Windows-Rechner ein, wie auf der Seite zu Managed Intune beschrieben. Für Ihre Server bleibt es bis zur allgemeinen Freigabe beim Weg, der für Produktivserver heute trägt.
Für Sie ändert sich dabei nichts an der Bedienung: Sie sehen den Zustand im Portal, bekommen den Monatsbericht und melden sich bei uns, wenn etwas nicht geht.
Ich will im Urlaub am Strand liegen und nicht daran denken, ob der Server abschmiert.
Ein naheliegender Einwand: „Der Server läuft doch, warum etwas ändern?“ Er läuft, solange niemand ein Update vergisst, die Platte nicht vollläuft und der Support nicht endet. Die IT-Betreuung mit festen Ansprechpartnern nimmt Ihnen genau diese Aufmerksamkeit ab. Ob ein eigener Server überhaupt noch nötig ist, klärt der Beitrag Server oder Cloud.
Wann umsteigen? Windows Server 2016 zuerst
Für die meisten Betriebe ist nicht Windows Server 2028 der dringende Termin, sondern das Ende von Windows Server 2016: Laut Microsoft-Lifecycle-Seite endet der erweiterte Support am 13. Januar 2027. Danach gibt es Sicherheitsupdates nur noch über das Programm für erweiterte Sicherheitsupdates (ESU), längstens bis Januar 2030.
Ein Server, der heute auf 2016 läuft, wechselt deshalb auf Windows Server 2025, die aktuelle allgemein verfügbare Version. Auf 2028 zu warten hieße, ohne Freigabetermin auf eine Vorschau zu setzen. Wer beim Wechsel auf 2025 die Prüfliste oben gleich mit abarbeitet, hat den späteren Schritt auf 2028 weitgehend vorbereitet.
Vor dem Wechsel lohnen drei Fragen. Unterstützt der Hersteller Ihrer Fachanwendung die neue Version, und ab welcher Programmversion? Kann die Hardware UEFI und ist sie noch im Herstellersupport, oder ist ein Umzug auf neue Hardware oder in eine virtuelle Maschine der sinnvollere Schritt? Und welche Dienste hängen am alten Server, die beim Umzug mitmüssen: Freigaben, Drucker, Anmeldeskripte, Zertifikate? Diese Liste ist dieselbe, die Sie für 2028 brauchen, nur früher. Was ein Supportende in der Praxis bedeutet, zeigt der Beitrag zum Supportende von Exchange Server 2016 und 2019.
Wir nehmen Ihre Windows Server in die Betreuung auf, mit Überwachung, Updates im Wartungsfenster und Monatsbericht. Nennen Sie uns Ihre Server, Sie bekommen ein Angebot mit Preis.
Angebot anfordernWo Ihre Arbeitsplätze heute stehen, zeigt die Geräteverwaltung im kjello-Portal. Was Microsoft 365 dabei abdeckt, steht auf der Seite Microsoft 365 betreut, und was die Pakete kosten, auf der Preisseite.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Kann man Windows Server mit Intune verwalten?
Wann erscheint Windows Server 2028?
Was ist der Unterschied zwischen Intune und Azure Arc bei Servern?
Was kostet die Verwaltung von Servern mit Intune?
Welches Betriebssystem sollte ein neuer Server heute bekommen?
Was passiert mit WSUS unter Windows Server 2028?

Ihr Angebot
IT-Kosten, die Sie vorher kennen.
Ein fester Betrag je Arbeitsplatz, jeden Monat gleich.
Unverbindlich. Antwort in der Regel innerhalb eines Werktags.
