Cyberangriff – was tun? Der Notfall-Fahrplan
Was tun bei einem Cyberangriff? Der Fahrplan für die ersten 60 Minuten, die Meldefristen (24/72 Stunden), wen Sie anrufen und wie der Wiederanlauf gelingt.
- Bei einem Cyberangriff zählen die ersten Minuten: betroffene Systeme vom Netz trennen (Netzwerkkabel ziehen), aber nicht ausschalten – das BSI empfiehlt genau diese Reihenfolge, weil ein hartes Ausschalten Spuren im Arbeitsspeicher vernichtet.
- Die wichtigste technische Regel lautet laut BSI: sich niemals mit einem Administratorkonto auf einem möglicherweise infizierten System anmelden, solange es noch im Netz hängt – so werden Zugangsdaten ausgespäht und der Angriff breitet sich aus.
- Meldepflichten haben eine Uhr: NIS2 verlangt eine frühe Erstmeldung binnen 24 Stunden und eine Folgemeldung binnen 72 Stunden an die gemeinsame Meldestelle von BSI und BBK, die DSGVO eine Meldung von Datenpannen binnen 72 Stunden an die Aufsichtsbehörde.
- Bei einer vollständigen Kompromittierung liegen die Erfahrungswerte des BSI für den Ausfall bei zwei bis vier Wochen – das ist die Zeitspanne, für die ein Notbetrieb geplant werden muss.
- Der Wiederanlauf erfolgt kontrolliert aus sauberen Backups; Lösegeld zu zahlen rät das BSI ausdrücklich ab, weil eine Entschlüsselung damit nicht garantiert ist.
Inhalt9 Abschnitte
Es ist der Moment, den niemand erleben will: Dateien sind verschlüsselt, Systeme reagieren nicht, eine Lösegeldforderung erscheint – oder etwas fühlt sich einfach falsch an. Jetzt entscheidet sich vieles in den ersten Minuten. Panik ist der schlechteste Ratgeber, ein klarer Fahrplan der beste. Dieser Beitrag ist genau das: der Akut-Fahrplan für die ersten 60 Minuten, die Meldepflichten mit ihren Fristen, die richtigen Ansprechpartner und der Weg zurück in den Betrieb. Zur Abgrenzung: Der IT-Notfallplan ist die Vorsorge, Ransomware-Schutz die Prävention – hier geht es um die Akut-Reaktion.
Die ersten 60 Minuten: isolieren, nicht ausschalten
Die Sofortreaktion auf einen Cyberangriff bedeutet: Ausbreitung stoppen, Spuren erhalten, Entscheidungen bündeln – in dieser Reihenfolge. Das BSI-Arbeitspapier „Erste Hilfe bei einem schweren IT-Sicherheitsvorfall” ist genau dafür geschrieben und richtet sich ausdrücklich an kleine und mittlere Unternehmen. Wie sich die Bedrohungslage insgesamt entwickelt und welche Angriffswege dominieren, dokumentiert das BSI zusätzlich jährlich im Lagebericht zur IT-Sicherheit.
Wenn ein Angriff erkannt wird, zählt eine geordnete Sofortreaktion in dieser Reihenfolge:
- Ruhe bewahren, nicht übereilt handeln. Das ist beim BSI der erste Punkt der Kurzfassung – vor jeder technischen Maßnahme. Eine falsche Aktion in Minute drei kostet später Wochen.
- Isolieren, nicht ausschalten. Betroffene Systeme sofort vom Netzwerk trennen (Netzwerkkabel ziehen, WLAN aus), um die seitliche Ausbreitung im Netz zu verhindern. Das Gerät dabei nicht herunterfahren und nicht ausschalten.
- Keine Admin-Anmeldung auf verdächtigen Systemen. Die oberste Regel des BSI: Keinesfalls darf man sich mit einem privilegierten Konto auf einem potenziell infizierten System anmelden, solange dieses noch im Netz oder am Internet hängt. Genau so gelangen Angreifer an die Zugangsdaten, die ihnen bisher fehlten.
- Krisenstab bilden. Wer entscheidet, wer kommuniziert, wer koordiniert die Technik? Diese Rollen müssen sofort klar sein – und regelmäßig neu abgestimmt werden.
- Sichere Kommunikationswege nutzen. Nicht über die möglicherweise kompromittierten Systeme kommunizieren. Das BSI empfiehlt, kurzfristig eine Ersatzinfrastruktur bereitzustellen – im Zweifel beschaffte Prepaid-Handys, Laptops mit mobilem Hotspot.
- Beweise sichern. Nichts überstürzt löschen oder verändern. Gegebenenfalls eine forensische Sicherung inklusive Speicherabbild erstellen, bevor irgendetwas neu aufgesetzt wird.
- Hilfe holen. Den IT-Dienstleister und, je nach Lage, externe Spezialisten einschalten – laut BSI besser früh als spät.
Parallel dazu gilt: Alle auf betroffenen Systemen gespeicherten oder nach der Infektion eingegebenen Zugangsdaten sind als kompromittiert zu betrachten. Das betrifft Browser, E-Mail-Clients, RDP-Verbindungen und Werkzeuge wie FileZilla oder WinSCP. Wer hier nur die Windows-Kennwörter zurücksetzt, lässt Türen offen, die niemand mehr auf dem Schirm hat.
Der häufigste Fehler in Panik: alles sofort ausschalten und „aufräumen". Damit vernichtet man Spuren, riskiert, den Angreifer zu übersehen, der sich noch im Netz befindet – und verliert genau die Informationen, die man für die Meldung an die Aufsichtsbehörde braucht. Isolieren, dokumentieren, dann handeln.
Was auf dem Spiel steht: die Zahlen zur Lage
Ein schwerer Vorfall ist kein Nachmittagsprojekt. Das BSI nennt in seinem Arbeitspapier als Erfahrungswert bei vollständiger Kompromittierung zwei bis vier Wochen, in denen große Teile der Dienstleistung nicht erbracht werden können oder die Produktion stillsteht. Wer das nicht einplant, plant den Notbetrieb zu kurz.
Was dieser Ausfall in Euro bedeutet, lässt sich vorher ausrechnen – Stundensatz mal Anzahl der arbeitsunfähigen Personen ist die untere Grenze, entgangene Aufträge und Vertragsstrafen kommen dazu. Der IT-Ausfallkosten-Rechner liefert dafür eine belastbare Hausnummer für die Diskussion mit der Geschäftsführung.
Ob Sie 5 oder 500 Mitarbeitende haben — einem automatisierten Massenangriff ist das egal. Der verschlüsselt Sie, weil er kann. Deshalb braucht heute jedes Unternehmen einen Grundschutz.
Jens HagelGründer
Das deckt sich mit der Einschätzung des BSI: Weil die Einstiegshürden für Angreifer durch Professionalisierung und Arbeitsteilung deutlich gesunken sind, kann Ransomware große und kleine Unternehmen treffen. „Uns ist noch nie etwas passiert” ist damit keine Risikobewertung, sondern eine Beobachtung über die Vergangenheit.
Wer im Krisenstab sitzt
Ein Krisenstab ist keine IT-Runde. Das BSI empfiehlt eine bewusst breite Besetzung – und ausdrücklich, dass die Leitung des Krisenstabs nach Möglichkeit nicht die Person an der Spitze des Unternehmens übernimmt, damit sie als Gesicht nach außen nicht überlastet wird.
| Rolle | Warum sie dazugehört |
|---|---|
| Leitungsebene | Trägt die Entscheidungen und gibt dem Krisenstab formal Rückendeckung |
| IT-Leitung | Technischer Sachverstand, hält die operativen Kräfte frei |
| Datenschutzbeauftragte | Meldepflichten, Fragen rund um Logging und Betroffenenrechte |
| Juristen | Haftung, Strafanzeige, vertragliche Folgen |
| Presse- / Öffentlichkeitsarbeit | Sprachregelung, Information von Kunden und Lieferanten |
| Personal- oder Betriebsrat | Zugriff auf Logdaten, Überstunden, personalrelevante Fragen |
Für die Kommunikation gilt eine einfache Reihenfolge: erst intern, dann extern. Das BSI rät, Mitarbeitende zeitnah über die Hintergründe zu informieren und öffentliche Informationen mindestens alle 48 Stunden zu aktualisieren – am besten als Tagebuch mit Zeitstempeln. Für Schuldzuweisungen ist in der Krise kein Platz.
Die Meldepflichten-Uhr: 24 und 72 Stunden
Ein Cyberangriff löst Fristen aus, die ab dem Zeitpunkt der Kenntnis laufen – nicht erst, wenn alle Details geklärt sind.
| Pflicht | Frist ab Kenntnis | Wann sie greift |
|---|---|---|
| NIS2 – frühe Erstmeldung an die gemeinsame Meldestelle von BSI und BBK | 24 Stunden | Erheblicher Sicherheitsvorfall bei einer betroffenen Einrichtung |
| NIS2 – Folgemeldung / Abschlussmeldung | 72 Stunden / ein Monat | Derselbe Vorfall, mit vertieften Erkenntnissen |
| DSGVO – Meldung an die Aufsichtsbehörde | 72 Stunden | Verletzung des Schutzes personenbezogener Daten |
| Cyber-Versicherung | unverzüglich | Nach den Bedingungen der jeweiligen Police |
Die NIS2-Fristen stehen so im Infopaket „NIS-2-Meldepflicht” des BSI; die 72-Stunden-Frist der DSGVO ergibt sich aus Art. 33 DSGVO und gilt unabhängig davon, ob ein Unternehmen unter NIS2 fällt. Was als Datenpanne zählt, ist dort geregelt; ob Ihr Unternehmen überhaupt NIS2-pflichtig ist, klärt der NIS2-Check, die rechtlichen Hintergründe der Beitrag zum NIS2-Umsetzungsgesetz.
Wen Sie anrufen müssen – und was auf die Notfallkarte gehört
Im Ernstfall bleibt keine Zeit zum Suchen. Das BSI stellt für diesen Zweck die IT-Notfallkarte „Verhalten bei IT-Notfällen” bereit – gedacht als Aushang analog zum „Verhalten im Brandfall”. Ihre drei Kernbotschaften: Ansprechpartner kennen, Informationen sofort weitergeben, Gegenmaßnahmen nur nach Absprache mit den Zuständigen.
- IT-Dienstleister oder internes IT-Team. Zuerst – inklusive Notfallnummer außerhalb der Geschäftszeiten.
- Geschäftsführung. Sie entscheidet über Notbetrieb, Kommunikation und Anzeige.
- BSI. Für Meldung und Beratung; für NIS2-betroffene Einrichtungen läuft die Meldung über das BSI-Portal.
- Zentrale Ansprechstelle Cybercrime (ZAC). Die Polizeien der Länder unterhalten je eine ZAC für Wirtschaftsunternehmen – die richtige Adresse für die Strafanzeige.
- Datenschutz-Aufsichtsbehörde. Sobald personenbezogene Daten betroffen sein könnten.
- Anwalt und Cyber-Versicherung. Beide früh einbinden, nicht erst nach der Bereinigung.
Diese Liste gehört ausgedruckt in den Serverraum und an die Pinnwand – nicht in ein Dokument auf dem Fileserver, der im Ernstfall verschlüsselt ist.
Drei Monate lang konnten wir nicht arbeiten. Alles verschlüsselt — jedes Dokument, jede E-Mail, jede Rechnung.
Der Wiederanlauf: sauber statt schnell
Ist der Angriff eingedämmt, folgt der kontrollierte Wiederanlauf – und der braucht Geduld. Das BSI teilt die Bewältigung in drei Phasen: Analyse (betroffene Systeme identifizieren, weitere Verschlüsselung verhindern, Schaden feststellen), Übergangsbetrieb (Täterzugänge blockieren, Netz intensiv überwachen) und Bereinigung (Neuaufbau, neues Sicherheitskonzept). Systeme gehen erst wieder ans Netz, wenn sichergestellt ist, dass der Angreifer draußen ist und keine Hintertür bleibt.
Zwei Punkte werden dabei regelmäßig unterschätzt. Erstens: Das BSI empfiehlt grundsätzlich, infizierte lokale Systeme als vollständig kompromittiert zu betrachten und neu aufzusetzen statt zu bereinigen – Schadprogramme nehmen tiefgreifende Änderungen vor, die sich nicht zuverlässig rückgängig machen lassen. Zweitens: Ist das Active Directory betroffen, muss das Netz nach BSI-Empfehlung komplett neu aufgebaut werden – ein Umbau, der Wochen dauert und den kaum jemand einplant, solange er nur an die verschlüsselten Dateien denkt.
Die Wiederherstellung erfolgt aus sauberen, nicht kompromittierten Backups, in einer sinnvollen Reihenfolge: kritische Geschäftsprozesse zuerst. Genau hier entscheidet sich, ob aus dem Vorfall Tage oder Wochen werden – ein geprüftes Backup ist die einzige Versicherung, die im Ernstfall wirklich zahlt. Wie ein Wiederanlaufplan mit Prioritäten und Zielzeiten aussieht, beschreibt der Beitrag zu Disaster Recovery im Mittelstand.
Zum Lösegeld ist die Haltung klar: nicht zahlen. Das BSI schreibt in seinem Arbeitspapier, man solle im Fall einer erfolgten Verschlüsselung grundsätzlich nicht auf die Erpressung eingehen und stattdessen die Daten aus Backups in ein sauberes Netzwerk zurückspielen. Wer aus einem geprüften Backup wiederherstellen kann, muss die Frage gar nicht erst stellen.
Nach dem Angriff: aus dem Vorfall lernen
Wenn der Betrieb wieder läuft, ist der Vorfall nicht vorbei. Die wichtigste Frage lautet: Wie konnte es passieren, und wie verhindern wir eine Wiederholung? Aus jedem Vorfall entsteht eine Liste an Verbesserungen – geschlossene Lücken, bessere Erkennung, geschärfte Prozesse. Eine gute Angriffserkennung mit EDR hätte den Angriff im Idealfall früh gestoppt; ein getestetes Backup verkürzt den Wiederanlauf.
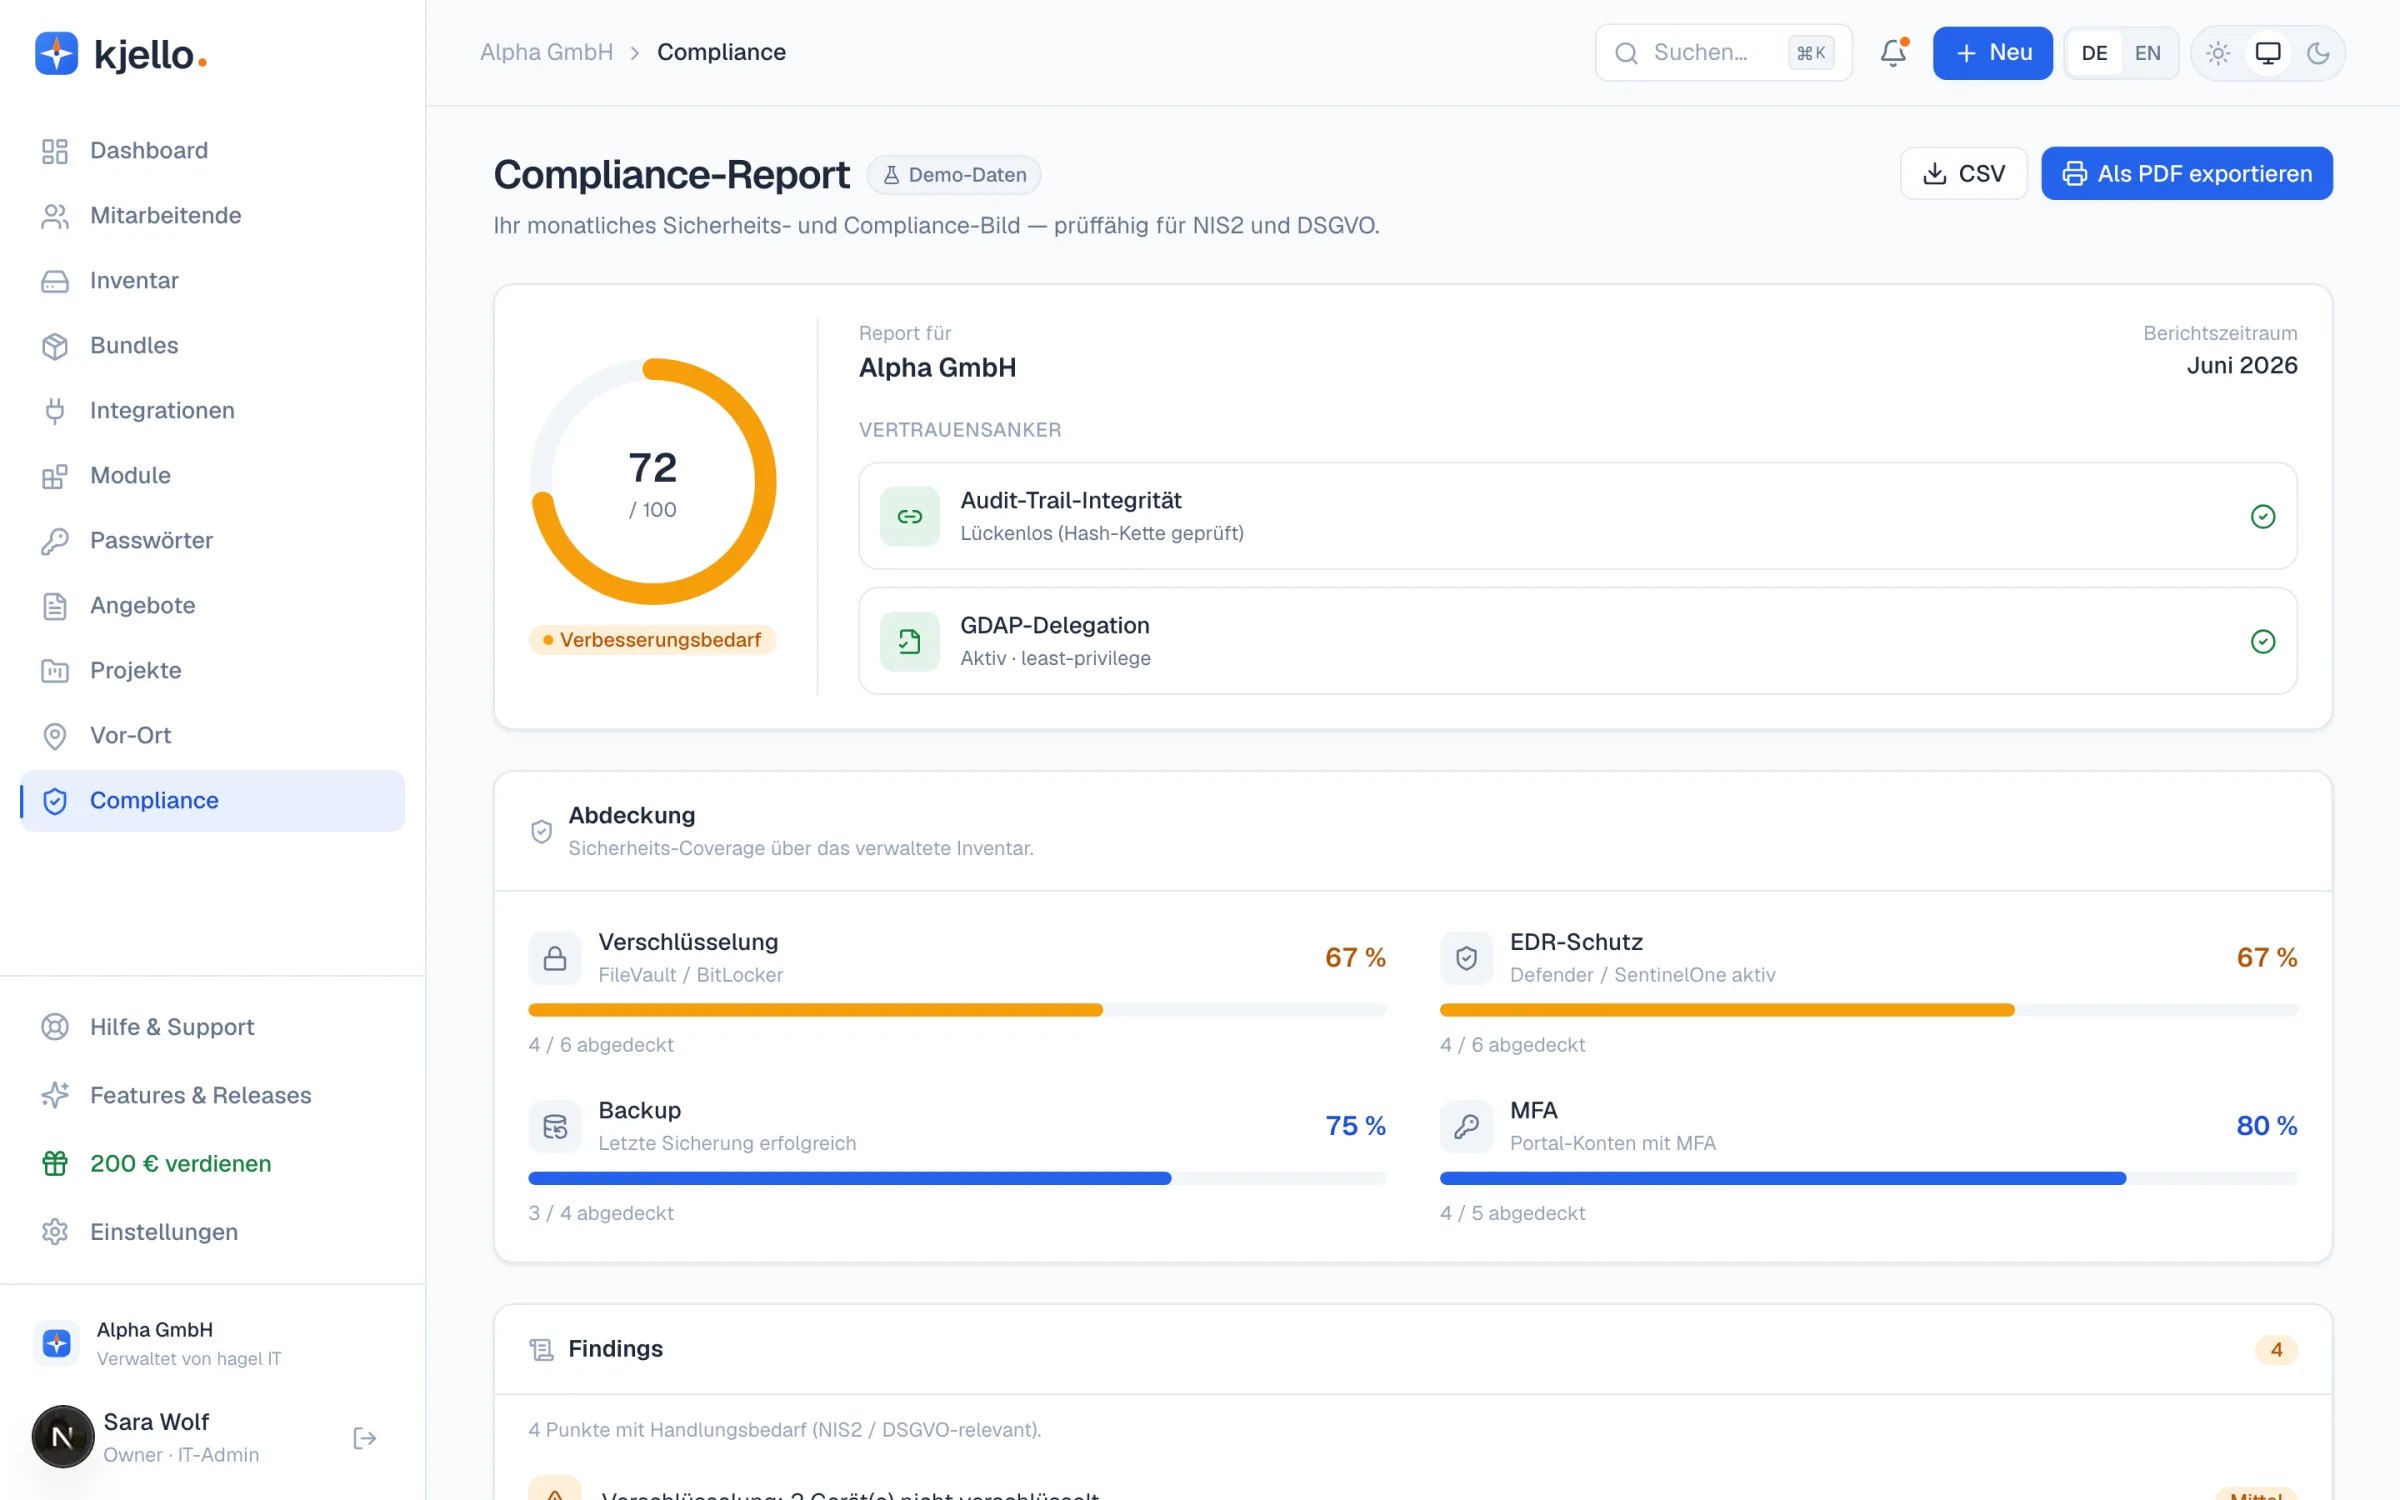
Genau da unterscheidet sich Vorsorge von Nachsorge: Der Abdeckungsgrad der Schutzmaßnahmen ist eine Zahl, die man kennen kann, bevor ein Angreifer sie ermittelt. In Sicherheit und Compliance von kjello ist dieser Stand jederzeit abrufbar, statt einmal im Jahr in einem Audit aufzutauchen.
30 Minuten, kostenlos, ohne Vertriebsdruck: Wir gehen Backup, Erkennung und Notfallkontakte gemeinsam durch.
Gespräch vereinbarenFazit: vorbereitet statt panisch
Ein Cyberangriff ist eine Ausnahmesituation – aber keine, in der man improvisieren sollte. Wer den Fahrplan kennt (isolieren, keine Admin-Anmeldung, Krisenstab, melden, sauber wiederherstellen), die Fristen im Blick hat und die Kontakte parat, begrenzt den Schaden erheblich. Der beste Zeitpunkt, sich darauf vorzubereiten, ist vor dem Ernstfall. Eine ausfüllbare Vorlage dafür liefert unser IT-Notfallplan – damit im entscheidenden Moment nicht die Panik regiert, sondern der Plan.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Soll man bei einem Cyberangriff die Systeme sofort ausschalten?
Wen muss ich bei einem Cyberangriff anrufen?
Welche Meldepflichten gelten bei einem Cyberangriff?
Soll man das Lösegeld bei Ransomware zahlen?
Wie lange dauert es nach einem Cyberangriff, bis wieder gearbeitet werden kann?
Wer gehört in den Krisenstab bei einem IT-Sicherheitsvorfall?
Das könnte Sie auch interessieren

Was tun bei Ransomware: die erste Stunde entscheidet
Disaster Recovery für den Mittelstand: RTO, RPO & Plan
IT für Steuerkanzleien: DATEV, § 203 und Ausfallsicherheit

Kostenlos zum Mitnehmen · PDF · Vorlage zum Ausfüllen
IT-Notfallplan-Vorlage
Ausfüllbares Notfallhandbuch – in einer Stunde einsatzbereit.
Angriffe früh erkennen mit EDR
EDR erkennt einen Angriff oft, bevor er zuschlägt, und ermöglicht das gezielte Isolieren betroffener Geräte. Die beste Notfallreaktion ist die, die den Notfall verhindert.