IT für Steuerkanzleien: DATEV, § 203 und Ausfallsicherheit
IT für Steuerkanzleien: DATEV-Cloud oder eigener Server, Verschwiegenheit nach § 203 StGB und § 62a StBerG, DSGVO und Ausfallsicherheit in der Fristen-Saison.
- IT für Steuerkanzleien dreht sich um DATEV als Zentrum – die Grundsatzfrage lautet DATEV-Cloud oder eigener Server, und beide Wege sind berufsrechtlich zulässig.
- § 62a StBerG verlangt einen Vertrag in Textform, in dem der IT-Dienstleister unter Belehrung über die strafrechtlichen Folgen zur Verschwiegenheit verpflichtet wird – ein Handschlag reicht nicht.
- § 203 Abs. 4 Satz 2 Nr. 1 StGB stellt nicht nur den Dienstleister unter Strafe: Auch der Berufsträger macht sich strafbar, wenn er die Verpflichtung zur Geheimhaltung unterlassen hat und der Dienstleister danach ein Geheimnis offenbart.
- Für beratene Steuerpflichtige endet die Erklärungsfrist nach § 149 Abs. 3 AO Ende Februar des zweiten Folgejahres – ein IT-Ausfall in diesen Wochen kostet Fristen, nicht nur Zeit.
- Der Verspätungszuschlag beträgt bei Jahressteuererklärungen nach § 152 Abs. 5 Satz 2 AO je angefangenem Monat 0,25 Prozent der um Vorauszahlungen und Steuerabzugsbeträge verminderten festgesetzten Steuer, mindestens 25 Euro – je Erklärung, nicht je Kanzlei.
Inhalt8 Abschnitte
IT für Steuerkanzleien ist keine gewöhnliche Firmen-IT. Sie steht unter besonderem rechtlichem Druck, dreht sich um ein zentrales Fachsystem und darf zu bestimmten Zeiten im Jahr schlicht nicht ausfallen. Wer Kanzlei-IT wie die IT eines beliebigen Handwerksbetriebs behandelt, unterschätzt drei Dinge: DATEV, die Verschwiegenheitspflicht und die Fristen-Saison. Dieser Beitrag erklärt, was Kanzlei-IT wirklich besonders macht – und worauf es bei Auswahl und Betrieb ankommt.
DATEV als Zentrum: Cloud oder eigener Server
In den allermeisten Steuerkanzleien ist DATEV das Herzstück der IT – Buchführung, Lohn, Jahresabschluss und Mandantenverwaltung laufen darüber. Die zentrale Grundsatzfrage lautet deshalb: DATEV-Cloud oder eigener Server? Sie entscheidet nicht über den Funktionsumfang, sondern darüber, wer im Ernstfall die Verantwortung trägt.
| Frage | DATEV-Cloud | Eigener Server in der Kanzlei |
|---|---|---|
| Wo läuft die Anwendung | im Rechenzentrum der DATEV-Genossenschaft | auf Hardware in Ihren Räumen |
| Betriebssystem, Datenbank, Updates | liegt beim Betreiber | liegt bei Kanzlei und IT-Partner |
| Ausfall der Hardware | betrifft Sie nicht direkt | trifft die Kanzlei sofort |
| Backup und Wiederherstellungstest | Rückholung ins eigene Haus trotzdem klären | vollständig Ihre Verantwortung |
| Zugriff aus Homeoffice und Mandantenterminen | von Haus aus vorgesehen | braucht eigenen, abgesicherten Fernzugang |
| Typischer Aufwand intern | geringer, dafür weniger Gestaltungsspielraum | höher, dafür volle Kontrolle |
Beide Wege sind zulässig und verbreitet. Die Entscheidung hängt von Größe, Anforderungen und dem gewünschten Betreuungsaufwand ab. Was dabei für die Ablage gilt, gibt das Bundesfinanzministerium mit den GoBD vor – sie bestimmen, wie steuerrelevante Daten aufbewahrt und nachvollziehbar gehalten werden müssen. Diese Anforderung gilt unabhängig davon, wo DATEV läuft: Eine Cloud entbindet die Kanzlei nicht von der Frage, ob ihre Ablage revisionssicher ist.
Entscheidend ist in beiden Fällen ein durchgängiges Sicherheits- und Backup-Konzept, damit das Herzstück der Kanzlei geschützt bleibt. Die häufigste Lücke in der Praxis ist nicht das fehlende Backup, sondern der fehlende Wiederherstellungstest – niemand weiß, wie lange eine Rückholung tatsächlich dauert, bis sie zum ersten Mal nötig ist.
Berufsrecht: § 203 StGB und § 62a StBerG ernst nehmen
Steuerberater sind Berufsgeheimnisträger. Ihre Verschwiegenheitspflicht ist nicht bloß eine Berufsregel, sondern strafbewehrt. Seit der Reform von 2017 erlaubt § 203 Abs. 3 Satz 2 StGB ausdrücklich, Geheimnisse gegenüber „sonstigen Personen” zu offenbaren, die an der beruflichen Tätigkeit mitwirken – soweit das für die Inanspruchnahme ihrer Leistung erforderlich ist. IT-Dienstleister fallen genau darunter.
Die Kehrseite steht einen Absatz weiter: § 203 Abs. 4 Satz 2 Nr. 1 StGB stellt es unter Strafe, wenn der Berufsträger nicht dafür Sorge getragen hat, dass die mitwirkende Person zur Geheimhaltung verpflichtet wurde. Strafbar ist damit nicht nur der plaudernde Dienstleister, sondern auch die Kanzlei, die ihn nie verpflichtet hat.
Ein IT-Dienstleister ohne schriftliche Verschwiegenheits-Verpflichtung ist für eine Steuerkanzlei nicht tragbar. Das Risiko liegt nicht nur beim Dienstleister – es trifft den Berufsträger persönlich, berufs- wie strafrechtlich.
Was ein solcher Vertrag enthalten muss, sagt das Berufsrecht sehr konkret. § 62a StBerG verlangt Textform und benennt die Pflichtinhalte einzeln. Diese Liste ist die kürzeste brauchbare Prüfliste für jedes Angebot, das eine Kanzlei erhält:
- Textform, nicht Handschlag. § 62a Abs. 3 Satz 1 StBerG verlangt einen Vertrag in Textform – eine mündliche Zusage genügt nicht.
- Verpflichtung mit Belehrung. Der Dienstleister wird zur Verschwiegenheit verpflichtet, und zwar unter Belehrung über die strafrechtlichen Folgen einer Pflichtverletzung.
- Kenntnisnahme nur, soweit nötig. Er verpflichtet sich, sich nur insoweit Kenntnis von fremden Geheimnissen zu verschaffen, wie es zur Vertragserfüllung erforderlich ist.
- Unterauftragnehmer ausdrücklich geregelt. Der Vertrag legt fest, ob weitere Personen herangezogen werden dürfen – und verpflichtet den Dienstleister, diese ihrerseits in Textform zur Verschwiegenheit zu verpflichten.
- Sorgfältige Auswahl, dokumentiert. Nach § 62a Abs. 2 StBerG ist die Auswahl Pflicht der Kanzlei; die Zusammenarbeit muss unverzüglich enden, wenn die Vorgaben nicht mehr gewährleistet sind.
- Ausland nur bei vergleichbarem Schutz. Werden Leistungen im Ausland erbracht, verlangt § 62a Abs. 4 StBerG ein dem Inland vergleichbares Schutzniveau.
Ein seriöser IT-Partner für Kanzleien bringt diese Verpflichtung von sich aus mit, legt sie vor der ersten Anmeldung am System vor und kennt die Anforderungen des Berufsrechts. Wenn ein Anbieter erst nachfragen muss, was § 62a StBerG ist, haben Sie Ihre Antwort. Woran man sonst noch merkt, dass eine Betreuung nicht mehr trägt, steht im Ratgeber zum IT-Dienstleister wechseln.
Wir starten jede Zusammenarbeit mit einer Risikoanalyse gemeinsam mit der Geschäftsführung. Nicht um Angst zu machen, sondern um ehrlich zu sehen, wo Sie stehen und was zuerst dran ist.
Jens HagelGründer
DSGVO und Mandantendaten
Zur berufsrechtlichen Verschwiegenheit kommt der Datenschutz. Mandantendaten sind hochsensibel – Einkommen, Vermögen, Geschäftszahlen. Art. 32 DSGVO verlangt Maßnahmen, die über den Standard einer gewöhnlichen Firmen-IT hinausgehen: Verschlüsselung, die Fähigkeit, Verfügbarkeit und Belastbarkeit der Systeme sicherzustellen, die Fähigkeit, Daten nach einem Zwischenfall rasch wiederherzustellen – und ein Verfahren zur regelmäßigen Überprüfung all dessen. Der letzte Punkt wird am häufigsten übersehen: Ein Konzept, das nie geprüft wird, erfüllt Art. 32 nicht.
Praktisch heißt das: kontrollierte Zugriffe, Verschlüsselung der Endgeräte, saubere Auftragsverarbeitung und eine DSGVO-konforme Cloud, sofern Cloud-Dienste genutzt werden. Auch die revisionssichere Aufbewahrung nach den Grundsätzen der GoBD gehört zum Pflichtprogramm.
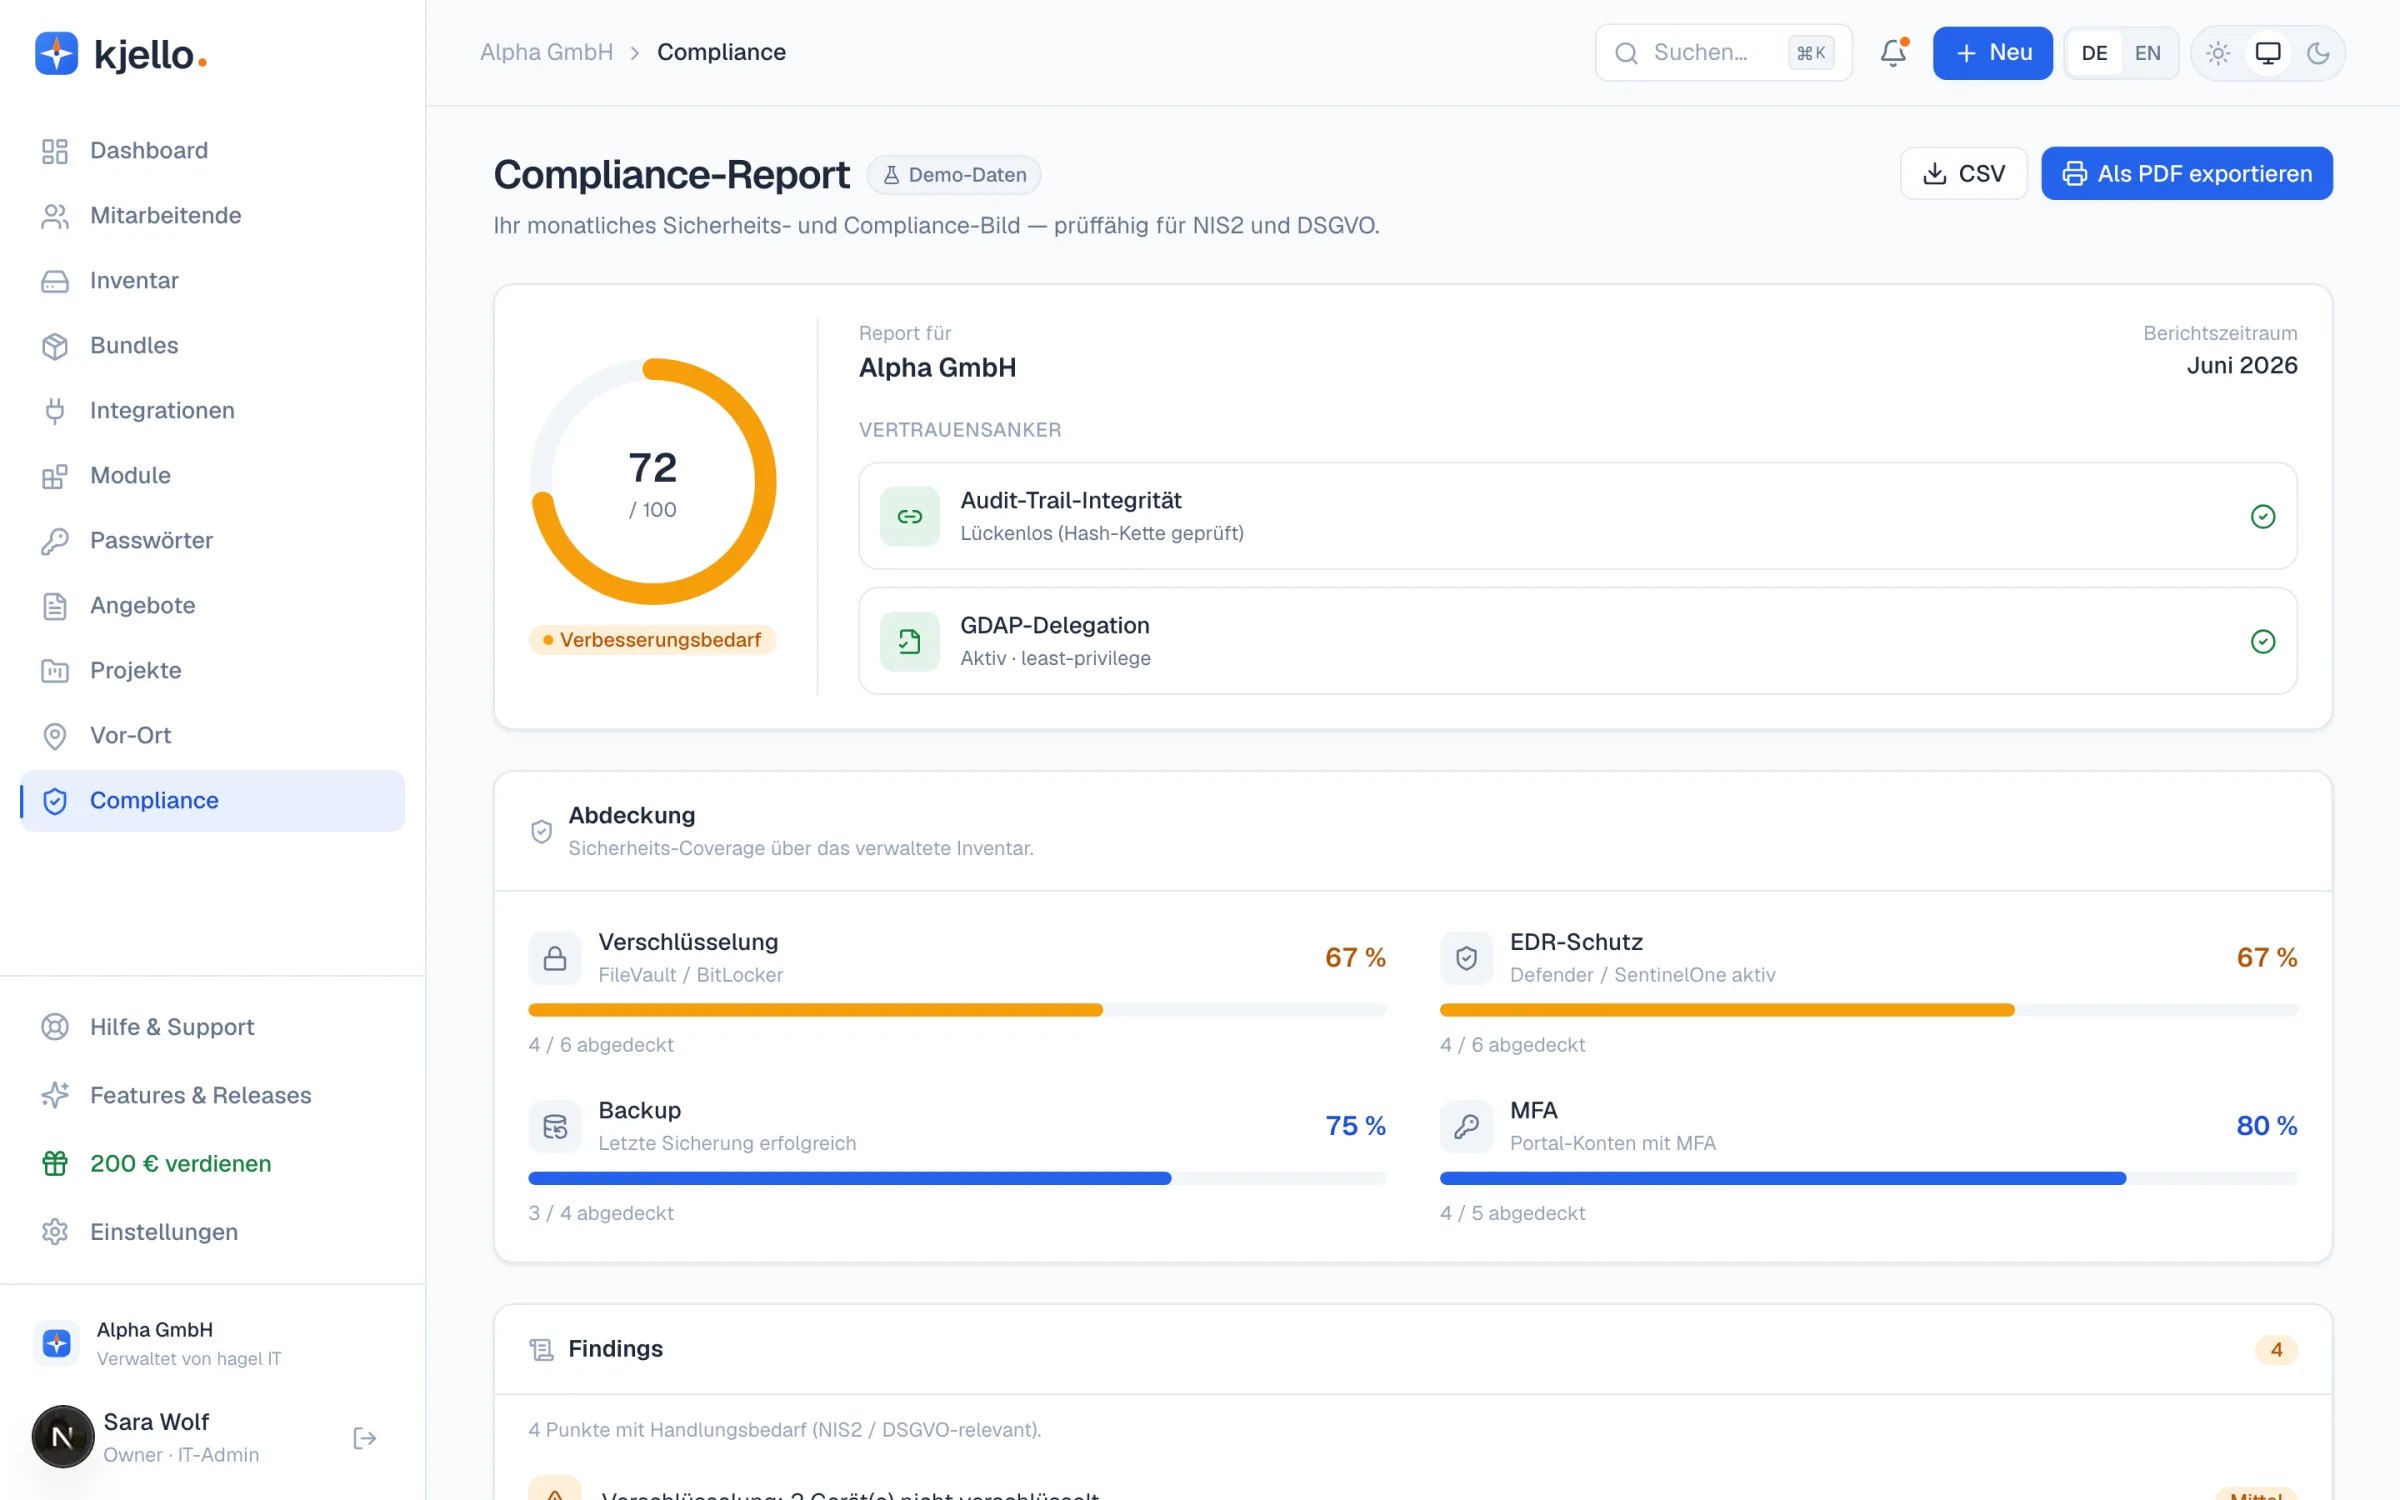
Genau diese Nachweisbarkeit ist der Unterschied zwischen „wir haben Backups” und einem belastbaren Stand, den eine Kanzlei einer Aufsichtsbehörde oder einem Mandanten zeigen kann. Wer den Abdeckungsgrad jederzeit sieht, diskutiert nicht mehr über Vermutungen.
Fristen-Saison: Null-Ausfall-Toleranz
Es gibt Zeiten im Kanzleijahr, in denen ein IT-Ausfall kein Ärgernis, sondern ein existenzielles Problem ist. Für beratene Steuerpflichtige laufen die Erklärungsfristen nach § 149 Abs. 3 AO bis zum letzten Tag des Monats Februar des zweiten auf den Besteuerungszeitraum folgenden Kalenderjahres – sofern das Finanzamt die Erklärung nicht nach § 149 Abs. 4 AO vorab anfordert. In den Wochen davor arbeitet eine Kanzlei am Limit – und jede Stunde Stillstand fehlt am Ende.
Die Größenordnung ist gesetzlich festgelegt: Nach § 152 Abs. 5 Satz 2 AO beträgt der Verspätungszuschlag für Jahressteuererklärungen je angefangenem Monat der Verspätung 0,25 Prozent der festgesetzten Steuer, vermindert um die festgesetzten Vorauszahlungen und die anzurechnenden Steuerabzugsbeträge, mindestens jedoch 25 Euro. Das klingt überschaubar – bis man es mit der Zahl der betroffenen Mandate multipliziert und den Ärger dazurechnet, der bei jedem einzelnen entsteht.
Deshalb gilt in diesen Phasen Null-Ausfall-Toleranz. Die Antwort darauf ist konsequente Vorsorge: redundante Systeme, geprüfte Backups, ein belastbarer IT-Notfallplan und ein Support mit zugesicherter Reaktionszeit. Was ein Ausfall kostet, macht der Ratgeber zu den IT-Ausfallkosten greifbar – in der Kanzlei sind diese Kosten besonders hoch, weil der Terminkalender keine Verschiebung erlaubt.
Der realistischste Auslöser eines Totalausfalls ist heute Ransomware. Das BSI nennt in seinen Top-10-Maßnahmen gegen Ransomware unter anderem das unverzügliche Einspielen von Updates, Zwei-Faktor-Authentisierung für Fernzugänge und Administratorkonten sowie ein Offline-Backup, dessen Rücksicherung im Praxistest geprüft wurde. Keine dieser Maßnahmen ist teuer; sie sind vor allem unbequem, wenn sie erst im Januar angefasst werden. Wie ein tragfähiger Schutz aufgebaut ist, zeigt der Beitrag zum Ransomware-Schutz.
Sichere Mandanten-Kommunikation und Digitalisierung
Zwei weitere Bausteine runden eine kanzleitaugliche IT ab. Erstens die sichere Mandanten-Kommunikation: Belege, Auswertungen und Nachrichten gehören verschlüsselt ausgetauscht, nicht als offene E-Mail-Anhänge. DATEV und ergänzende Portale bieten dafür geeignete Wege – entscheidend ist, dass der bequeme Weg auch der sichere ist, sonst gewinnt im Alltag der Anhang.
Zweitens ein klarer Digitalisierungspfad: von der papierlosen Belegverarbeitung bis zur digitalen Zusammenarbeit mit den Mandanten – schrittweise, mit den bestehenden DATEV-Prozessen verzahnt. Der Fehler, den wir am häufigsten sehen, ist nicht zu wenig Technik, sondern zu viele Einzelmaßnahmen ohne Reihenfolge.
Es ist immer nur ein Pflaster auf die Wunde geklebt worden, statt dass wir ein Konzept hatten.
Genau deshalb beginnt eine Kanzlei-Betreuung sinnvollerweise mit einer Bestandsaufnahme: Welche Geräte gibt es, wer hat welche Zugriffe, wo liegen die Daten, was ist wirklich gesichert. Erst danach lohnt es sich, über Werkzeuge zu reden.
Was Kanzlei-IT kostet
Die ehrliche Antwort lautet: Es hängt an der Zahl der Arbeitsplätze und am gewählten DATEV-Betrieb. Der laufende Betrieb lässt sich trotzdem beziffern. kjello berechnet 29 Euro netto je Arbeitsplatz und Monat für Portal, On- und Offboarding, Geräte- und Inventar-Management, Accounts, Self-Service und den KI-gestützten Erstsupport; 10 Euro je Arbeitsplatz und Monat kommen hinzu, wenn das Paket Security+ mitlaufen soll. Microsoft-365-Lizenzen werden als Durchleitung berechnet. Für eine Kanzlei mit zwölf Arbeitsplätzen sind das 348 Euro im Monat für den Grundbetrieb, plus 120 Euro, wenn Security+ dazukommt. Pakete wie Firewall oder Datensicherung und einmalige Projekte kalkulieren wir im Angebot, Telefonie gibt es auf Anfrage; die Übersicht steht auf der Seite zu den IT-Kosten pro Arbeitsplatz.
Der häufigste Einwand lautet, das könne man intern lösen. In einer Kanzlei mit fünfzehn Mitarbeitenden heißt „intern” fast immer: eine Person, die IT nebenbei macht. Das trägt – bis diese Person im Februar krank wird. Der zweite Einwand lautet, es sei zu teuer. Dagegen steht die Rechnung aus dem letzten Abschnitt: Ein einziger Ausfalltag in der Fristen-Saison kostet mehr Arbeitszeit, als der Grundbetrieb im Quartal kostet.
30 Minuten, kostenlos, ohne Vertriebsdruck – wir sehen uns Ihr DATEV-Umfeld, Ihre Backups und Ihre Verträge an.
Gespräch vereinbarenEine Grenze nennen wir offen: kjello ist auf Unternehmen mit 20 bis 250 Mitarbeitenden zugeschnitten. Kleinere Kanzleien betreuen wir, wenn die Anforderungen zusammenpassen – Häuser mit eigener IT-Abteilung fahren mit anderen Modellen besser – das sagen wir lieber im ersten Gespräch als im sechsten Monat.
Fazit: IT für Steuerkanzleien ist Vertrauens-IT
Kanzlei-IT ist anspruchsvoller als normale Firmen-IT, weil sie drei Dinge zugleich leisten muss: DATEV zuverlässig betreiben, die berufsrechtliche Verschwiegenheit nach § 203 StGB und § 62a StBerG wahren und in der Fristen-Saison ausfallsicher laufen. Keine dieser Anforderungen lässt sich nachträglich einbauen – sie entscheiden über die Auswahl des Partners, nicht über die Konfiguration danach. Wer diese Besonderheiten kennt und einen zur Verschwiegenheit verpflichteten, DATEV-erfahrenen Partner an der Seite hat, macht aus der Kanzlei-IT ein verlässliches Fundament statt eines Risikos. Wie kjello Steuerkanzleien konkret betreut, zeigt die Branchenlösung für Steuerkanzleien.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Darf DATEV in der Cloud laufen?
Was verlangt § 203 StGB von der Kanzlei-IT?
Was muss im Vertrag mit dem IT-Dienstleister einer Kanzlei stehen?
Darf ein IT-Dienstleister Kanzleidaten im Ausland verarbeiten?
Was passiert bei einem IT-Ausfall in der Fristen-Saison?
Was kostet IT für eine Steuerkanzlei?
Das könnte Sie auch interessieren

Revisionssichere E-Mail-Archivierung nach GoBD
Zugriffsrechte prüfen: Rezertifizierung ohne Projektaufwand
Berechtigungsmanagement im Mittelstand: wer hat Zugriff worauf?

Kostenlos zum Mitnehmen · PDF · Entscheidungshilfe
Entscheider-Leitfaden: IT selbst aufbauen oder auslagern?
Der ehrliche Entscheidungsrahmen – ohne Verkaufsdruck.
IT-Lösung für Steuerkanzleien
kjello betreut Steuerkanzleien mit DATEV-Erfahrung, sauberer Verschwiegenheits-Verpflichtung und ausfallsicherem Betrieb – auch in der Fristen-Saison.