Microsoft-365-Backup: Fünf Fragen nach dem SkyKick-Vorfall
Der SkyKick-Vorfall im Oktober 2026 zeigt, worauf es beim Microsoft-365-Backup ankommt: fünf Fragen an jeden Anbieter und eine Checkliste für Betroffene.
- Am 15. Oktober 2026 meldete sich die Backup-Anwendung von ConnectWise Cloud Backup (früher SkyKick) von einer fremden Adresse aus in Microsoft-365-Umgebungen von Kunden an; Huntress bestätigte bis zum 16. Oktober fremde Anmeldungen in mindestens 162 Mandanten.
- MFA half nicht, weil sich keine Person anmeldete, sondern eine Anwendung mit ihrem eigenen Schlüssel — bei solchen Anmeldungen gibt es keine Rückfrage auf dem Handy.
- Jeder Dienst mit Zugriff auf Microsoft 365 hat einen Schlüssel. Entscheidend ist, wie viele Kunden ein Schlüssel öffnet, was die Anwendung damit darf und wer fremde Anmeldungen bemerkt.
- ConnectWise hat den Dienst angehalten, die Zertifikate der betroffenen Verbindungen widerrufen, Partner per Mail und Telefon informiert und meldet, dass die gesicherten Archive nach eigenem Kenntnisstand unberührt sind.
- Wer die Anwendung im Einsatz hatte, sollte sie in Entra ID deaktivieren statt löschen und Anmeldeprotokolle, neue App-Geheimnisse seit dem 13. Oktober und unerwartete Administratorrollen prüfen.
Inhalt7 Abschnitte
Am 15. Oktober 2026 hat sich eine Backup-Anwendung in fremde Microsoft-365-Umgebungen angemeldet, und zwar nicht in eine, sondern in viele. Benutzt wurde der Zugang des Dienstes ConnectWise Cloud Backup, den viele noch unter seinem früheren Namen SkyKick kennen. Dieser Beitrag beantwortet die Frage, die sich Geschäftsführungen jetzt stellen: Was heißt der SkyKick-Vorfall für unser Unternehmen, und was frage ich meinen Anbieter für Microsoft-365-Backup?
Alle Angaben zum Vorfall stammen aus den verlinkten Quellen, Stand 19.10.2026. Die Untersuchung läuft noch.
Der SkyKick-Vorfall: Was bisher bekannt ist
ConnectWise Cloud Backup sichert Postfächer, Dateien und Teams aus Microsoft 365. Dafür ist in jeder Kundenumgebung eine Anwendung des Herstellers eingetragen, der der Kunde Rechte erteilt hat. Am 15. Oktober meldete sich diese Anwendung laut der Analyse von SpecterOps zwischen 06:13 und 08:34 Uhr UTC von der Adresse eines Hosting-Anbieters aus bei Kunden an, im Abstand weniger Sekunden. SpecterOps schließt daraus auf ein Skript, das eine Zielliste abarbeitet.
Das Sicherheitsunternehmen Huntress hat nach eigener Auswertung bis zum 16. Oktober, 19:00 Uhr UTC, fremde Anmeldungen in mindestens 162 Mandanten bestätigt. Am 17. Oktober zählte Huntress Anmeldeversuche von dieser Adresse in fast 1.000 Mandanten, davon über 300 erfolgreich. In einer Umgebung hat sich laut Huntress eine weitere ConnectWise-Anwendung selbst zum Globalen Administrator gemacht und zwei anderen Anwendungen neue Geheimnisse angehängt. Solche Geheimnisse sind ein möglicher Rückweg für den Angreifer, auch nachdem der ursprüngliche Zugang gesperrt ist.
Ob Daten abgeflossen sind, ist offen. Huntress schreibt, im einzigen Mandanten, dessen Protokolle das Team im Detail geprüft hat, seien keine Zugriffe auf Mails oder Dateien zu sehen. Das Lesen von Verzeichnisdaten hinterlasse aber keine Spur im Protokoll. Laut BleepingComputer stuft Microsoft Threat Intelligence den Fall als aktiven Angriff über die Lieferkette ein und hält es für wahrscheinlich, dass der Angreifer bereits erteilte Rechte nutzte, darunter Schreibrechte auf das Verzeichnis.
Was ConnectWise getan hat
ConnectWise hat schnell und sichtbar reagiert, und das gehört zur Wahrheit dazu. Laut dem Hinweis im ConnectWise Trust Center hat der Hersteller
- den Dienst angehalten und die Zertifikate der betroffenen Verbindungen widerrufen,
- sieben eigene Anwendungsidentitäten deaktiviert und zwei weitere Dienste vorübergehend vom Netz genommen,
- eine externe Forensik beauftragt und Partner per Mail und Telefon informiert.
Die gesicherten Archive sind nach Angaben des Herstellers weiter verschlüsselt, abgetrennt und erhalten. ConnectWise hat nach eigener Aussage keinen Hinweis darauf, dass jemand auf sie zugegriffen hat. Zurückholen lässt sich aus ihnen derzeit allerdings nichts, solange der Dienst angehalten ist. Wie der Angreifer an den Zugang kam, ist noch nicht geklärt. ConnectWise sagt auch offen, dass es nicht in die Umgebungen der Kunden hineinsehen und deshalb nicht selbst feststellen kann, wer betroffen ist.
Warum MFA nicht half: Es war eine App-Anmeldung
Die meisten Unternehmen haben in den letzten Jahren die Multi-Faktor-Authentifizierung eingeführt. Hier hat sie nicht gegriffen, und das ist kein Fehler der Kunden. SpecterOps bringt es auf einen Satz: MFA greift nicht, weil sich eine Anwendung anmeldet, ohne Benutzer, ohne Gerät und ohne MFA-Abfrage.
Microsoft beschreibt solche Anmeldungen über Dienstprinzipale so: Kein Benutzer ist beteiligt, die Anwendung legt ihr eigenes Zertifikat oder App-Geheimnis vor. Wer diesen Schlüssel besitzt, ist für Microsoft die Anwendung, mit allen Rechten, die ihr erteilt wurden.
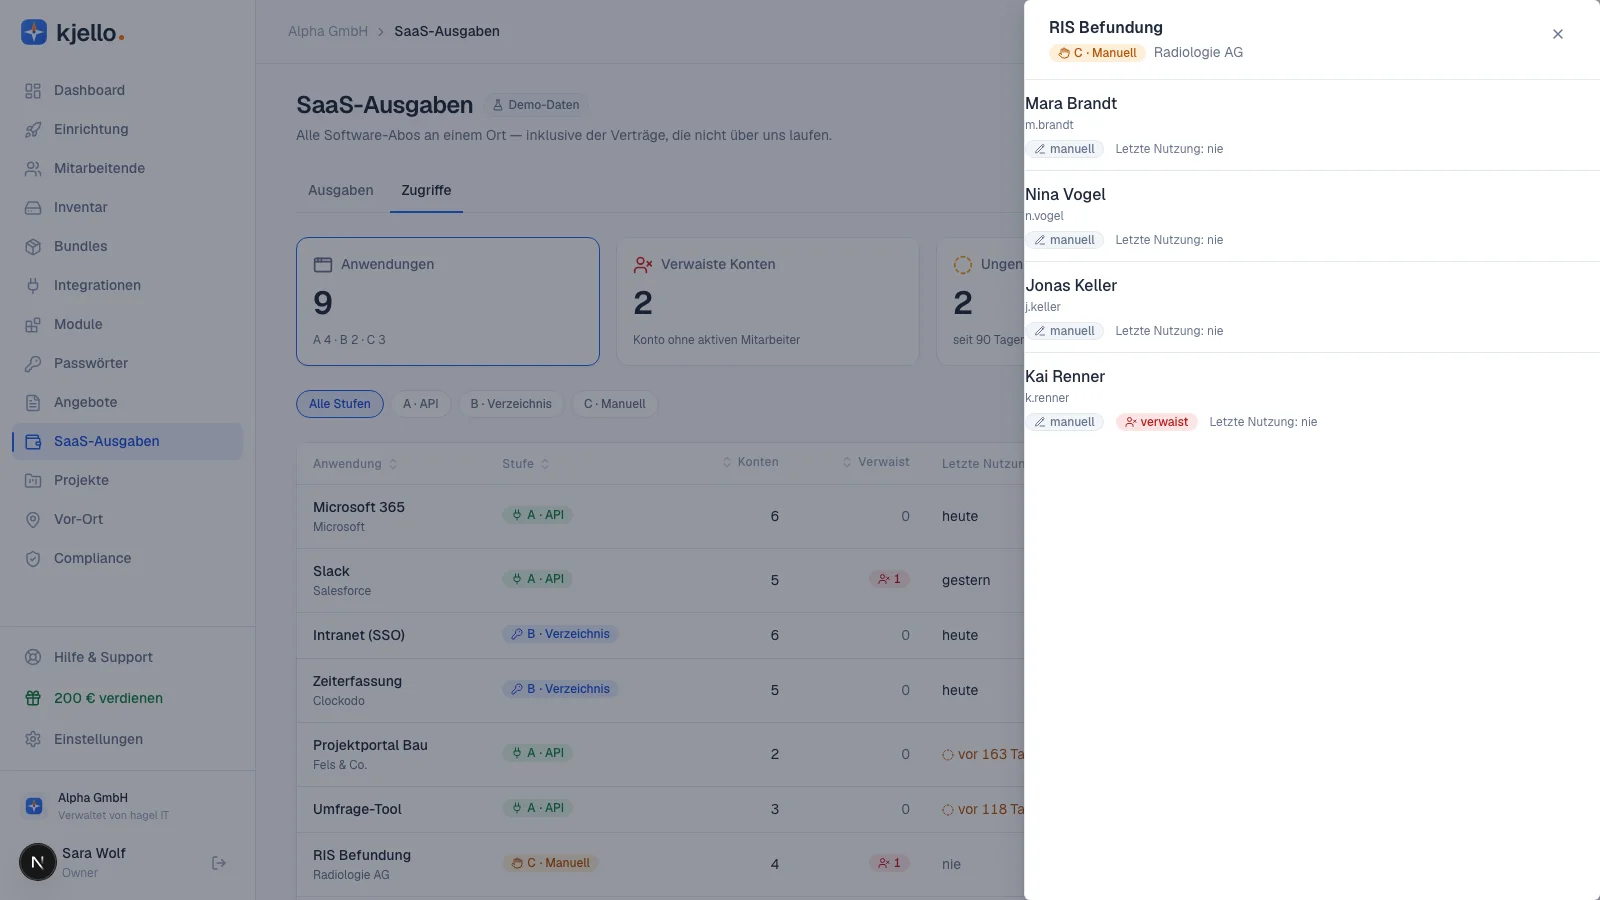
Das betrifft nicht nur Backups. Jede angebundene Anwendung, vom Signaturdienst bis zur Verwaltungssoftware Ihres IT-Dienstleisters, meldet sich so an. Wie Sie diese Anwendungen finden, steht im Beitrag Microsoft 365: App-Zugriffe und Zustimmungen prüfen.
Fünf Fragen an jeden Anbieter für Microsoft-365-Backup
Ein Backup für Microsoft 365 ist kein Luxus, sondern Pflicht, denn Microsoft sichert die Plattform, nicht Ihre Daten. Der Vorfall ändert daran nichts. Er verschiebt nur die Frage: von „Haben wir ein Backup?” zu „Wie ist der Zugang unseres Backups gebaut?”. Diese fünf Fragen können Sie jedem Anbieter stellen, auch Ihrem heutigen.
- Wo liegt der Schlüssel? Meldet sich die Backup-Anwendung mit einem Schlüssel an, den nur der Anbieter verwaltet, oder liegt die Anwendung in Ihrem eigenen Microsoft 365? Fragen Sie auch, ob es ein Geheimnis oder ein Zertifikat ist und wie oft es erneuert wird.
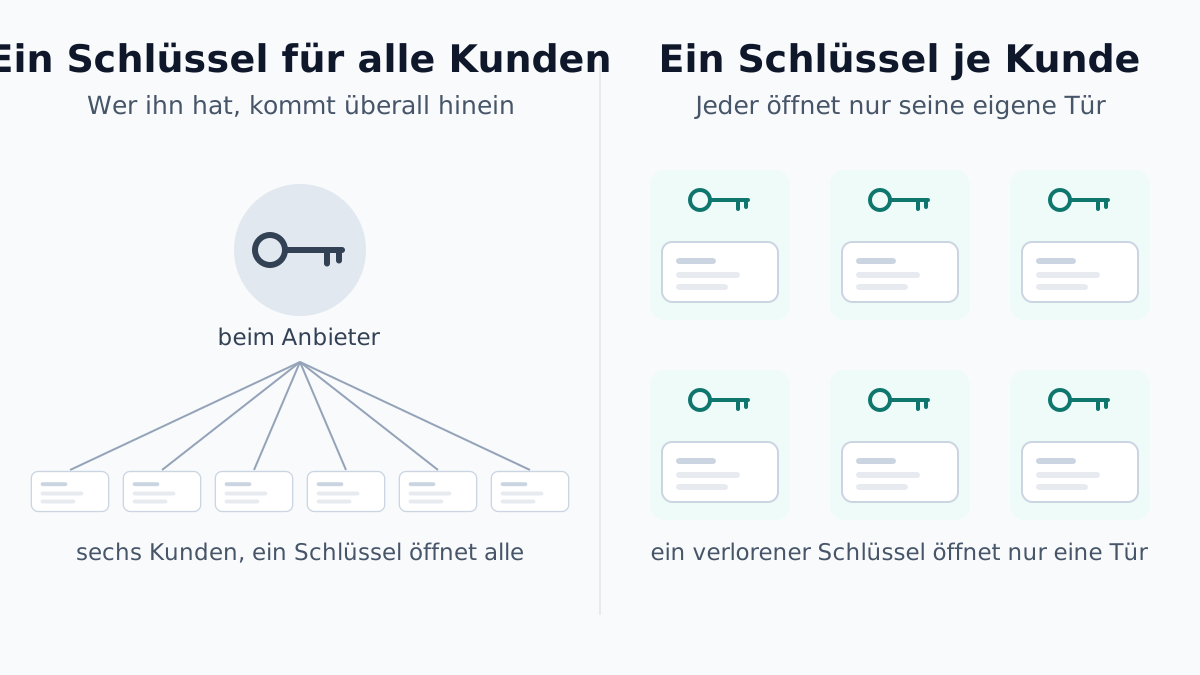
- Wie viele Kunden öffnet dieser eine Schlüssel? Eine Anwendung für alle Kunden ist bequem zu betreiben. Sie bedeutet aber auch: Wer den Schlüssel hat, kommt bei allen hinein.
- Was darf die Anwendung? Zum Sichern braucht sie Lesezugriff auf Postfächer und Dateien, zum Zurückspielen Schreibzugriff. Rechte, das Verzeichnis zu ändern oder Administratoren zu ernennen, braucht ein Backup nicht.
- Wer bemerkt eine fremde Anmeldung? Prüft jemand, von welchen Adressen sich die Anwendung anmeldet, und wie schnell meldet er sich bei Ihnen?
- Was geschieht mit den Daten, wenn der Dienst stoppt? Wo liegen die Sicherungen, wer hat den Schlüssel dazu, und können Angreifer sie löschen oder verschlüsseln?
Keine dieser Fragen hat eine Antwort, die jedes Risiko ausschließt. Es gibt aber Antworten, bei denen ein verlorener Schlüssel eine Tür öffnet und nicht hundert.
Wer gerade Anbieter vergleicht, findet im Vergleich von Microsoft-365-Backup-Lösungen die übrigen Kriterien wie Aufbewahrung, Wiederherstellung und Speicherort.
Und noch etwas bleibt unverändert wichtig: Ein Backup, das niemand zurückspielt, ist nur eine Vermutung. Lassen Sie sich mindestens einmal im Jahr eine Wiederherstellung vorführen, auch wenn nichts passiert ist.
Wir sehen es jede Woche: Backups, die seit Monaten niemand geprüft hat. Alle denken, es läuft — bis der Ernstfall kommt und nichts wiederherstellbar ist.
Jens HagelGründer & Geschäftsführer
Ein Beispiel: Wie kjello die fünf Fragen beantwortet
kjello ist die IT-Abteilung als Service für den Mittelstand — ein Self-Service-Portal für On-/Offboarding, Geräte-Management und IT-Support, betrieben vom Hamburger Systemhaus hagel IT (seit 2004). Die Datensicherung für Microsoft 365 ist dort ein Zusatzpaket. So antworten wir auf die fünf Fragen:
- Schlüssel: Für jeden Kunden wird eine eigene Sicherungs-Anwendung in seinem eigenen Microsoft 365 angelegt. Ihr Schlüssel ist ein App-Geheimnis, kein Zertifikat, und die Sicherungssoftware stellt es für zehn Jahre aus. Es liegt bei uns im System, das die Sicherungen steuert.
- Reichweite: Ein Schlüssel öffnet genau eine Kundenumgebung.
- Rechte: Die Anwendung darf alle Postfächer, OneDrives und SharePoint-Seiten lesen und beschreiben, auch wenn nur ein Teil davon gesichert wird. Das ist viel, und deshalb ist ihr Schlüssel so wertvoll. Benutzer, Gruppen und Anwendungen im Verzeichnis darf sie nur lesen. Benutzer ändern oder Administratorrollen vergeben kann sie nicht, nur die Mitglieder von Teams darf sie verwalten.
- Anmeldungen: Jede Anmeldung der Sicherungs-Anwendung steht im Anmeldeprotokoll Ihres eigenen Microsoft 365. Mit Entra ID P1, etwa in Microsoft 365 Business Premium, können Sie oder Ihr IT-Ansprechpartner sie dort einsehen. Ist Ihr Microsoft 365 mit dem Portal verbunden, prüft kjello außerdem automatisch in kurzen Abständen, ob dort neue Administratorrechte vergeben oder neue Schlüssel an Anwendungen gehängt werden, auch an die Sicherungs-Anwendung, und – ebenfalls mit Entra ID P1 – ob sich unsere Verwaltungsanwendungen von fremden Adressen anmelden. Jeden Fund sieht sich ein Techniker an, und Ihr IT-Ansprechpartner erfährt davon.
- Daten: Die Sicherungen liegen in einem Rechenzentrum in Frankfurt, je Kunde getrennt und mit eigenem Schlüssel verschlüsselt, in einem Speicher mit Objektsperre (Object Lock). Hält der Dienst an, bleiben die Stände dort liegen.
Das ist eine Bauart, keine Garantie. Sie sorgt dafür, dass ein verlorener Schlüssel einen Kunden betrifft und nicht alle.
Ein Backup ist nur so vertrauenswürdig wie die Stelle, die seine Schlüssel verwahrt. Fragen Sie nicht nur nach Funktionen, sondern danach, wer bei Ihrem Anbieter den Schlüssel hält, wie er geschützt ist und was passiert, wenn er abhandenkommt.
Checkliste für Betroffene
Wenn ConnectWise Cloud Backup oder eine andere SkyKick-Anwendung in Ihrem Microsoft 365 eingetragen ist oder war, helfen diese Schritte. Sie folgen den Empfehlungen von Huntress und SpecterOps, Stand 19.10.2026:
- Anwendung deaktivieren, nicht löschen. Die Backup-Anwendung (ID
506e08f9-6e9a-4da4-942b-a099a03644ae) unter Unternehmensanwendungen in Entra ID deaktivieren und so lassen, bis ConnectWise bestätigt, dass alle Zugänge erneuert sind. Löschen entfernt die Zustimmung. - Anmeldeprotokolle prüfen. In den Anmeldungen der Dienstprinzipale nach den Adressen 144.172.64.128, 144.172.64.99 und 144.172.64.60 suchen und nach Anmeldungen außerhalb der Microsoft-Netze.
- Neue Geheimnisse und Zertifikate suchen. An allen Anwendungen nach Geheimnissen oder Zertifikaten schauen, die seit dem 13. Oktober 2026 hinzugekommen sind und die niemand bei Ihnen angelegt hat.
- Neue Administratorrollen prüfen. Jede Rolle, die eine ConnectWise- oder SkyKick-Anwendung hält und die niemand bewusst vergeben hat, nach dem Deaktivieren entfernen, vor allem Globaler Administrator und Administrator für privilegierte Authentifizierung.
- Protokolle sichern. ConnectWise rät, Anmelde- und Überwachungsprotokolle zügig zu sichern, bevor sie aus der Aufbewahrung fallen.
Nehmen Sie sich für diese Prüfung lieber eine Stunde mehr als eine zu wenig. Ein Geheimnis, das heute unbemerkt an einer Anwendung hängt, ist in drei Monaten der Weg zurück.
Und denken Sie an die Sicherung selbst:
Während die Anwendung deaktiviert ist, läuft keine neue Sicherung, und solange der Dienst angehalten ist, laufen laut ConnectWise ohnehin keine geplanten Sicherungen. ConnectWise rät, die Lücke seit dem letzten erfolgreichen Sicherungsstand zu bewerten. Klären Sie mit Ihrem Dienstleister, wie Sie die Lücke überbrücken.
Wer unsicher ist, ob die Zeichen schon auf einen Einbruch deuten, findet in Ransomware: Die erste Stunde die Reihenfolge der ersten Schritte.
Was auch bei uns bleibt: Schlüssel, die viele Türen öffnen
Ehrlich gesagt: Auch kjello hat Schlüssel, die mehr als eine Tür öffnen. Um Microsoft 365 für unsere Kunden zu verwalten, nutzen wir eine Anwendung, die bei jedem verbundenen Kunden eingetragen ist, so wie fast jeder IT-Dienstleister. Und das System, das die Sicherungen steuert, verwahrt die Schlüssel aller Sicherungskunden, und jeder davon darf Postfächer und Dateien lesen und beschreiben. Diese Schlüssel sind das Wertvollste, was wir haben, und wir behandeln sie so.
Ein Beispiel: An den Anwendungen, mit denen kjello Microsoft 365 verwaltet, ist die Eigenschaftssperre der App-Instanz aktiv. Sie verhindert, dass jemand in Ihrem Microsoft 365 zusätzliche Anmeldedaten an unsere Anwendung hängt. Wir haben das nicht nur nachgelesen, sondern ausprobiert: Der Versuch wird von Microsoft abgewiesen.
Wir erzählen das nicht, um zu beruhigen. Wir erzählen es, weil Sie dieselben Fragen an uns stellen sollen wie an jeden anderen Anbieter. Viele Geschäftsführungen haben dafür weder die Zeit noch den Kopf frei, und das ist in Ordnung:
Wir wären ein leichtes Opfer, das weiß ich. Da hätte ich gern jemanden, der davon mehr versteht als ich.
Genau dafür gibt es Dienstleister. Ein guter erklärt Ihnen aber auch, wo seine eigenen Schlüssel liegen.
Der SkyKick-Vorfall ist kein Grund, auf ein Backup zu verzichten. Er ist ein guter Anlass, die Bauart zu hinterfragen: wie viele Türen ein Schlüssel öffnet, was er darf und wer hinschaut.
Wir gehen die fünf Fragen gern mit Ihnen durch, für Ihr heutiges Backup oder für unseres.
Gespräch vereinbarenDiese Fragen lassen sich auf jede Anwendung übertragen, die Zugriff auf Ihr Microsoft 365 hat. Einen Überblick, welche Grundlagen außerdem stehen sollten, gibt die IT-Sicherheits-Checkliste für KMU.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Was ist beim SkyKick-Vorfall passiert?
Warum hat Multi-Faktor-Authentifizierung den Angriff nicht verhindert?
Wie prüfe ich, ob unser Microsoft 365 betroffen ist?
Soll ich die ConnectWise-Anwendung löschen?
Was sollte ich einen Anbieter für Microsoft-365-Backup fragen?
Das könnte Sie auch interessieren
Microsoft 365: App-Zugriffe und Zustimmungen prüfen
MFA einführen: der Praxis-Guide für Unternehmen
Microsoft 365 Backup im Vergleich: 5 Wege zur Sicherung

Kostenlos zum Mitnehmen · PDF · Katalog & Bewertungsbogen
Anforderungskatalog: externe IT-Abteilung
32 Punkte, die abgedeckt sein müssen – plus Bewertungsbogen für den Vergleich.
Microsoft 365 sichern, ohne den Überblick abzugeben
kjello sichert E-Mail, OneDrive, SharePoint und die Dateien Ihrer Teams, je Kunde getrennt. Wir erklären Ihnen gern, wer bei uns welchen Schlüssel hält.