


Datenträger-Entsorgung nach DSGVO: sicher löschen
Datenträger DSGVO-konform entsorgen: warum Formatieren nicht löscht, was statt DIN 66399 gilt, wie SSDs sicher gelöscht werden und was als Nachweis zählt.
- Formatieren löscht keine Daten: Ein schnelles Formatieren entfernt nur das Inhaltsverzeichnis, der Inhalt bleibt lesbar und lässt sich mit frei verfügbaren Werkzeugen rekonstruieren.
- Die DIN 66399 wurde 2023 vom DIN zurückgezogen – ihre Inhalte stehen seit August 2018 in der internationalen Norm ISO/IEC 21964. Schutzklassen und Sicherheitsstufen gelten unverändert weiter.
- Die Norm kennt drei Schutzklassen (normaler, hoher, sehr hoher Schutzbedarf) und sieben Sicherheitsstufen; für Festplatten die H-Klassen, für SSDs und Sticks die E-Klassen.
- SSDs und Smartphones lassen sich durch reines Überschreiben nicht zuverlässig löschen – hier wirken der geräteeigene Löschbefehl (ATA Enhanced Security Erase), das Verwerfen des Schlüssels oder die physische Vernichtung.
- Der Nachweis ist Pflicht, nicht Kür: Zur Dokumentation gehören Datenträgertyp, Datum, Methode und – wenn möglich – ein Vernichtungszertifikat.
Inhalt9 Abschnitte
Ein ausrangierter Laptop im Keller, eine Kiste alter Festplatten, ein paar ausgetauschte Diensthandys – für viele Unternehmen ist das Elektroschrott, den man irgendwann entsorgt. Tatsächlich ist es eine wandelnde Datenpanne. Auf diesen Datenträgern liegen oft noch Firmendaten und personenbezogene Informationen, und wer sie unbedacht entsorgt, riskiert einen Datenschutzverstoß. Dieser Beitrag zeigt, warum Formatieren nicht genügt, welche Norm seit 2023 gilt und wie Sie Datenträger DSGVO-konform aus dem Verkehr ziehen – mit Nachweis.
Warum Formatieren nicht löscht
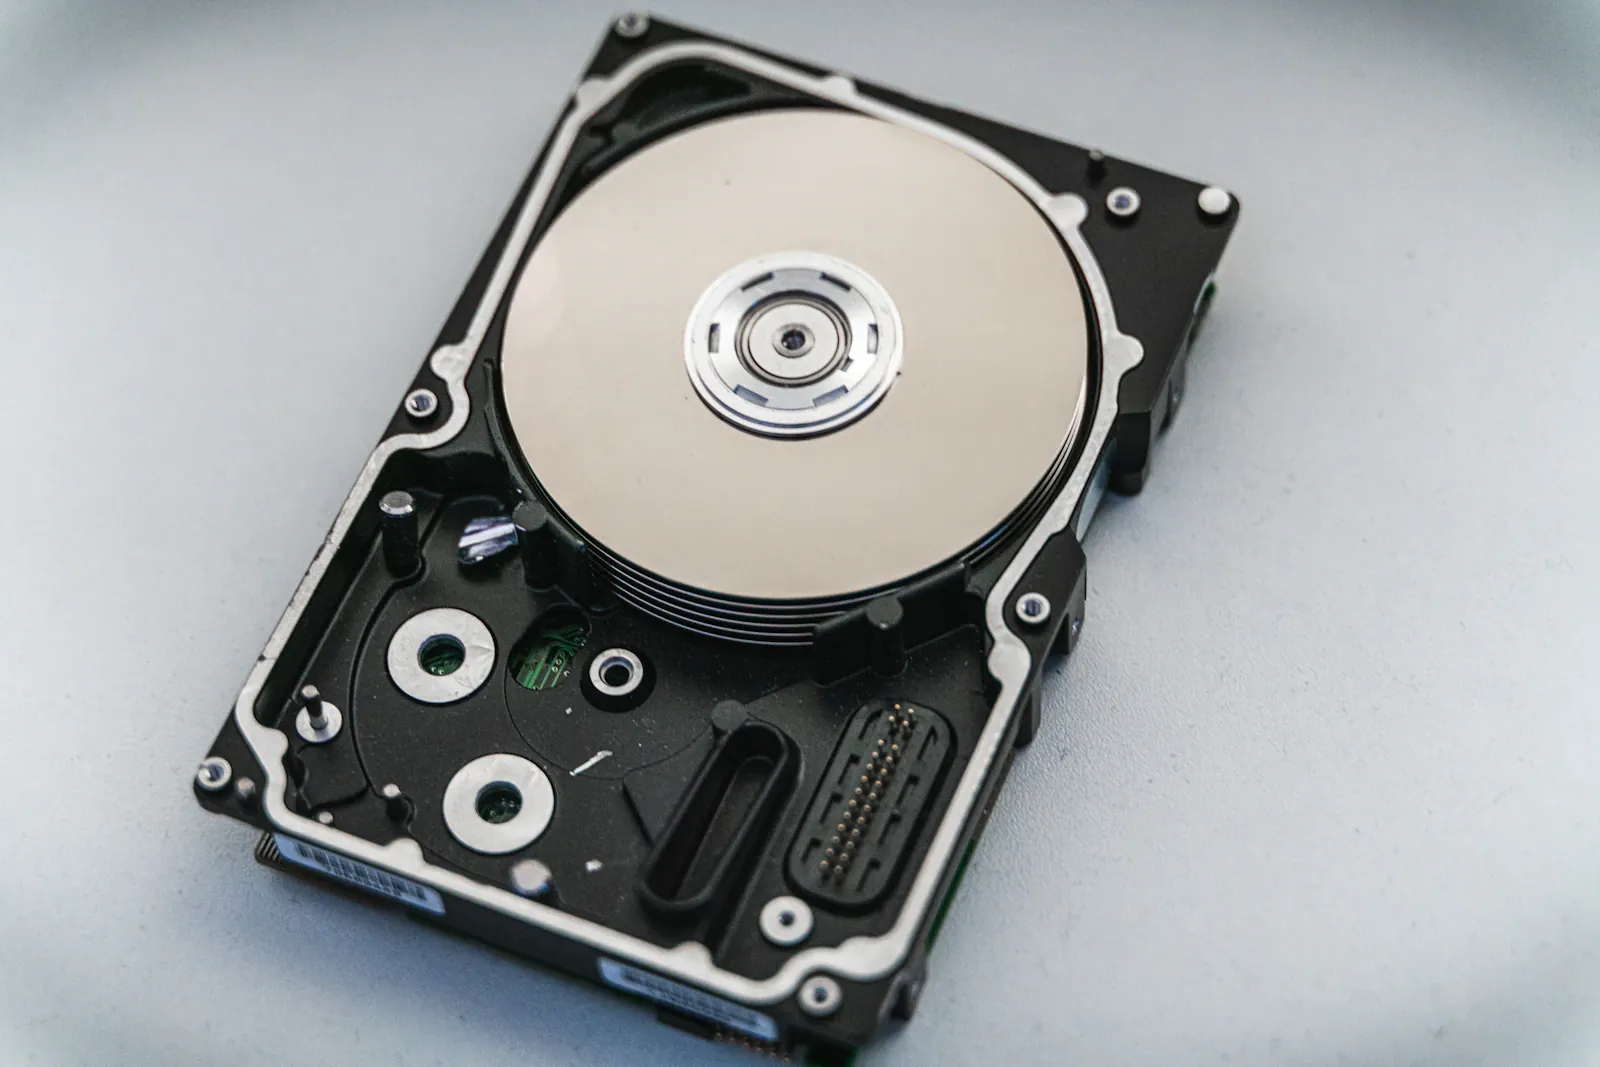
Der häufigste Irrtum: „Ich habe die Festplatte formatiert, also sind die Daten weg.” Sind sie nicht. Ein normales, schnelles Formatieren entfernt lediglich das Inhaltsverzeichnis – die eigentlichen Daten bleiben physisch auf dem Datenträger und lassen sich mit frei verfügbaren Wiederherstellungswerkzeugen oft mühelos rekonstruieren.
Welche Verfahren tatsächlich wirken, beschreibt das BSI in seiner Anleitung „Daten endgültig löschen”: das Überschreiben mit spezieller Software, den geräteeigenen Löschbefehl (etwa ATA „Enhanced Security Erase”), das Verwerfen des Schlüssels bei verschlüsselten Datenträgern und das Zurücksetzen auf Werkszustand bei Smartphones. Einfaches Formatieren steht in dieser Liste nicht. Und das BSI schränkt selbst diese Methoden ein: Gegen hochspezialisierte Angreifer helfe in vielen Fällen nur die physische Zerstörung des Speichermediums.
Der praktische Unterschied ist erheblich. Eine formatierte Festplatte gibt ihre Daten mit Werkzeugen preis, die jeder herunterladen kann – dafür braucht es kein Labor und keine Spezialkenntnisse. Genau deshalb ist der Karton mit alter Hardware im Lager kein Entsorgungsthema, sondern ein Sicherheitsthema.
Die Norm heißt seit 2023 ISO/IEC 21964
Für die sichere Vernichtung von Datenträgern gibt es einen anerkannten Standard – nur trägt er inzwischen einen anderen Namen. Die Inhalte der deutschen DIN 66399 wurden im August 2018 in die internationale Norm ISO/IEC 21964 übernommen; in der Folge hat das DIN die nationale Norm 2023 zurückgezogen, sie wird nicht mehr aktualisiert. Das schreibt der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI). Das Konzept dahinter – Schutzklassen und Sicherheitsstufen – bleibt gültig und weiter anwendbar.
Die Norm arbeitet zweistufig. Zuerst legen Sie fest, wie schutzbedürftig die Daten sind (Schutzklasse), daraus ergibt sich, wie fein vernichtet werden muss (Sicherheitsstufe):
| Schutzklasse | Schutzbedarf | Was auf dem Spiel steht | Typisch im Mittelstand |
|---|---|---|---|
| 1 | normal | Betroffene können in gesellschaftlicher Stellung oder wirtschaftlichen Verhältnissen beeinträchtigt werden; Schäden sind begrenzt und heilbar | Adresslisten, allgemeine Korrespondenz |
| 2 | hoch | Erhebliche Beeinträchtigung, die Schadenswirkung gilt als beträchtlich („Ansehen”) | Personalakten, Gehaltsdaten, Vertragsunterlagen |
| 3 | sehr hoch | Gefahr für Leib, Leben oder persönliche Freiheit; existenziell bedrohliches Ausmaß | Gesundheitsdaten, Daten besonders schutzbedürftiger Personen |
Darauf setzen sieben Sicherheitsstufen auf: Je höher die Stufe, desto größer der Aufwand, den ein Angreifer für eine Rekonstruktion treiben müsste. Unterschieden wird zusätzlich nach Medium – die H-Klassen gelten für magnetische Festplatten, die E-Klassen für elektronische Datenträger wie SSDs, USB-Sticks und Speicherkarten, daneben gibt es Klassen für Papier (P) und optische Medien (O). Wichtig für die Praxis: Der BfDI empfiehlt ausdrücklich, die Vernichtung von spezialisierten Dienstleistern durchführen zu lassen, die nach der jeweils aktuellen Norm zertifiziert sind – seit 2023 also nach ISO/IEC 21964. Wer heute ein Angebot einholt, sollte genau danach fragen.
Die drei sauberen Wege
Es gibt drei Wege, Datenträger DSGVO-konform aus dem Verkehr zu ziehen:
- Zertifizierte physische Vernichtung. Ein spezialisierter Dienstleister schreddert die Datenträger nach der passenden Sicherheitsstufe und stellt ein Vernichtungszertifikat aus. Der sicherste Weg für sensible Daten – und der einzige, der auch bei defekten Geräten funktioniert, die sich nicht mehr ansprechen lassen.
- Löschsoftware mit Protokoll. Professionelle Software überschreibt den Datenträger und erzeugt ein Löschprotokoll als Nachweis. Sinnvoll, wenn Geräte im Haus bleiben und weiterverwendet werden sollen.
- Weiterverwertung mit Löschnachweis. Alte Geräte werden refurbished und verkauft – aber erst nach dokumentierter, sicherer Löschung. Nachhaltig und wirtschaftlich, wenn der Löschnachweis stimmt.
Alle drei eint ein Prinzip: Es gibt einen Nachweis. Ohne Dokumentation bleibt ein Restrisiko – und im Ernstfall die Beweislast beim Unternehmen.
SSDs sind keine Festplatten
Ein technischer Punkt, der in der Praxis regelmäßig übersehen wird: SSDs und der Flash-Speicher in Smartphones funktionieren anders als klassische Festplatten. Wear Leveling und Reservebereiche sorgen dafür, dass ein Schreibvorgang nicht zwingend genau die Zelle trifft, in der die alten Daten liegen. Reste können in Bereichen verbleiben, die das Betriebssystem gar nicht direkt adressiert. Wer eine SSD wie eine HDD behandelt und einfach „mehrfach überschreibt”, wiegt sich in falscher Sicherheit.
Zuverlässig sind drei andere Wege, alle drei vom BSI als sichere Methoden benannt: der geräteeigene Löschbefehl (ATA „Enhanced Security Erase”), der eine herstellerspezifische Prozedur inklusive defekter Speicherbereiche anstößt; das Verwerfen des Schlüssels bei ohnehin verschlüsselten Datenträgern (Crypto-Erase), das laut BSI zuverlässig vor Wiederherstellung schützt, sofern der Schlüssel wirklich gelöscht und nicht nur als gelöscht markiert wird; und bei sehr sensiblen Daten die physische Vernichtung nach der passenden E-Stufe.
Bei Smartphones kommt eine Falle dazu: Das BSI weist darauf hin, dass manche Zurücksetz-Funktionen nur Einstellungen zurücksetzen, aber keine Inhalte löschen. Es lohnt sich, in der Herstelleranleitung die Variante mit Inhaltslöschung herauszusuchen. Und vor der Abgabe gehört jedes Gerät sauber aus der mobilen Geräteverwaltung entfernt und von der Aktivierungssperre befreit – sonst ist das Gerät für den Käufer wertlos und für Sie weiter in der Bestandsliste.
Der Prozess im Unternehmen
Sichere Entsorgung ist kein Einzelakt, sondern ein Prozess. Bewährt hat sich ein Ablauf, der beim Ausbau beginnt und erst mit dem Zertifikat endet:
- Sammelstelle einrichten. Ein abschließbarer Schrank für ausgemusterte Datenträger – nicht der offene Karton im Flur, an dem täglich zwanzig Leute vorbeigehen.
- Mit dem Inventar abgleichen. Welches Gerät, welche Seriennummer, welcher Nutzer zuletzt. Das setzt ein sauberes IT-Asset-Management voraus.
- Schutzklasse festlegen. Personalakten und Gesundheitsdaten brauchen eine andere Stufe als der Rechner aus dem Empfang.
- Löschen oder vernichten lassen. Nach dem passenden der drei Wege – im Haus mit Protokoll oder extern mit Zertifikat.
- Nachweis ablegen und Gerät ausbuchen. Protokoll oder Zertifikat kommt in die Geräteakte, der Eintrag im Inventar wird geschlossen.
Der letzte Schritt ist der, der am häufigsten fehlt. Ein Gerät gilt als „entsorgt”, weil es nicht mehr im Regal steht – aber niemand kann sagen, wann und wie. Genau diese Lücke schließt eine gepflegte Geräteakte: Sie hält Zustand, Zuweisung und Abgang an einer Stelle zusammen und macht aus einer Einzelaktion einen belegbaren Vorgang.

Besonders relevant wird das am Ende des Gerätelebens – etwa bei der Rückgabe von Leasing- oder DaaS-Geräten, wo die Löschung zwingend vor der Rückgabe erfolgen muss, und beim Austritt von Mitarbeitenden. Wer das Offboarding nach DSGVO ohnehin strukturiert abarbeitet, hängt die Datenträger-Entsorgung dort an, statt sie als eigenes Thema zu führen.
Ich rate immer: nicht übertreiben, einfach anfangen. Die perfekte IT-Lösung gibt es nicht — aber eine, die in drei Monaten besser ist als heute.
Jens HagelGründer
Für den Anfang genügt tatsächlich der abschließbare Schrank und eine Liste. Alles Weitere – Schutzklassen, Dienstleisterauswahl, Zertifikate – lässt sich daran anbauen.
Was die DSGVO als Nachweis verlangt
Löschen und Vernichten sind keine Aufräumarbeiten, sondern technisch-organisatorische Maßnahmen. Der BfDI ordnet sie ausdrücklich Art. 32 DSGVO (Sicherheit der Verarbeitung) zu: Das Schutzniveau muss dem Risiko der Verarbeitung entsprechen. Dazu kommt die Rechenschaftspflicht aus Art. 5 Abs. 2 DSGVO – Sie müssen die Einhaltung nicht nur erreichen, sondern belegen können. Ohne Dokument gibt es im Zweifel keinen Beleg, und ohne Beleg keine Einhaltung.
Was in die Dokumentation gehört, benennt der BfDI konkret:
- Datenträgertyp. HDD, SSD, USB-Stick, Smartphone – die Art bestimmt das zulässige Verfahren.
- Datum der Vernichtung. Nicht der Abholtag, sondern der Tag der tatsächlichen Vernichtung.
- Verwendete Methode. Überschreiben, Löschbefehl, Crypto-Erase oder Schreddern samt Sicherheitsstufe.
- Zertifikat, wenn möglich. Bei externen Dienstleistern das Vernichtungszertifikat, im Haus das Löschprotokoll der Software.
Der BfDI empfiehlt zusätzlich regelmäßige Audits und Schulungen, damit der Prozess nicht nach dem ersten Durchlauf einschläft. Wie die Aufbewahrungsfristen davor aussehen, regelt das Löschkonzept nach DSGVO; die Entsorgung ist dessen letzter Schritt. Das BSI führt für beides einen eigenen Baustein im IT-Grundschutz-Kompendium: CON.6 „Löschen und Vernichten” beschreibt, wie ein entsprechendes Konzept in einer Institution erstellt wird. In der Nachweisdokumentation gehört das Ergebnis dann zu den technischen und organisatorischen Maßnahmen, die Sie ohnehin führen.
Es ist immer nur ein Pflaster auf die Wunde geklebt worden, statt dass wir ein Konzept hatten.
Fehlt der Nachweis und tauchen Daten später auf, ist das ein meldepflichtiger Vorfall wie jeder andere – mit denselben 72 Stunden Frist wie bei einer Datenpanne durch einen Angriff.
Was das kostet – und was es kostet, es zu lassen
„Dafür haben wir keine Kapazität” ist der häufigste Einwand, und er ist ehrlich. Eine Kiste mit dreißig alten Geräten aufzunehmen, zu bewerten, zu löschen und zu dokumentieren, kostet mehrere Arbeitstage – Tage, die in einem Betrieb mit 20 bis 250 Mitarbeitenden niemand übrig hat. Genau deshalb bleibt die Kiste stehen, oft jahrelang.
Der Ausweg ist nicht mehr Disziplin, sondern ein anderer Zuschnitt: Die Entsorgung wird kein Sonderprojekt, sondern der letzte Schritt eines Geräte-Lebenszyklus, der ohnehin läuft. Bei kjello ist das Geräte- und Inventar-Management Teil von „Arbeitsplatz betreut“ für 29 € je Arbeitsplatz und Monat – dieselbe Akte, in der Beschaffung, Zuweisung und Rückgabe stehen, trägt am Ende auch den Löschnachweis. Was das für Ihre Größe bedeutet, steht in der Preisübersicht; wie Ein- und Austritte dabei automatisiert ablaufen, zeigt die Seite zu On- und Offboarding.
15 Minuten, kostenlos, ohne Vertriebsdruck – wir sehen uns Ihren Gerätebestand an und sagen, wo die Nachweise fehlen.
Gespräch vereinbarenFazit: das Ende mitdenken
Datenschutz endet nicht beim laufenden Betrieb, sondern beim letzten Datenträger. Alte Hardware ist so lange ein Risiko, wie ihre Daten wiederherstellbar sind – und Formatieren allein genügt nie. Wer nach ISO/IEC 21964 vernichten lässt, den richtigen Weg für HDD, SSD und Smartphone wählt und jede Vernichtung dokumentiert, schließt eine der am häufigsten übersehenen Datenschutzlücken. Am einfachsten gelingt das, wenn die sichere Entsorgung fester Teil des Geräte-Managements ist – dann wird das Ende jedes Geräts sauber und nachweisbar mitgedacht.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Reicht Formatieren, um eine Festplatte zu löschen?
Gilt die DIN 66399 noch?
Was kostet die Vernichtung von Datenträgern?
Braucht man einen Nachweis über die Datenvernichtung?
Wie entsorgt man alte Smartphones und SSDs richtig?
Darf man alte Firmengeräte einfach weiterverkaufen?
Das könnte Sie auch interessieren
TOM nach DSGVO: technische und organisatorische Maßnahmen
Löschkonzept nach DSGVO: Anleitung + Muster-Struktur
DSGVO-konforme Cloud: Was Unternehmen prüfen müssen


Kostenlos zum Mitnehmen · PDF · Leitfaden
Geräte-Management-Starterkit
Vom Excel-Chaos zum sauberen Geräte-Inventar, in klaren Schritten.
Geräte-Lifecycle mit kjello
kjello managt Geräte bis zum sicheren Ende: dokumentierte Löschung und normgerechte Vernichtung als fester Teil des Lebenszyklus.
