Website-Sicherheit 2026: Wie gut schützen Unternehmen ihre Website?
Die öffentlichen HTTP-Header von 10.107 Unternehmenswebsites gemessen: 30,3 % senden keinen der sechs empfohlenen Sicherheits-Header, 49,9 % verzichten auf HSTS.
-
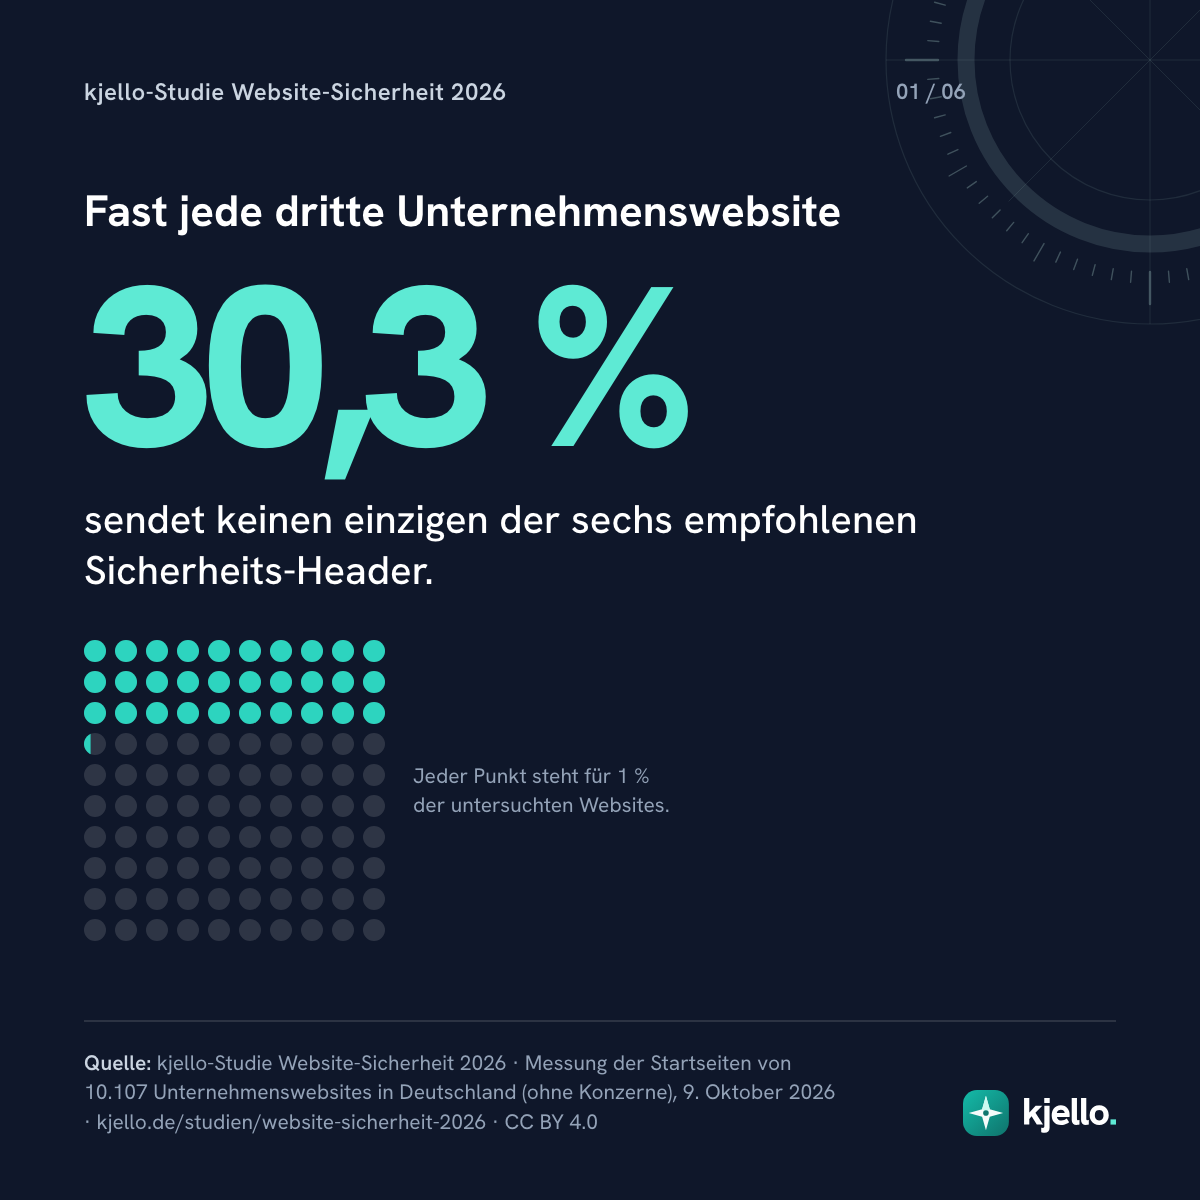
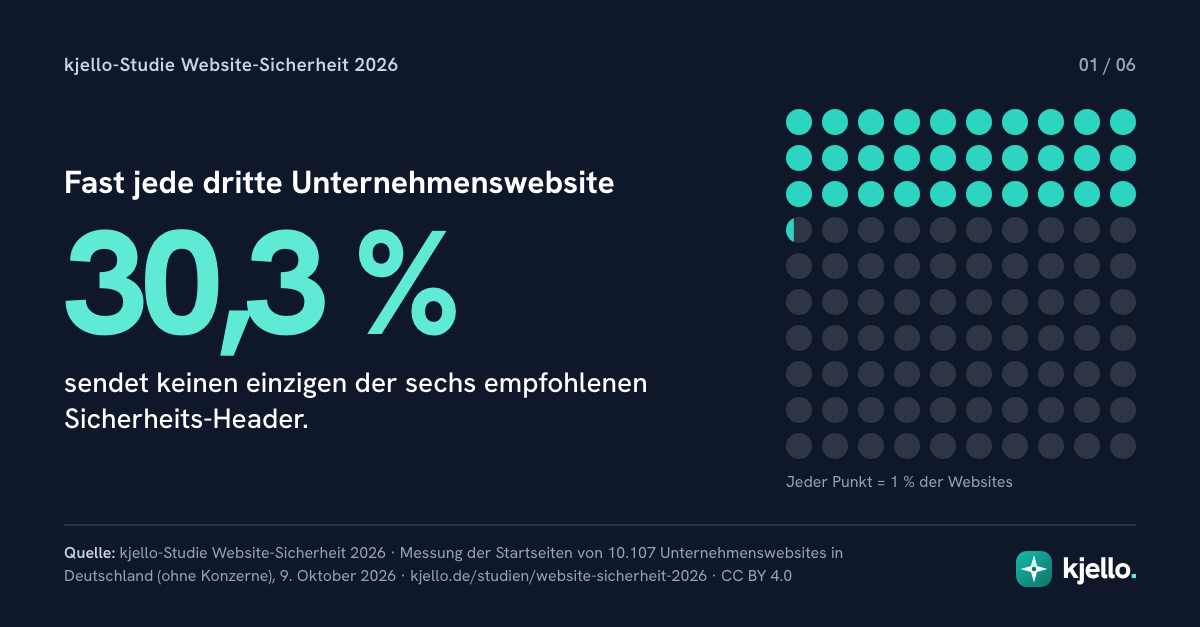
30,3 %
senden keinen der sechs empfohlenen Sicherheits-Header
-
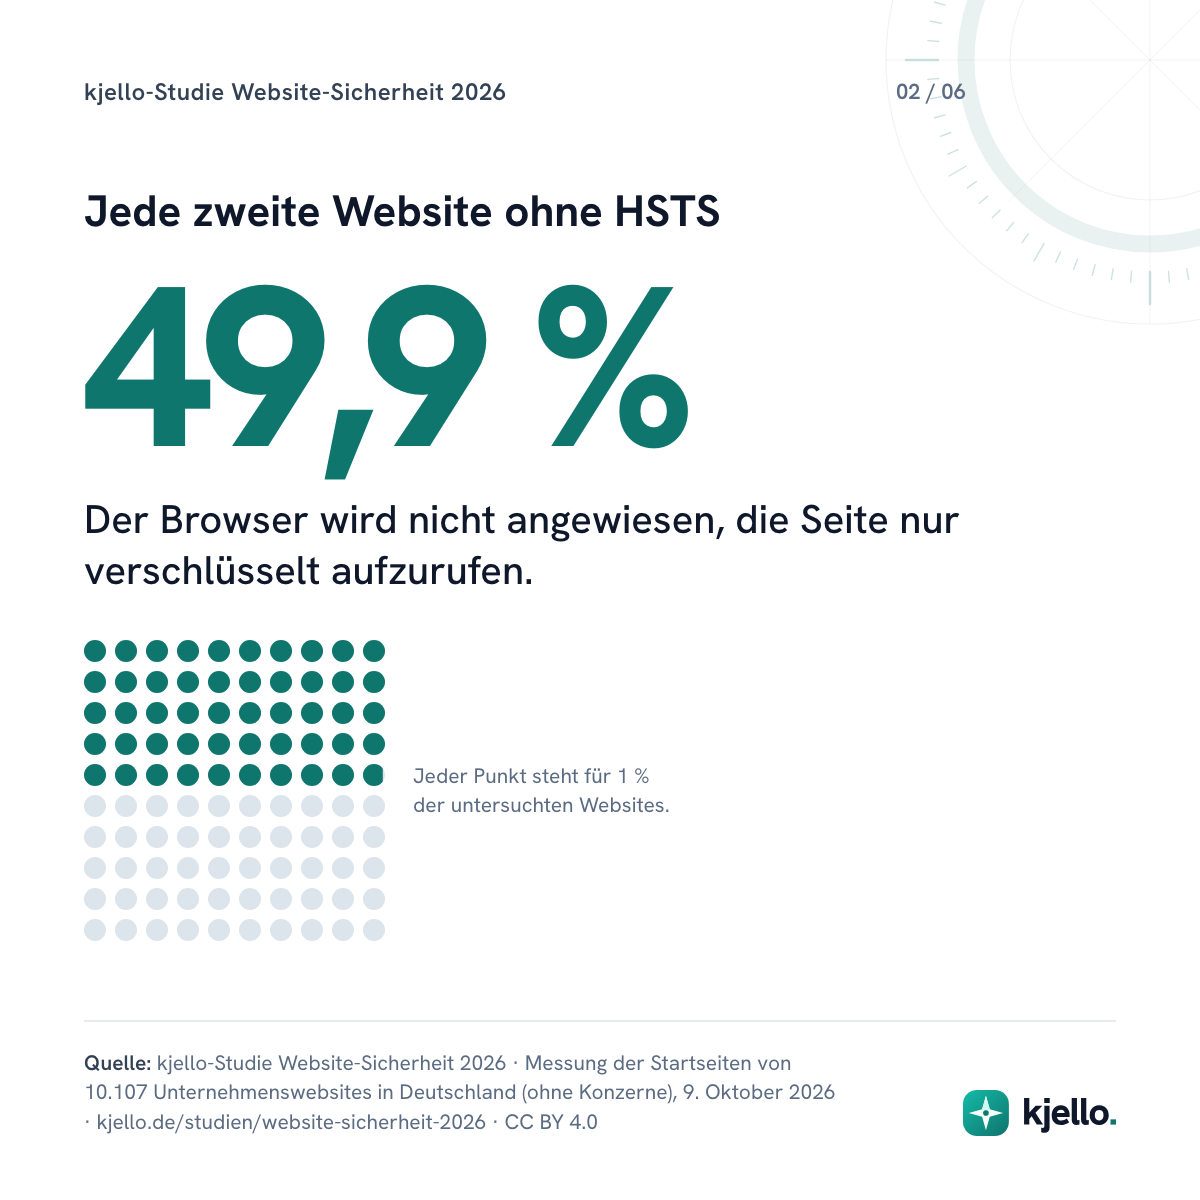
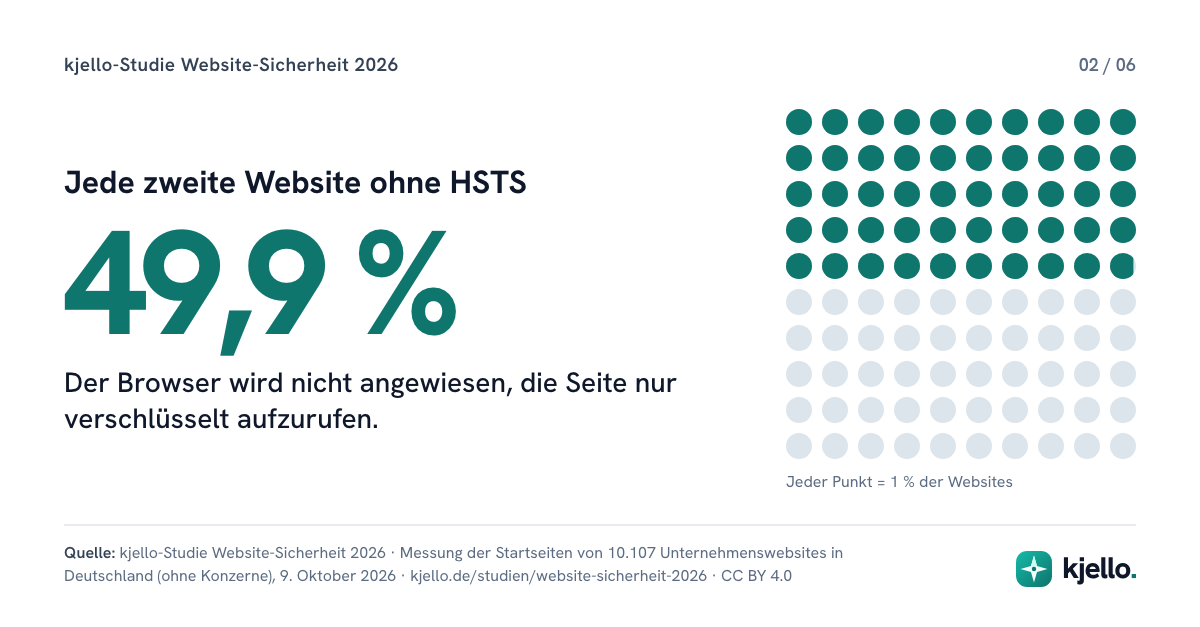
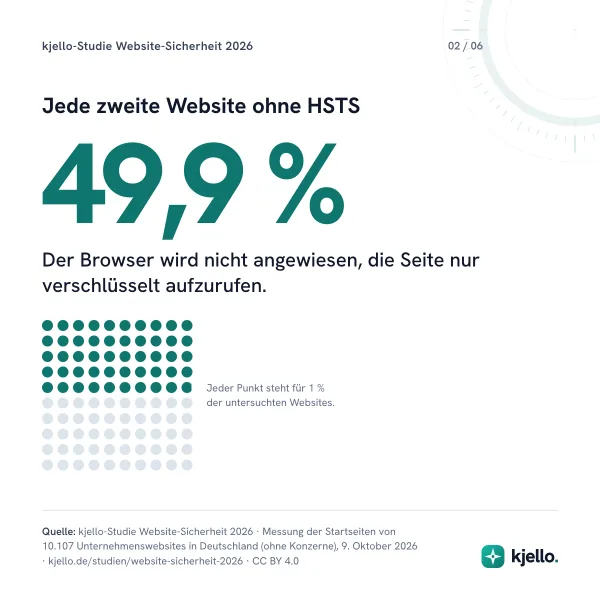
49,9 %
verzichten auf HSTS
-
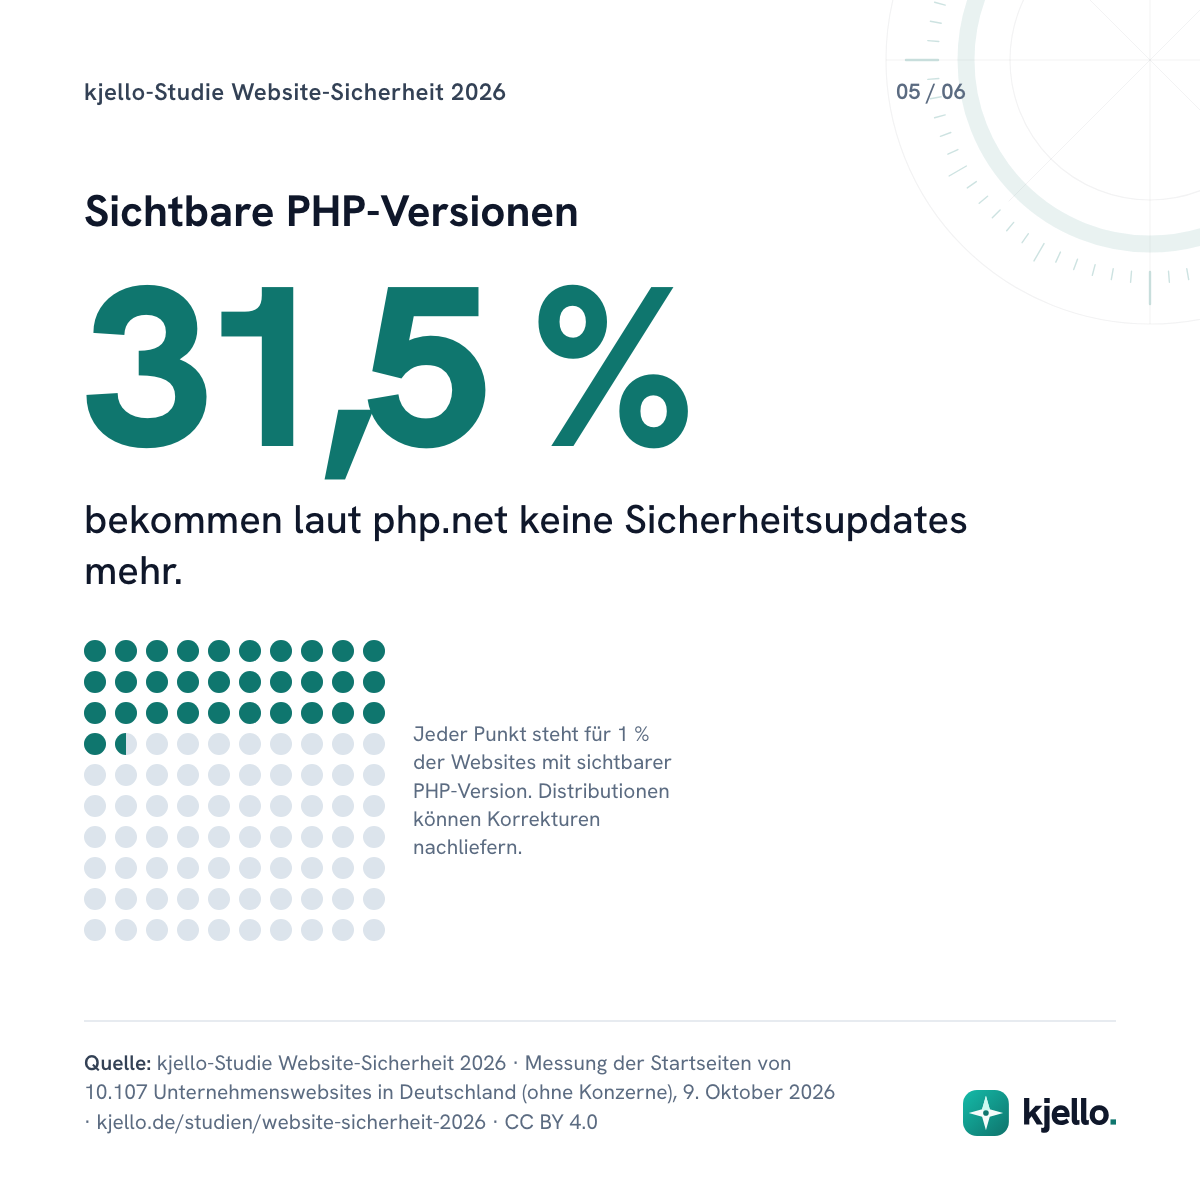
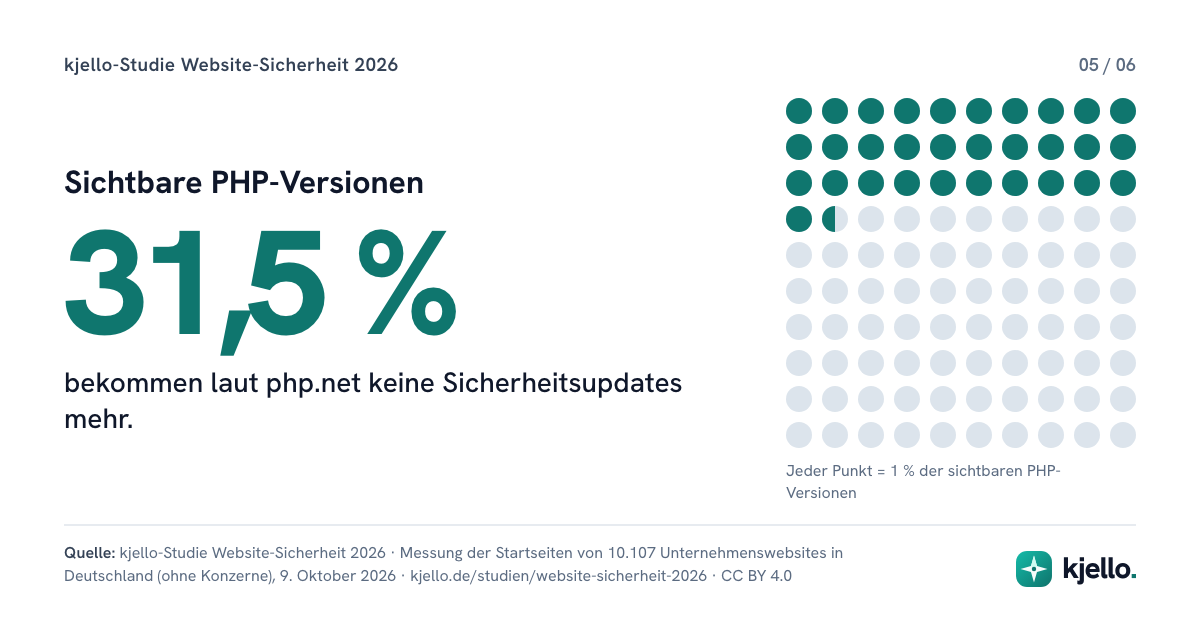
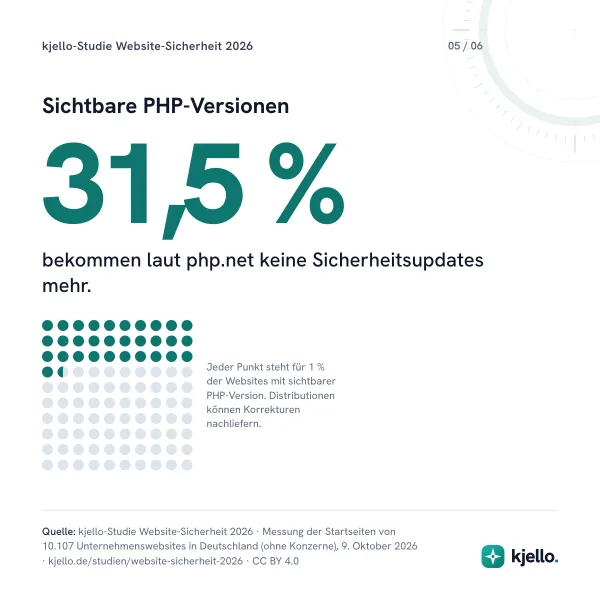
31,5 %
der sichtbaren PHP-Versionen ohne Sicherheitsupdates laut php.net
- Herausgeber
- kjello · hagel IT-Services GmbH, Hamburg
- Datenstand
- 9. Oktober 2026, Messung 08:16–11:02 Uhr MESZ
- Veröffentlicht
- Nutzung
- frei mit Quellenangabe und Link (CC BY 4.0)
- Grundlage
- 10.107 erreichbare Unternehmenswebsites – Unternehmen mit Sitz in Deutschland, ohne Konzerne mit mehr als 5.000 Beschäftigten; dieselbe Stichprobe wie die Studie „E-Mail-Sicherheit 2026“.
Kernaussagen
Basis: 8.989 HTTPS-Startseiten mit Status 2xx, sofern nicht anders angegeben (10.107 erreichbare Websites, Unternehmen in Deutschland ohne Konzerne, Messung vom 9. Oktober 2026).
-
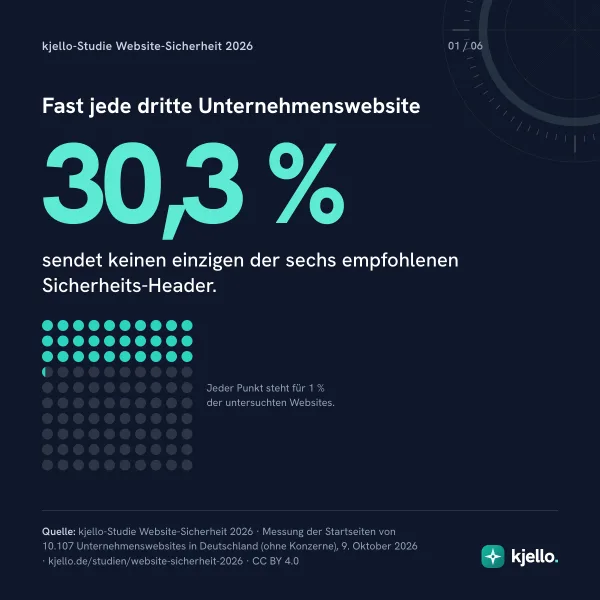
30,3 %
der Unternehmenswebsites senden keinen einzigen der sechs empfohlenen Sicherheits-Header. Alle sechs setzt nur jede zwölfte (8,3 %).
95-%-KI 29,4–31,3 % · Basis: 8.989 HTTPS-Startseiten
-
49,9 %
verzichten auf HSTS – der Browser wird nicht angewiesen, die Seite nur verschlüsselt aufzurufen. Mindestens ein Jahr lang tun das 40,1 %.
-
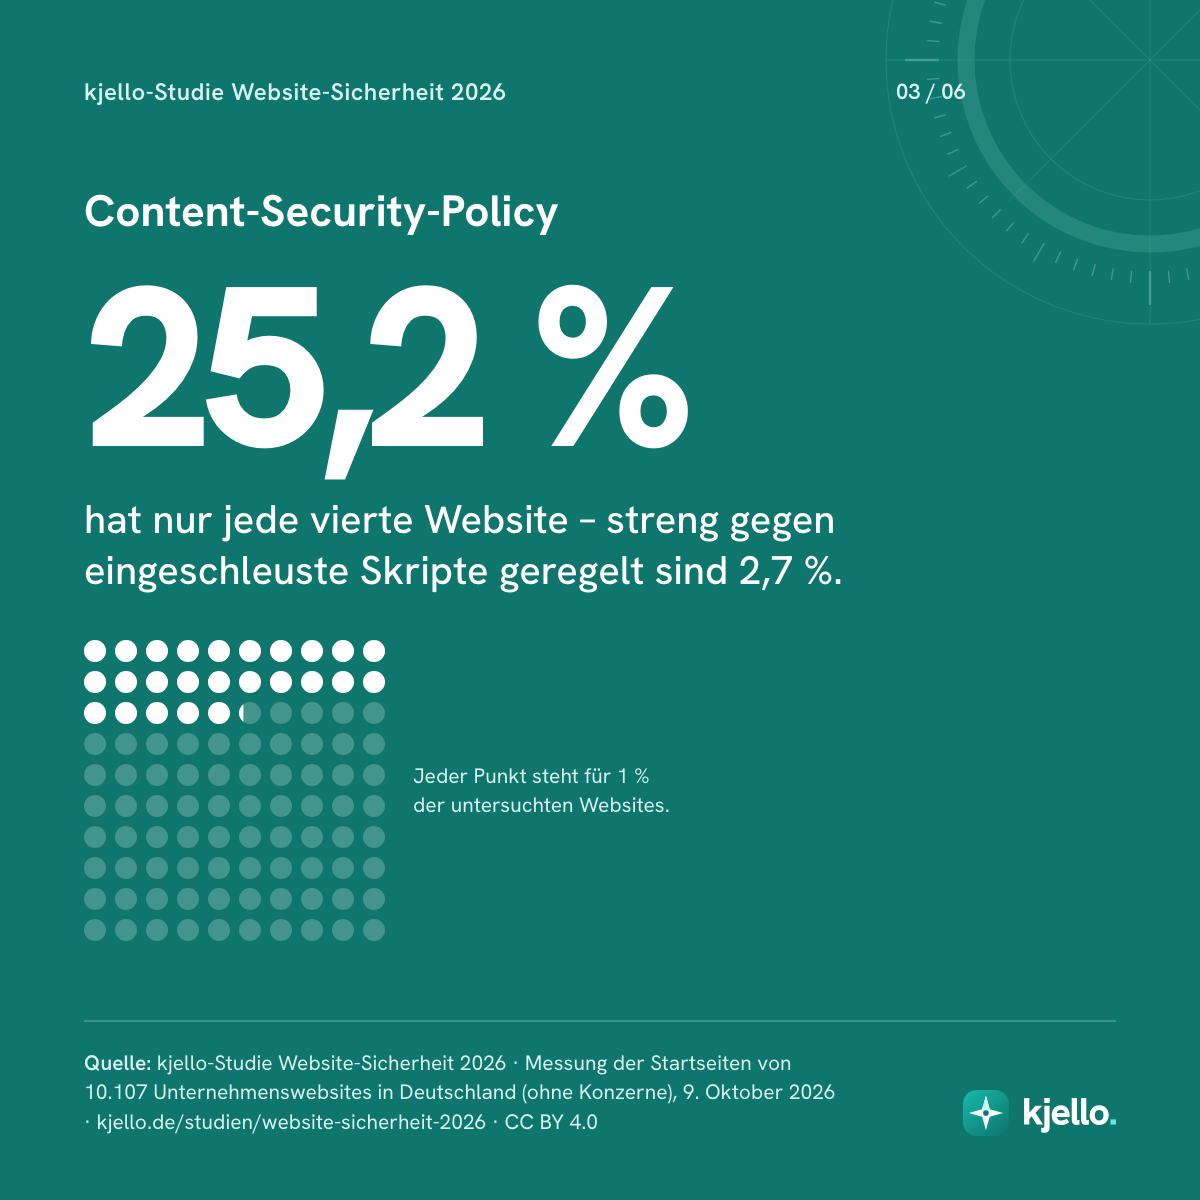
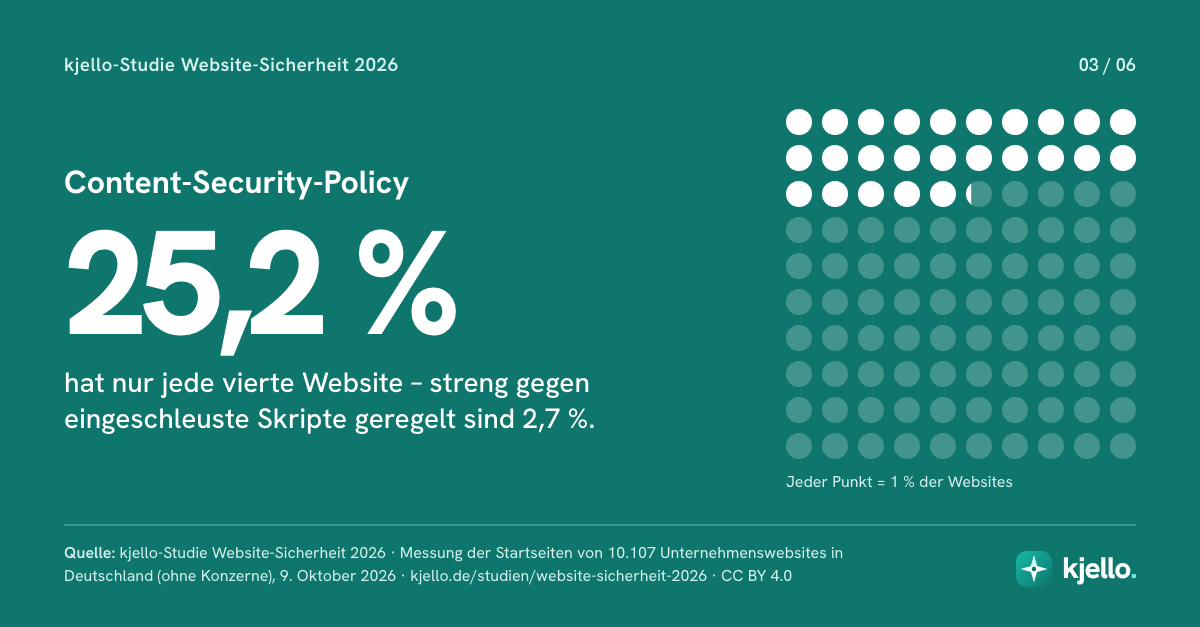
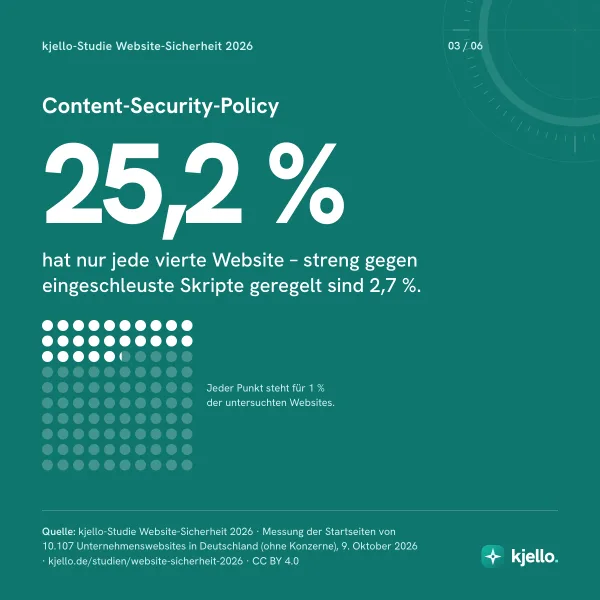
25,2 %
haben eine Content-Security-Policy, streng gegen eingeschleuste Skripte geregelt sind nur 2,7 %.
-
7,3 %
der Websites sind unter der eigenen Adresse nicht fehlerfrei verschlüsselt erreichbar. TLS 1.3 handeln 93,9 % aus.
Basis: 10.107 erreichbare Websites
-
31,5 %
der sichtbaren PHP-Versionen bekommen laut php.net keine Sicherheitsupdates mehr – ein Indiz, kein Befund: Distributionen können Korrekturen nachliefern.
-
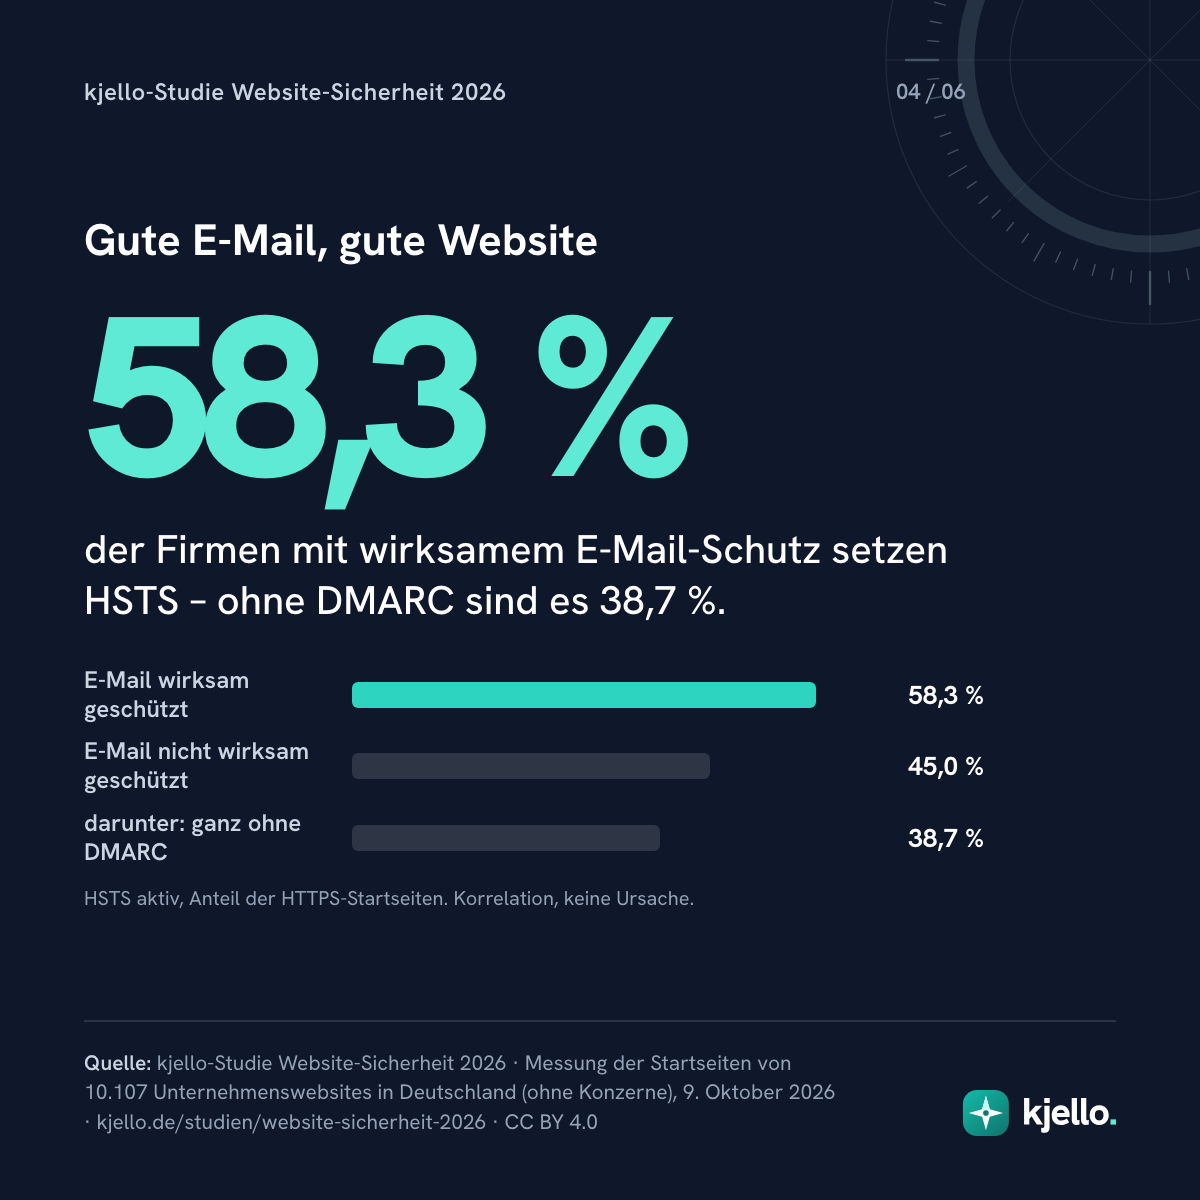
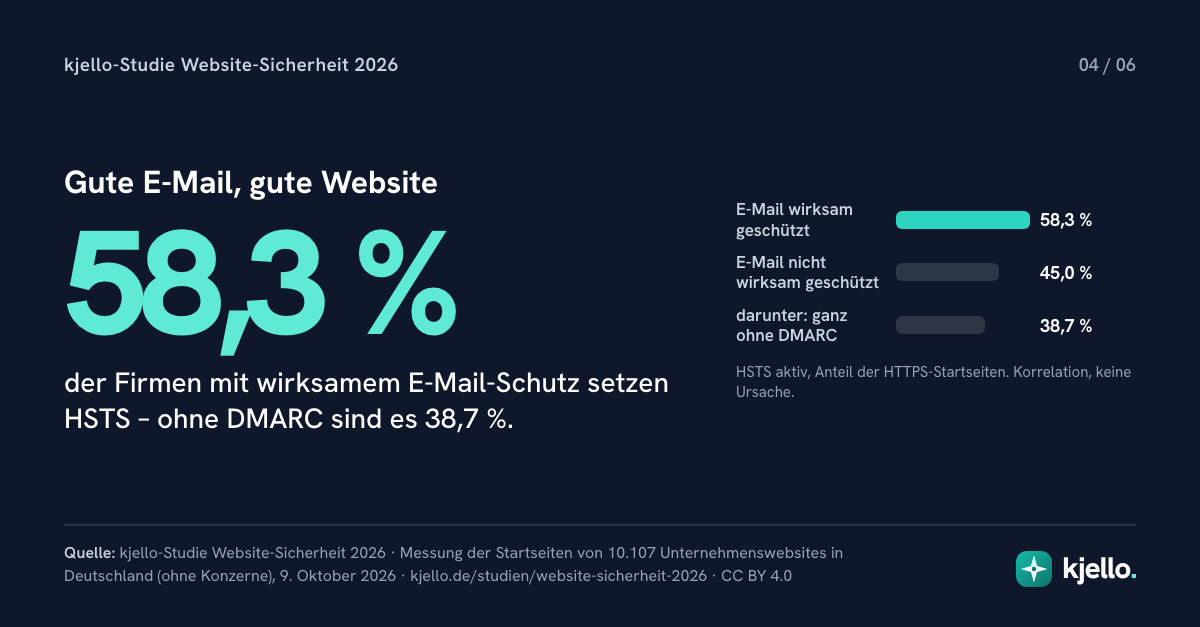
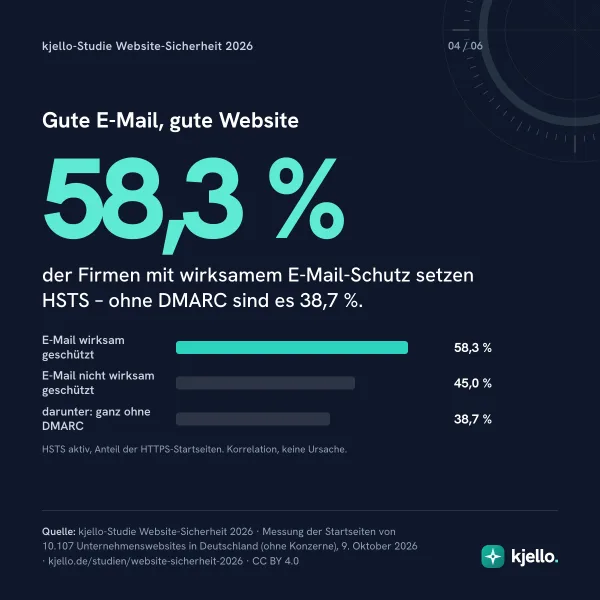
58,3 %
der Unternehmen mit wirksamem E-Mail-Schutz setzen HSTS, ganz ohne DMARC sind es 38,7 %.
-
60,8 %
der Unternehmen ab 250 Beschäftigten setzen HSTS, darunter 48,2 %.
-
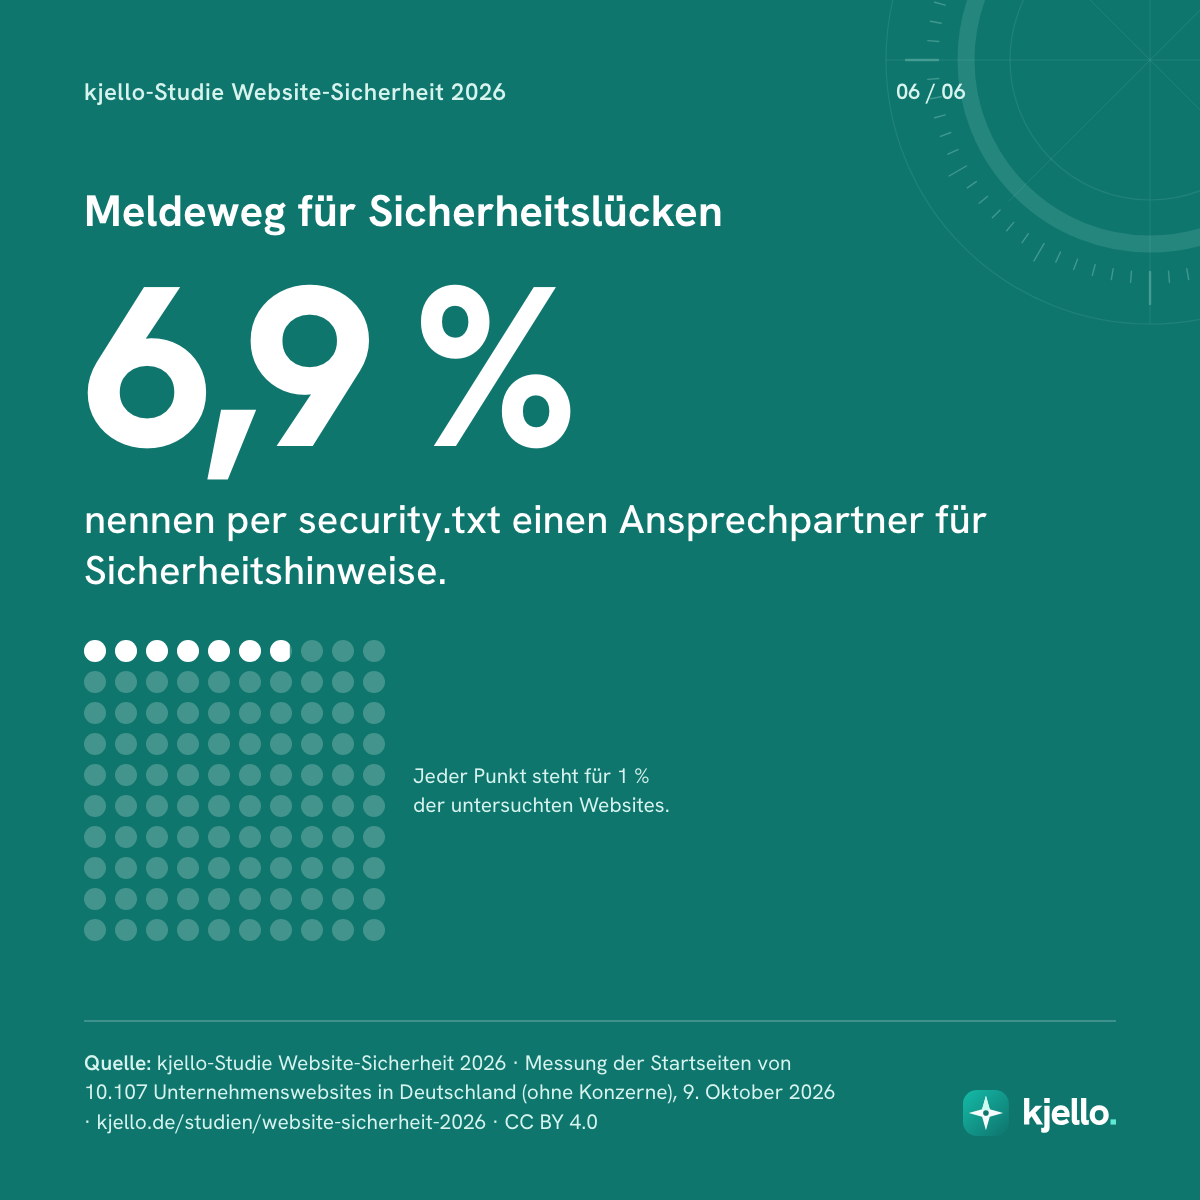
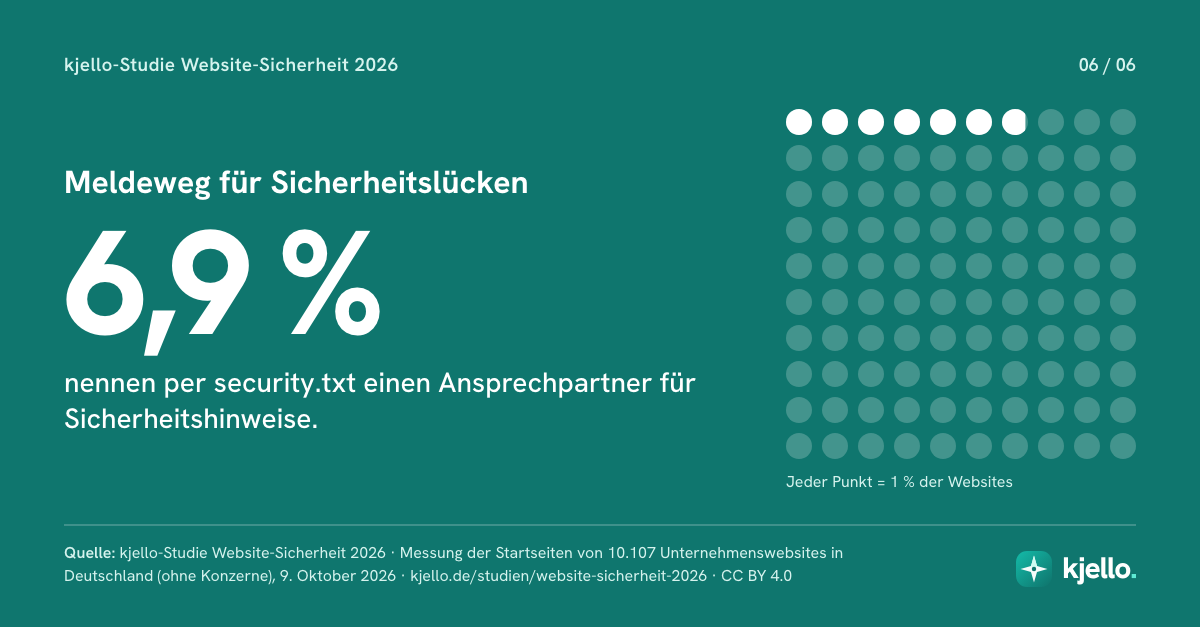
6,9 %
nennen per security.txt (RFC 9116) einen Ansprechpartner für Sicherheitshinweise.
Ergebnisse
Ob eine Website den Browser ihrer Besucher anweist, nur verschlüsselt zu verbinden, fremde Skripte abzuwehren oder sich nicht in fremde Seiten einbetten zu lassen, steht in wenigen Zeilen ihrer Serverantwort – den Sicherheits-Headern. Sie kosten nichts, sind standardisiert und werden vom OWASP Secure Headers Project empfohlen. Wir haben die Startseiten derselben Unternehmen abgerufen wie in der Studie zur E-Mail-Sicherheit – so, wie es ein Browser beim normalen Besuch tut.
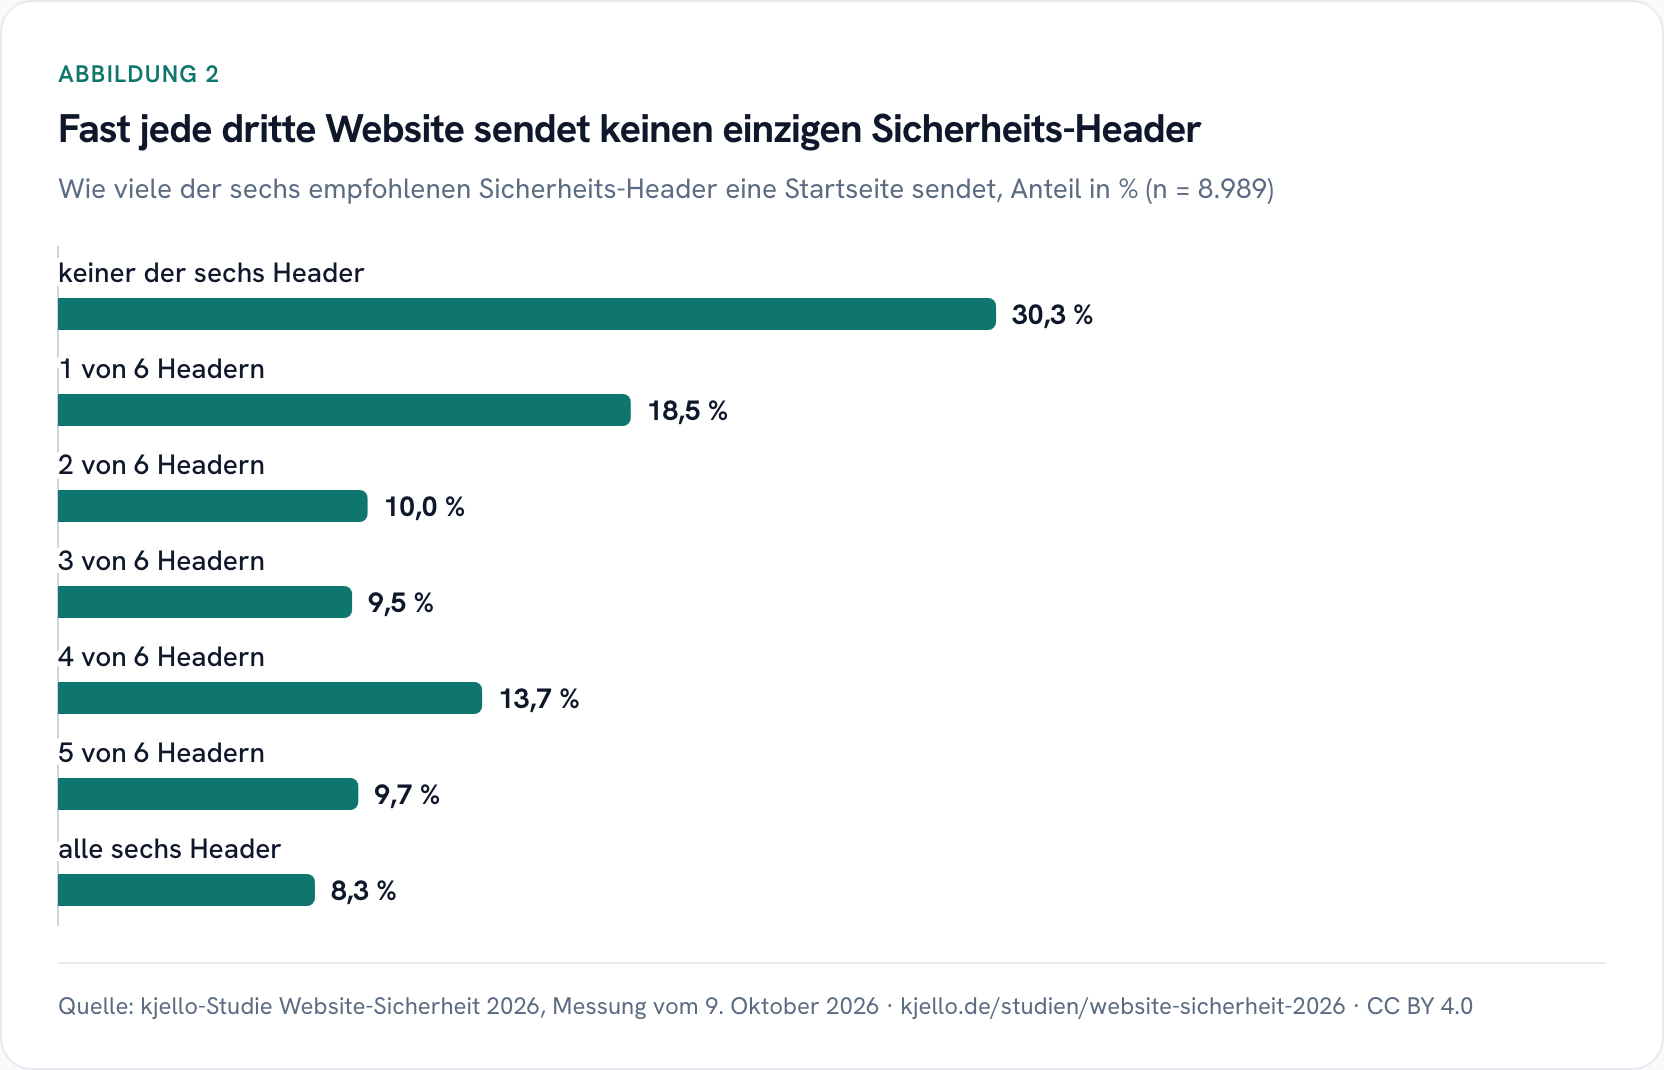
Das Ergebnis: 30,3 % der 8.989 HTTPS-Startseiten senden keinen einzigen der sechs empfohlenen
Sicherheits-Header. Alle sechs setzt nur jede zwölfte Website (8,3 %), den Grundschutz aus HSTS,
nosniff und Einbettungsschutz 32,3 %.
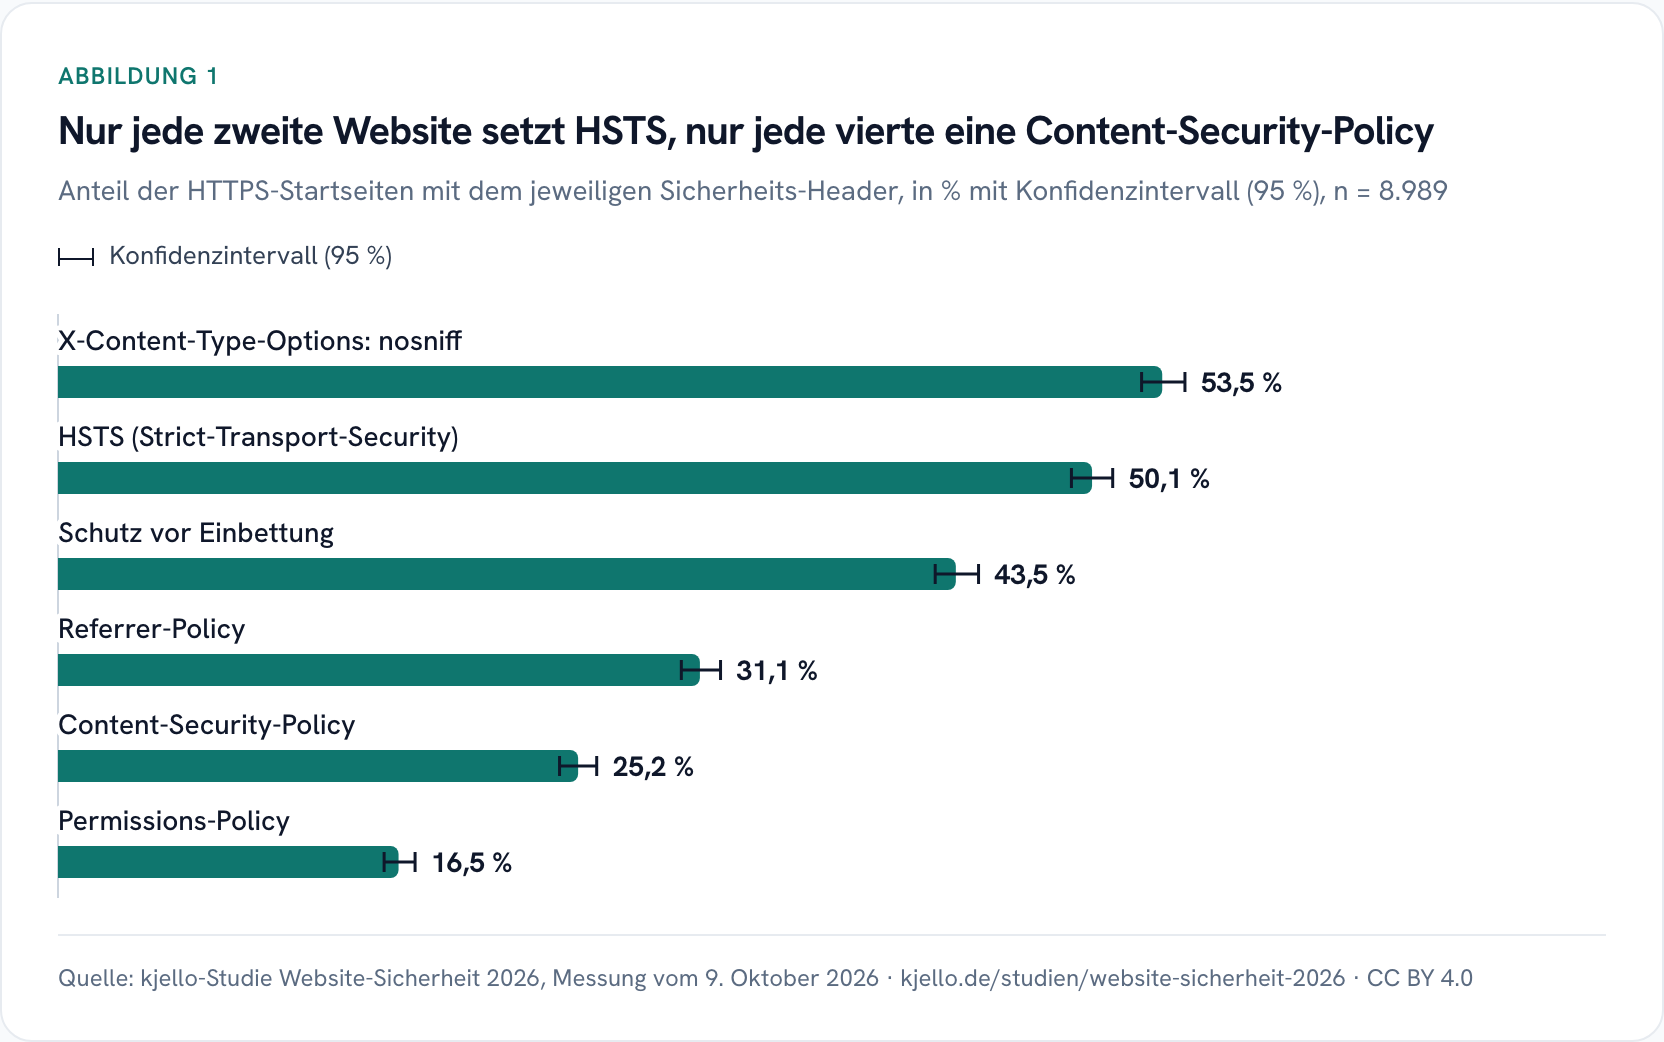
Abbildung 1
Nur jede zweite Website setzt HSTS, nur jede vierte eine Content-Security-Policy
Anteil der HTTPS-Startseiten mit dem jeweiligen Sicherheits-Header, in % mit Konfidenzintervall (95 %), n = 8.989
Quelle: kjello-Studie Website-Sicherheit 2026, Messung vom 9. Oktober 2026 · kjello.de/studien/website-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 1 als Tabelle
| Sicherheits-Header | Startseiten | Anteil | 95-%-KI |
|---|---|---|---|
| X-Content-Type-Options: nosniff | 4.811 | 53,5 % | 52,5–54,6 |
| HSTS (Strict-Transport-Security) | 4.504 | 50,1 % | 49,1–51,1 |
| Schutz vor Einbettung (X-Frame-Options oder frame-ancestors) | 3.914 | 43,5 % | 42,5–44,6 |
| Referrer-Policy | 2.799 | 31,1 % | 30,2–32,1 |
| Content-Security-Policy (durchgesetzt) | 2.267 | 25,2 % | 24,3–26,1 |
| Permissions-Policy | 1.487 | 16,5 % | 15,8–17,3 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/website-sicherheit-2026/header-verbreitung.png" alt="Nur jede zweite Website setzt HSTS, nur jede vierte eine Content-Security-Policy" width="832" height="521" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/website-sicherheit-2026">kjello-Studie Website-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Jede zweite Website verzichtet auf HSTS
Nur 50,1 % weisen Browser per Strict-Transport-Security an, die Seite künftig ausschließlich
verschlüsselt aufzurufen (RFC 6797). Dauerhaft – mit mindestens einem
Jahr Laufzeit – tun das 40,1 %, die Voraussetzungen für die
HSTS-Preload-Liste der Browser erfüllen 11,3 %.
Das ist kein Zielwert: Die Betreiber der Liste raten inzwischen vom Preloading ab, weil sich ein Eintrag kaum rückgängig
machen lässt und der Gewinn gegenüber HSTS gering ist. Empfehlenswert ist HSTS selbst.
Ohne HSTS kann jeder Aufruf, der unverschlüsselt beginnt – etwa durch Eintippen der Adresse ohne https:// oder
einen alten Link –, in einem öffentlichen WLAN abgefangen und auf eine gefälschte Seite umgeleitet werden. Die OWASP empfiehlt
HSTS mit zwei Jahren Laufzeit; das Mozilla HTTP Observatory zieht Punkte ab, wenn es fehlt oder kürzer als sechs Monate gilt.
Content-Security-Policy: selten, und dann oft ohne Skriptregel
Eine Content-Security-Policy haben 25,2 % der Websites – streng gegen eingeschleuste Skripte geregelt sind nur 2,7 %. Fast die Hälfte der vorhandenen Richtlinien (11,9 % aller Websites) sagt über Skripte gar nichts, sondern regelt nur Nebenaspekte wie die automatische Umstellung auf HTTPS. Einen Schutz gegen das unbemerkte Einbetten in fremde Seiten (Clickjacking) haben 43,5 %.
Abbildung 2
Fast jede dritte Website sendet keinen einzigen Sicherheits-Header
Wie viele der sechs empfohlenen Sicherheits-Header eine Startseite sendet, Anteil in % (n = 8.989)
Quelle: kjello-Studie Website-Sicherheit 2026, Messung vom 9. Oktober 2026 · kjello.de/studien/website-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 2 als Tabelle
| Gesetzte Header | Startseiten | Anteil | 95-%-KI |
|---|---|---|---|
| keiner | 2.728 | 30,3 % | 29,4–31,3 |
| 1 von 6 | 1.661 | 18,5 % | 17,7–19,3 |
| 2 von 6 | 895 | 10,0 % | 9,4–10,6 |
| 3 von 6 | 855 | 9,5 % | 8,9–10,1 |
| 4 von 6 | 1.229 | 13,7 % | 13,0–14,4 |
| 5 von 6 | 876 | 9,7 % | 9,1–10,4 |
| alle sechs | 745 | 8,3 % | 7,7–8,9 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/website-sicherheit-2026/anzahl-header.png" alt="Fast jede dritte Website sendet keinen einzigen Sicherheits-Header" width="832" height="535" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/website-sicherheit-2026">kjello-Studie Website-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Verschlüsselung ist Standard, aber nicht lückenlos
93,9 % der Startseiten handeln das aktuelle TLS 1.3 aus; Server, die nur noch veraltete TLS-Versionen
beherrschen, sind praktisch verschwunden (eine Domain). Trotzdem lassen sich 7,3 %
der 10.107 erreichbaren Websites unter der eigenen Adresse nicht fehlerfrei verschlüsselt aufrufen. Bei
4,8 % zeigt der Browser beim direkten Aufruf mit https:// (mit oder ohne
www.) eine Zertifikatswarnung – meist, weil das Zertifikat für einen anderen Namen ausgestellt, abgelaufen oder
selbstsigniert ist. 4,0 % der HTTPS-Websites liefern unter mindestens einer
http://-Adresse die Seite weiterhin unverschlüsselt aus.
Jede fünfte Website verrät ihre Softwareversion
19,2 % der Websites nennen im Server- oder X-Powered-By-Header eine
Versionsnummer. Von den sichtbaren PHP-Versionen gehören 31,5 % zu Zweigen, die laut
php.net keine Sicherheitsupdates mehr bekommen – 359
Websites oder 3,7 % aller, darunter 140 mit PHP 7.4
(Support-Ende November 2022).
Das ist ein Indiz, kein Befund: Linux-Distributionen wie Debian, Ubuntu oder RHEL und manche Hoster spielen Sicherheitskorrekturen in ältere Versionsstände ein, ohne die Versionsnummer zu ändern. Eine sichtbare „PHP/7.4“ heißt deshalb: ohne Support durch php.net, nicht zwingend ungepatcht. Umgekehrt verbergen die meisten Websites ihre Version. Die OWASP empfiehlt, solche Versionsangaben ganz zu entfernen.
Kaum ein Meldeweg für Sicherheitslücken
Nur 6,9 % nennen in einer gültigen security.txt nach
RFC 9116 unter /.well-known/ einen Ansprechpartner für
Sicherheitshinweise. Wer eine Schwachstelle findet, sucht bei den übrigen 93 % dort vergeblich nach einem Meldeweg;
36 Dateien sind zudem abgelaufen.
Schwache E-Mail, schwache Website
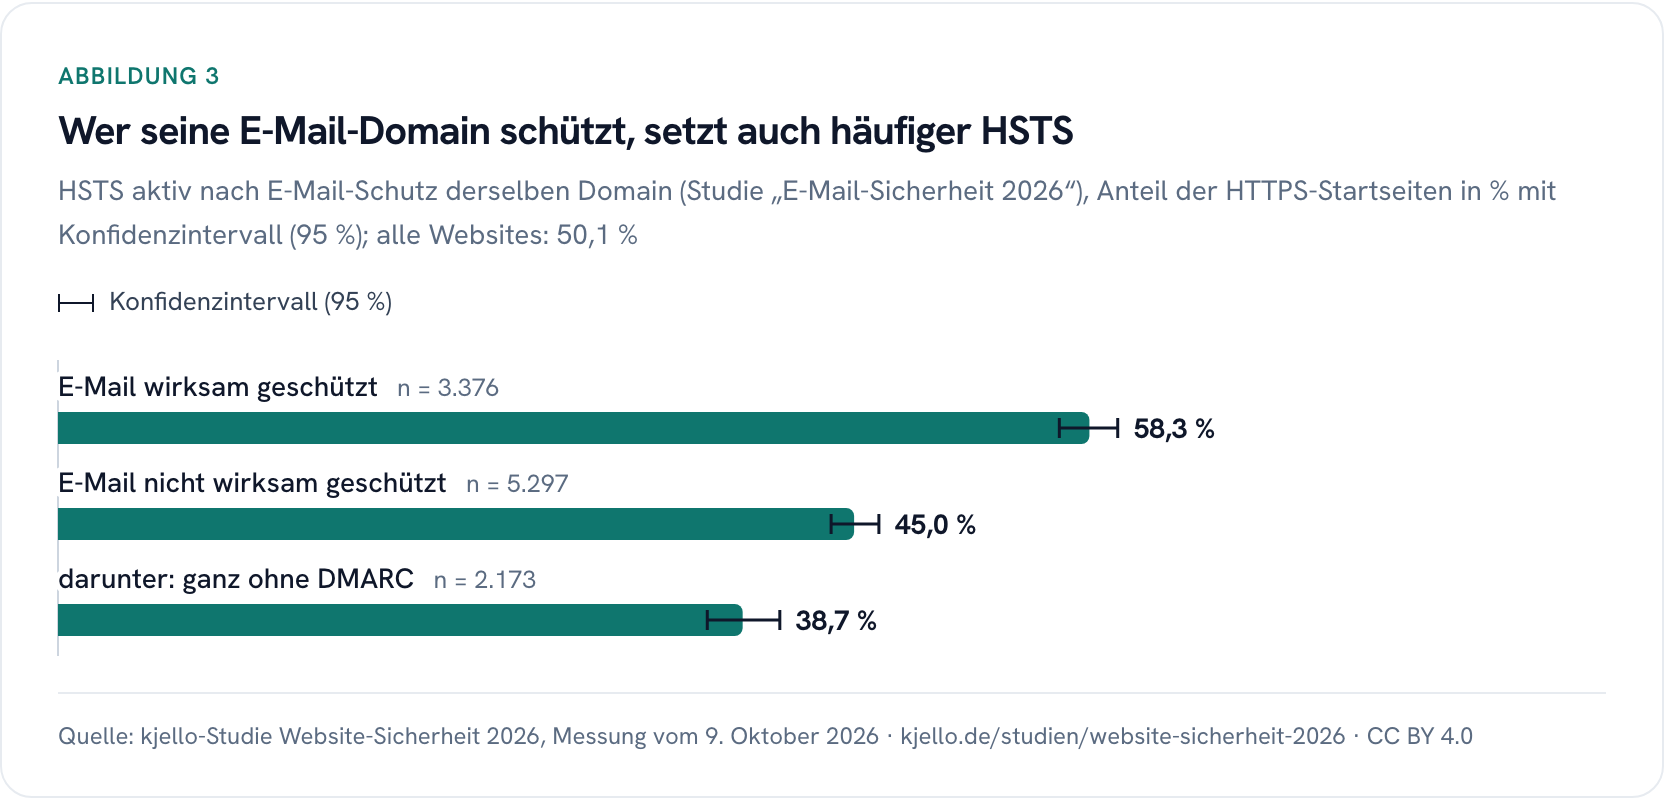
Weil beide Studien dieselben Unternehmen messen, lassen sie sich Domain für Domain verknüpfen – veröffentlicht wird auch hier nur die Summe. Von den Unternehmen, die ihre Mail-Domain in der E-Mail-Studie wirksam gegen gefälschte Absender schützen, setzen 58,3 % HSTS. Bei den übrigen sind es 45,0 %, bei denen ganz ohne DMARC nur 38,7 %.
Abbildung 3
Wer seine E-Mail-Domain schützt, setzt auch häufiger HSTS
HSTS aktiv nach E-Mail-Schutz derselben Domain (Studie „E-Mail-Sicherheit 2026“), Anteil der HTTPS-Startseiten in % mit Konfidenzintervall (95 %); alle Websites: 50,1 %
Quelle: kjello-Studie Website-Sicherheit 2026, Messung vom 9. Oktober 2026 · kjello.de/studien/website-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 3 als Tabelle
| E-Mail-Schutz der Domain | Startseiten | HSTS aktiv | 95-%-KI |
|---|---|---|---|
| E-Mail wirksam geschützt | 3.376 | 58,3 % | 56,6–59,9 |
| E-Mail nicht wirksam geschützt | 5.297 | 45,0 % | 43,7–46,4 |
| darunter: kein DMARC | 2.173 | 38,7 % | 36,7–40,8 |
| DMARC durchgesetzt | 3.610 | 57,0 % | 55,4–58,6 |
| DMARC nicht durchgesetzt | 5.063 | 45,3 % | 44,0–46,7 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/website-sicherheit-2026/hsts-nach-email-schutz.png" alt="Wer seine E-Mail-Domain schützt, setzt auch häufiger HSTS" width="832" height="399" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/website-sicherheit-2026">kjello-Studie Website-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Keinen einzigen Sicherheits-Header senden 23,6 % der Unternehmen mit wirksamem E-Mail-Schutz, gegenüber 34,5 % der übrigen und 39,6 % derer ohne DMARC. Fast jedes dritte Unternehmen (31,9 %) hat weder DMARC durchgesetzt noch HSTS gesetzt; beides zusammen schaffen 22,7 %.
Der Zusammenhang ist eine Korrelation, keine Ursache. Vermutlich stehen beide Werte für dieselbe Sorgfalt – oder denselben Dienstleister – hinter Domain und Website.
Größere Unternehmen sind besser aufgestellt
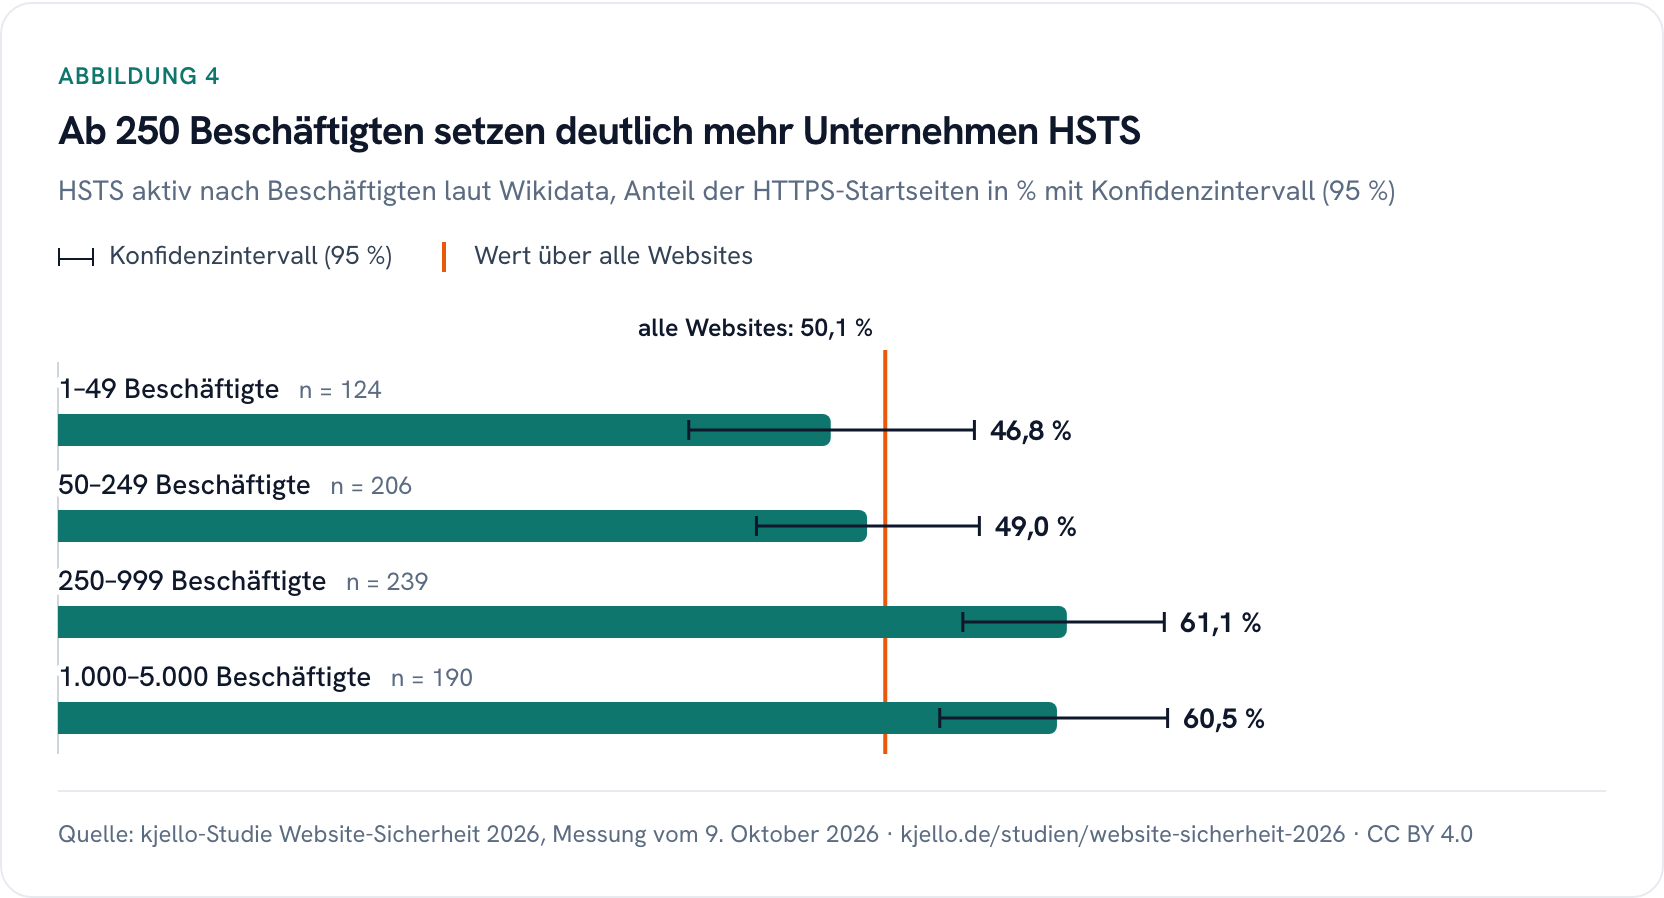
Unternehmen ab 250 Beschäftigten setzen zu 60,8 % HSTS, und nur 17,2 % senden keinen Sicherheits-Header; bei Firmen unter 250 Beschäftigten sind es 48,2 % und 31,2 % (95-%-Konfidenzintervalle jeweils ohne Überschneidung). Sichtbares PHP ohne Sicherheitsupdates findet sich bei 7,0 % der Kleinbetriebe unter 50 Beschäftigten und bei keiner Website der Firmen mit 1.000 bis 5.000 Beschäftigten. Die Größe ist allerdings nur für 847 Websites bekannt.
Abbildung 4
Ab 250 Beschäftigten setzen deutlich mehr Unternehmen HSTS
HSTS aktiv nach Beschäftigten laut Wikidata, Anteil der HTTPS-Startseiten in % mit Konfidenzintervall (95 %)
Quelle: kjello-Studie Website-Sicherheit 2026, Messung vom 9. Oktober 2026 · kjello.de/studien/website-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 4 als Tabelle
| Beschäftigte | Startseiten | HSTS aktiv | 95-%-KI |
|---|---|---|---|
| 1–49 | 124 | 46,8 % | 38,2–55,5 |
| 50–249 | 206 | 49,0 % | 42,3–55,8 |
| 250–999 | 239 | 61,1 % | 54,8–67,0 |
| 1.000–5.000 | 190 | 60,5 % | 53,4–67,2 |
| unbekannt | 8.230 | 49,6 % | 48,5–50,7 |
| unter 250 | 330 | 48,2 % | 42,8–53,6 |
| 250 bis 5.000 | 429 | 60,8 % | 56,1–65,3 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/website-sicherheit-2026/hsts-nach-groesse.png" alt="Ab 250 Beschäftigten setzen deutlich mehr Unternehmen HSTS" width="832" height="449" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/website-sicherheit-2026">kjello-Studie Website-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Was frühere Erhebungen zeigen
Eine unabhängige bundesweite Messung der Sicherheits-Header von Unternehmenswebsites in Deutschland haben wir nicht gefunden. Internationale und regionale Erhebungen zeigen ein ähnliches Bild – mit anderen Stichproben und teils anderen Definitionen. Beim Vergleich wichtig: Unser „Schutz vor Einbettung“ zählt X-Frame-Options oder frame-ancestors; X-Frame-Options allein setzen 39,0 %.
-
HTTP Archive · Januar 2026 (Crawl Juli 2025)
Web Almanac 2025, Kapitel Security
Weltweit rund 12,1 Mio. Desktop- und 15,4 Mio. Mobile-Websites aus dem Chrome-Nutzungsdatensatz (CrUX). Desktop: HSTS 37,9 %, CSP 22,3 %, X-Frame-Options 38,3 %, nosniff 51,4 %, Referrer-Policy 18,6 %, Permissions-Policy 4,0 %; security.txt 1,82 %. Die Unternehmenswebsites unserer Stichprobe liegen bei jedem Header darüber (HSTS 50,1 %, X-Frame-Options 39,0 %, Permissions-Policy 16,5 %).
-
Scott Helme · Juni 2026
Top 1 Million Analysis – June 2026
Die eine Million beliebtesten Websites weltweit (Tranco-Liste), 819.002 antworteten am 13. Juni 2026. Das Original nennt absolute Zahlen; umgerechnet auf die antwortenden Websites: HSTS 30,9 %, CSP 20,8 %, X-Frame-Options 40,0 %, nosniff 38,1 %, Referrer-Policy 28,0 %, Permissions-Policy 12,4 %, gültige security.txt 1,2 % (9.927 Websites). Ausgewählt nach Beliebtheit, nicht nach Unternehmen.
-
hagel IT · Oktober 2026
Hamburger IT-Sicherheits-Index 2026
Regionale Messung von 732 erreichbaren Websites Hamburger Unternehmen (Messung 1. Oktober 2026): HSTS 44,3 %, CSP 24 %, X-Frame-Options 34,6 %, nosniff 46,2 %, Referrer-Policy 22,8 %, TLS 1.3 91,9 %. Methodisch am nächsten an dieser Studie, die Werte liegen etwas darunter. Offenlegung: Herausgeber ist hagel IT, das Systemhaus hinter kjello – keine unabhängige Quelle.
-
BSI · August 2026
Pressemitteilung „Nur 1,8 Prozent der Webseitenbetreiber nutzen security.txt“
„Nur 1,8 Prozent der Webseitenbetreiber in Deutschland stellen bislang eine security.txt bereit“ – Messungen im Rahmen des Cyberdome-Projekts. Stichprobe, Zeitpunkt und Definition nennt das BSI nicht. In unserer Stichprobe bekannterer Unternehmen haben 6,9 % eine gültige security.txt.
Was an unserer Messung neu ist
- Bundesweite Messung der Sicherheits-Header von Unternehmenswebsites in Deutschland – mit offengelegter Auswahl (Wikidata, 14 Ausschlussregeln) statt Top-Listen oder Browserverkehr.
- Dieselben Unternehmen wie in der Studie „E-Mail-Sicherheit 2026“: Website- und E-Mail-Schutz lassen sich für dieselben Unternehmen vergleichen.
- Dazu HTTPS, Umleitung von HTTP, TLS-Version, sichtbare Softwareversionen und security.txt, jeweils mit Konfidenzintervall.
- Aktueller Stand vom 9. Oktober 2026, alle aggregierten Tabellen frei als CSV.
Alle Tabellen
Die Basis steht im Titel jeder Tabelle: erreichbare Websites (n = 10.107), Websites mit gültigem HTTPS und HTTP-Antwort (n = 9.344), HTTPS-Startseiten mit Status 2xx (n = 8.989) oder Websites mit auswertbarer Antwort (n = 9.657). Konfidenzintervalle: Wilson-Intervall, 95 %.
Tabelle 1 – Datenfluss
| Schritt | Domains |
|---|---|
| Stichprobe (aus der Studie „E-Mail-Sicherheit 2026“) | 10.586 |
| keine DNS-Auflösung für Domain und www. | 192 |
| robots.txt schließt Abrufe aus – nicht gemessen | 96 |
| kein Webserver antwortet (auch nach einmaliger Nachmessung) | 191 |
| Auswertungsbasis: erreichbare Websites | 10.107 |
| davon HTTPS mit gültigem Zertifikat | 9.367 |
| davon HTTPS-Startseite mit Status 2xx (Basis der Header-Auswertung) | 8.989 |
| davon Größe laut Wikidata bekannt | 847 |
Tabelle 2 – Verschlüsselung (Basis: 10.107 erreichbare Websites)
| Kennzahl | Websites | Anteil | 95-%-KI (%) |
|---|---|---|---|
| HTTPS mit gültigem Zertifikat unter eigener Adresse (mit oder ohne www.) | 9.367 | 92,7 % | 92,2–93,2 |
| Zertifikatsfehler (abgelaufen, falscher Name, selbstsigniert …) | 191 | 1,9 % | 1,6–2,2 |
| TLS-Verbindungsaufbau scheitert | 124 | 1,2 % | 1,0–1,5 |
| kein HTTPS | 89 | 0,9 % | 0,7–1,1 |
| eigene HTTPS-Adresse fehlerhaft, http:// leitet auf gültige HTTPS-Seite anderswo | 323 | 3,2 % | 2,9–3,6 |
| Weiterleitungsfehler (Schleife oder mehr als 10 Weiterleitungen) | 13 | 0,1 % | 0,1–0,2 |
| Summe: eigene HTTPS-Adresse nicht fehlerfrei nutzbar | 740 | 7,3 % | 6,8–7,8 |
| Zertifikatswarnung beim direkten Aufruf von https:// (mind. eine Variante) | 486 | 4,8 % | 4,4–5,2 |
Tabelle 3 – Umleitung von HTTP auf HTTPS (Basis: 9.344 Websites mit gültigem HTTPS und HTTP-Antwort)
| Kennzahl | Websites | Anteil | 95-%-KI (%) |
|---|---|---|---|
| alle http://-Varianten leiten auf HTTPS um | 8.644 | 92,5 % | 92,0–93,0 |
| mind. eine http://-Variante liefert die Seite unverschlüsselt aus | 372 | 4,0 % | 3,6–4,4 |
| keine http://-Variante leitet auf HTTPS um | 263 | 2,8 % | 2,5–3,2 |
Tabelle 4 – Sicherheits-Header, TLS, security.txt, Cookies (Basis: 8.989 HTTPS-Startseiten mit Status 2xx)
| Kennzahl | Startseiten | Anteil | 95-%-KI (%) |
|---|---|---|---|
| HSTS aktiv (max-age > 0) | 4.504 | 50,1 % | 49,1–51,1 |
| HSTS mit max-age ≥ 180 Tage | 4.123 | 45,9 % | 44,8–46,9 |
| HSTS mit max-age ≥ 1 Jahr | 3.607 | 40,1 % | 39,1–41,1 |
| HSTS mit includeSubDomains | 2.515 | 28,0 % | 27,1–28,9 |
| HSTS preload-fähig (≥ 1 Jahr, includeSubDomains, preload) | 1.017 | 11,3 % | 10,7–12,0 |
| Content-Security-Policy (durchgesetzt) | 2.267 | 25,2 % | 24,3–26,1 |
| CSP regelt Skripte (script-src/default-src) | 1.198 | 13,3 % | 12,6–14,0 |
| CSP regelt Skripte streng (ohne unsafe-inline/Platzhalter) | 244 | 2,7 % | 2,4–3,1 |
| CSP ohne Skriptregel (z. B. nur upgrade-insecure-requests) | 1.069 | 11,9 % | 11,2–12,6 |
| CSP nur im Beobachtungsmodus (Report-Only) | 129 | 1,4 % | 1,2–1,7 |
| Schutz vor Einbettung (X-Frame-Options oder frame-ancestors) | 3.914 | 43,5 % | 42,5–44,6 |
| X-Content-Type-Options: nosniff | 4.811 | 53,5 % | 52,5–54,6 |
| Referrer-Policy gesetzt | 2.799 | 31,1 % | 30,2–32,1 |
| Permissions-Policy gesetzt | 1.487 | 16,5 % | 15,8–17,3 |
| alle sechs Sicherheits-Header | 745 | 8,3 % | 7,7–8,9 |
| Grundschutz (HSTS + nosniff + Einbettungsschutz) | 2.902 | 32,3 % | 31,3–33,3 |
| keiner der sechs Sicherheits-Header | 2.728 | 30,3 % | 29,4–31,3 |
| TLS 1.3 ausgehandelt | 8.443 | 93,9 % | 93,4–94,4 |
| TLS 1.2 als höchste Version | 546 | 6,1 % | 5,6–6,6 |
| gültige security.txt (RFC 9116) | 617 | 6,9 % | 6,4–7,4 |
| security.txt abgelaufen | 36 | 0,4 % | 0,3–0,6 |
| setzt beim ersten Aufruf Cookies | 2.953 | 32,9 % | 31,9–33,8 |
| mind. ein Cookie ohne Secure-Attribut (trotz HTTPS) | 1.359 | 15,1 % | 14,4–15,9 |
Tabelle 5 – Sichtbare Softwareversionen (Basis: 9.657 Websites mit auswertbarer Antwort)
| Kennzahl | Websites | Anteil | 95-%-KI (%) |
|---|---|---|---|
| Softwareversion im Server- oder X-Powered-By-Header sichtbar | 1.858 | 19,2 % | 18,5–20,0 |
| X-Powered-By-Header vorhanden | 1.982 | 20,5 % | 19,7–21,3 |
| PHP-Version sichtbar | 1.140 | 11,8 % | 11,2–12,5 |
| PHP-Version ohne Sicherheitsupdates von php.net (8.1 oder älter) | 359 | 3,7 % | 3,4–4,1 |
| irgendeine sichtbare Software ohne Herstellersupport (PHP ≤ 8.1, Apache ≤ 2.2, OpenSSL < 3.4, IIS ≤ 8.5) | 390 | 4,0 % | 3,7–4,4 |
| … Anteil der 1.140 Websites mit sichtbarer PHP-Version | 359 | 31,5 % | 28,9–34,2 |
- Sichtbare PHP-Versionen (n = 1.140): 8.5: 37 · 8.4: 181 · 8.3: 345 · 8.2: 218 · 8.1: 85 · 8.0: 34 · 7.4: 140 · 7.3: 25 · 7.2: 16 · 7.1: 7 · 7.0: 6 · 5.6: 24 · 5.5: 4 · 5.4: 11 · 5.3: 3 · 5.1: 2 · 4.4: 1 · 4.2: 1. Laut php.net erhalten nur 8.2 (Sicherheitsupdates bis 31.12.2026), 8.3, 8.4 und 8.5 Updates; Distributionen versorgen eigene Pakete teils länger, Debian 12 etwa sein PHP 8.2 bis 30.06.2028.
- Nur 8 der 359 Versionsangaben ohne Support tragen eine Distributionskennung (z. B. -ubuntu, +deb). Distributionen und manche Hoster spielen Sicherheitskorrekturen ein, ohne die Versionsnummer zu ändern – eine sichtbare alte Version heißt „ohne Support durch php.net“, nicht zwingend „ungepatcht“.
Tabelle 6 – Nach Unternehmensgröße (Beschäftigte laut Wikidata)
| Kennzahl | 1–49 | 50–249 | 250–999 | 1.000–5.000 | unbekannt | unter 250 | 250 bis 5.000 |
|---|---|---|---|---|---|---|---|
| erreichbare Websites (n) | 136 | 228 | 269 | 214 | 9.260 | 364 | 483 |
| HTTPS-Startseiten 2xx (n) | 124 | 206 | 239 | 190 | 8.230 | 330 | 429 |
| HTTPS mit gültigem Zertifikat | 91,9 % | 93,9 % | 94,1 % | 94,9 % | 92,6 % | 93,1 % | 94,4 % |
| HSTS aktiv | 46,8 % | 49,0 % | 61,1 % | 60,5 % | 49,6 % | 48,2 % | 60,8 % |
| Content-Security-Policy | 24,2 % | 19,9 % | 33,9 % | 38,9 % | 24,8 % | 21,5 % | 36,1 % |
| Schutz vor Einbettung | 41,9 % | 40,8 % | 54,4 % | 57,4 % | 43,0 % | 41,2 % | 55,7 % |
| nosniff | 42,7 % | 50,5 % | 66,5 % | 71,1 % | 53,0 % | 47,6 % | 68,5 % |
| Grundschutz | 24,2 % | 30,6 % | 42,7 % | 41,6 % | 31,9 % | 28,2 % | 42,2 % |
| alle sechs Header | 8,9 % | 4,9 % | 13,4 % | 10,5 % | 8,2 % | 6,4 % | 12,1 % |
| keiner der sechs Header | 34,7 % | 29,1 % | 17,2 % | 17,4 % | 31,0 % | 31,2 % | 17,2 % |
| Softwareversion sichtbar | 15,6 % | 20,1 % | 19,7 % | 8,8 % | 19,5 % | 18,4 % | 14,9 % |
| PHP ohne Sicherheitsupdates sichtbar | 7,0 % | 3,2 % | 3,1 % | 0,0 % | 3,8 % | 4,6 % | 1,7 % |
| gültige security.txt | 4,0 % | 8,7 % | 8,8 % | 8,4 % | 6,8 % | 7,0 % | 8,6 % |
| 95-%-KI „HSTS aktiv“ | 38,2–55,5 | 42,3–55,8 | 54,8–67,0 | 53,4–67,2 | 48,5–50,7 | 42,8–53,6 | 56,1–65,3 |
- Basis je Zeile: HTTPS und Softwareversion = erreichbare Websites; Header und security.txt = HTTPS-Startseiten mit Status 2xx. Die Konfidenzintervalle der einzelnen Größenklassen sind breit und überlappen teils; belastbar ist der Unterschied der zusammengefassten Gruppen (letzte zwei Spalten).
Tabelle 7 – Vergleich mit der Studie „E-Mail-Sicherheit 2026“ (Basis: 9.664 erreichbare Websites mit E-Mail-Empfang)
| Kennzahl | E-Mail wirksam geschützt | E-Mail nicht wirksam geschützt | darunter: kein DMARC |
|---|---|---|---|
| erreichbare Websites (n) | 3.671 | 5.993 | 2.550 |
| HTTPS-Startseiten 2xx (n) | 3.376 | 5.297 | 2.173 |
| HTTPS mit gültigem Zertifikat | 96,1 % | 91,3 % | 87,3 % |
| HSTS aktiv | 58,3 % | 45,0 % | 38,7 % |
| Content-Security-Policy | 31,8 % | 20,8 % | 16,0 % |
| Schutz vor Einbettung | 51,0 % | 38,7 % | 33,2 % |
| nosniff | 60,0 % | 49,5 % | 45,2 % |
| Grundschutz | 39,5 % | 27,6 % | 22,1 % |
| alle sechs Header | 11,0 % | 6,6 % | 5,2 % |
| keiner der sechs Header | 23,6 % | 34,5 % | 39,6 % |
| TLS 1.3 ausgehandelt | 93,9 % | 94,0 % | 92,6 % |
| gültige security.txt | 10,3 % | 4,7 % | 2,8 % |
- „Wirksam geschützt“ wie in der E-Mail-Studie: DMARC quarantine oder reject mit pct = 100 und gültiges SPF. „Kein DMARC“ ist eine Teilgruppe von „nicht wirksam geschützt“. Nach „DMARC durchgesetzt ja/nein“ getrennt ergibt sich dasselbe Bild (HSTS 57,0 % gegenüber 45,3 %).
- Auf 8.673 Websites mit beiden Messungen: wirksamer E-Mail-Schutz und HSTS 22,7 %, weder DMARC durchgesetzt noch HSTS 31,9 %. Korrelation, keine Ursache.
Methodik
Stichprobe
Dieselbe Stichprobe wie die Studie „E-Mail-Sicherheit 2026“: 10.586 Domains von Unternehmen mit Sitz in Deutschland ohne Konzerne über 5.000 Beschäftigte, gewonnen aus Wikidata (Abruf 8. Oktober 2026, 14 Ausschlussregeln; Einzelheiten dort in der Methodik). Zähleinheit ist die Domain; die Größenklasse stammt aus der Beschäftigtenzahl in Wikidata und ist nur für einen kleinen Teil bekannt.
Was genau abgefragt wurde
Gemessen wurde ausschließlich, was jeder Browser beim normalen Aufruf der Startseite sieht. Je Domain, nacheinander:
- DNS-Auflösung von
<domain>undwww.<domain>. Löst keine der beiden auf, endet die Messung. /robots.txt(RFC 9309). Schließt die Datei alle Bots oder unseren User-Agent von „/“ aus, wurde die Domain nicht weiter abgerufen und zählt nicht zur Auswertungsbasis (96 Domains).- Startseite
/in vier Varianten (https://undhttp://, jeweils mit und ohnewww.), Weiterleitungen wie im Browser, höchstens 10. Der Seiteninhalt wurde nicht gelesen; die Verbindung wurde nach den Antwort-Headern geschlossen. Dieselbe Adresse wurde je Domain nur einmal abgerufen. /.well-known/security.txt(RFC 9116) – ein Abruf, geprüft wurden nur die Pflichtfelder, gespeichert wurde der Inhalt nicht.- Nur bei unvollständiger Zertifikatskette: Nachladen des Zwischenzertifikats wie in Chrome und Edge, eine Wiederholung.
Keine Portscans, keine Pfad-Raterei, keine Unterseiten, keine Schwachstellentests, keine Formulare, keine Logins. Gespeichert wurden nur Statuscodes, Schema und Host je Weiterleitungsschritt, TLS-Version, Aussteller und Laufzeit des Zertifikats sowie eine feste Auswahl von Antwort-Headern; von Cookies nur die Anzahl und welche Attribute fehlen – keine Namen, keine Werte, keine Seiteninhalte.
Technik und Zeitraum
- Eigenes Skript (Python 3.14.5, OpenSSL 3.6.5), Zertifikatsprüfung gegen die Mozilla-Wurzelzertifikate wie in Firefox, TLS 1.2 und 1.3 wie ein aktueller Browser, ohne Sperrprüfung.
- User-Agent
kjello-studie/1.0 (+https://www.kjello.de/studien), höchstens 10 Domains gleichzeitig, je Domain alle Anfragen nacheinander mit 0,2 s Pause, Zeitlimit 10 s je Verbindungsschritt. Im Mittel 4,4 Abrufe von Startseiten-Adressen je erreichbarer Domain. - Messung am 9. Oktober 2026, 08:16–10:48 Uhr MESZ; 195 Domains ohne jede Antwort wurden bis 11:02 Uhr einmal nachgemessen, 191 blieben ohne Antwort. Auswertungsbasis: 10.107 erreichbare Websites.
- 288 HTTPS-Startseiten (3,1 %) antworteten mit 401/403 – meist Bot-Schutz gegen nicht-Browser-Abrufe –, sie fehlen in der Header-Auswertung. 11,9 % der ausgewerteten Startseiten enden nach Weiterleitung auf einer anderen Domain und zählen zur Ausgangsdomain.
Definitionen
- Sechs Sicherheits-Header: HSTS, Content-Security-Policy, Schutz vor Einbettung (X-Frame-Options DENY/SAMEORIGIN oder CSP frame-ancestors), X-Content-Type-Options: nosniff, Referrer-Policy, Permissions-Policy. Grundschutz = HSTS + nosniff + Einbettungsschutz.
- HSTS aktiv: Strict-Transport-Security mit max-age > 0; Schwellen 180 Tage (Wertung des Mozilla HTTP Observatory) und 1 Jahr (Voraussetzung der Preload-Liste).
- Content-Security-Policy: nur durchgesetzte Richtlinien (nicht Report-Only). „Streng“ = script-src bzw. default-src ohne unsafe-inline (außer mit Nonce, Hash oder strict-dynamic) und ohne Platzhalter wie *, https: oder data:.
- PHP ohne Sicherheitsupdates: sichtbare PHP-Version 8.1 oder älter; laut php.net (abgerufen 09.10.2026) erhalten nur 8.2 bis 8.5 Updates.
- HTTPS mit gültigem Zertifikat: Mindestens eine Adressvariante endet nach Weiterleitungen fehlerfrei auf HTTPS (Kette bis zu einer Mozilla-Wurzel, gültig, passender Name). „Nicht fehlerfrei nutzbar“ = Zertifikatsfehler, TLS-Fehler, kein HTTPS oder nur über Umleitung auf eine andere Adresse erreichbar.
- security.txt gültig: Abruf über HTTPS mit Status 200, Content-Type
text/plain, mindestens einContact-Feld, kein HTML. - Konfidenzintervalle: Wilson-Intervall, 95 %.
Datenschutz
Veröffentlicht werden nur Summen und Anteile, nie einzelne Unternehmen oder Domains. Zweck, Rechtsgrundlage, Speicherdauer und
Ihr Widerspruchsrecht beschreibt die
Datenschutzerklärung im Abschnitt „Datenstudien“.
Was hinter dem Eintrag kjello-studie/1.0 in Server-Logs steckt, erklärt die
Studienübersicht.
Grenzen der Studie
- Nicht repräsentativ für alle deutschen Unternehmen. Wie bei der E-Mail-Studie verzeichnet Wikidata vor allem bekanntere Firmen. Kleinstbetriebe ohne öffentliche Spuren fehlen fast ganz; die Werte sind eher eine Obergrenze für den Schutz.
- Größe meist unbekannt. Nur für 847 der 10.107 erreichbaren Domains (8,4 %) nennt Wikidata eine Mitarbeiterzahl. Die Größenklassen sind klein und haben weite Konfidenzintervalle (Tabelle 6).
- Nur die Startseite, nur Header. Unterseiten, Shops, Kundenportale, Login-Bereiche und Subdomains können anders konfiguriert sein. Ob eine Website tatsächlich angreifbar ist, sagt die Messung nicht – fehlende Header sind fehlende Schutzschichten, keine nachgewiesenen Lücken. Eine CSP kann auch per
<meta>-Tag im HTML gesetzt sein; das wurde bewusst nicht gelesen (Unterschätzung bei CSP möglich, gering). - Versionsnummern sind ein Indiz, kein Befund. Distributionen und manche Hoster spielen Sicherheitskorrekturen in ältere Versionsstände ein, ohne die Versionsnummer zu ändern. Eine sichtbare „PHP/7.4“ heißt daher: ohne Support durch php.net, nicht zwingend ungepatcht. Umgekehrt verbergen die meisten Websites ihre Version – der Anteil veralteter Software unter allen Websites ist unbekannt und eher höher.
- Bot-Schutz. Wir haben uns ehrlich als Studien-Abruf zu erkennen gegeben und keinen Browser vorgetäuscht. Manche Server antworten darauf mit 403 oder einer Prüfseite; diese Startseiten fehlen in der Header-Auswertung. Ein Browser hätte dort möglicherweise andere Header gesehen.
- Zertifikatsprüfung wie ein Browser, aber nicht identisch. Geprüft gegen die Mozilla-Wurzelzertifikate mit Nachladen fehlender Zwischenzertifikate; keine Sperrlisten, kein Certificate-Transparency-Check. Browser können in Einzelfällen anders urteilen.
- Momentaufnahme vom 9. Oktober 2026, ein Messstandort in Deutschland. Vorübergehend nicht erreichbare Server zählen als nicht erreichbar bzw. wurden einmal nachgemessen.
Veröffentlicht werden nur Summen und Anteile – nie einzelne Unternehmen, Domains oder Rohdaten.
Quellen
- OWASP Secure Headers Project – Best Practices sowie die Listen
headers_add.jsonundheaders_remove.json(Stand 04.10.2026): empfiehlt u. a.Strict-Transport-Security: max-age=63072000; includeSubDomains, eine Content-Security-Policy mitdefault-src 'self'undframe-ancestors 'none',X-Frame-Options: deny,X-Content-Type-Options: nosniff, eine Referrer-Policy und eine restriktive Permissions-Policy;Server,X-Powered-ByundX-AspNet-Versionsollen entfernt werden. owasp.github.io/www-project-secure-headers (geprüft 09.10.2026) - RFC 6797 „HTTP Strict Transport Security (HSTS)“, November 2012. rfc-editor.org/rfc/rfc6797
- HSTS-Preload-Liste – Voraussetzungen: max-age mindestens ein Jahr (31.536.000 s),
includeSubDomainsundpreload. Die Betreiber raten vom Preloading ab („HSTS preloading is not recommended“). hstspreload.org (geprüft 09.10.2026) - Mozilla HTTP Observatory – Tests & Scoring: HSTS mit mindestens sechs Monaten ohne Abzug, kürzer −10, fehlend −20. developer.mozilla.org/en-US/observatory (geprüft 09.10.2026)
- BSI TR-02102-2 „Verwendung von Transport Layer Security (TLS)“, Version 2026-01 vom 27.01.2026: „TLS 1.3 sollte bevorzugt verwendet werden.“ TLS 1.2 wird bis Ende 2031 empfohlen, TLS 1.0 und 1.1 nicht. bsi.bund.de (geprüft 09.10.2026). Weder diese Richtlinie noch der BSI-Mindeststandard TLS (für die Bundesverwaltung) verlangen HSTS – HSTS begründen wir mit RFC 6797, OWASP und der Preload-Liste.
- php.net – Supported Versions und Unsupported Branches: 8.2 Sicherheitsupdates bis 31.12.2026, 8.3 bis 31.12.2027, 8.4 bis 31.12.2028, 8.5 bis 31.12.2029; 8.1 ohne Support seit 31.12.2025, 8.0 seit 26.11.2023, 7.4 seit 28.11.2022. Distributionen versorgen eigene Pakete teils länger, Debian 12 etwa sein PHP 8.2 bis 30.06.2028 (Debian LTS). php.net/supported-versions.php (abgerufen 09.10.2026)
- RFC 9116 „A File Format to Aid in Security Vulnerability Disclosure“ (security.txt), April 2022. rfc-editor.org/rfc/rfc9116 · RFC 9309 Robots Exclusion Protocol. rfc-editor.org/rfc/rfc9309
- Unternehmensdaten: Wikidata (CC0), Abruf 8. Oktober 2026.
Datenstand
Messung am 9. Oktober 2026, 08:16–11:02 Uhr MESZ. Alle Zahlen sind mit den Auswertungsskripten aus den Rohdaten reproduzierbar; die Rohdaten enthalten Messwerte je Domain und bleiben deshalb intern. Sie werden am 31.12.2027 gelöscht.
Was Unternehmen jetzt tun können
Der erste Blick kostet nichts: Die Antwort-Header der eigenen Startseite zeigt jeder Browser in seinen Entwicklerwerkzeugen,
eine Bewertung mit Erklärungen liefert das kostenlose HTTP Observatory von Mozilla.
Die meisten fehlenden Header sind je eine Zeile in der Webserver-Konfiguration: HSTS mit mindestens einem Jahr Laufzeit,
nosniff, Schutz vor Einbettung und eine Referrer-Policy. Eine Content-Security-Policy braucht mehr Sorgfalt – sie lässt
sich zuerst im Beobachtungsmodus (Report-Only) testen und dann durchsetzen. Versionsangaben gehören aus den Headern
entfernt, die Software selbst auf einen Stand mit Sicherheitsupdates. Und eine security.txt sorgt dafür, dass Hinweise
auf Schwachstellen beim richtigen Empfänger ankommen.
Wer Website und Mail-Domain gemeinsam angeht, findet die Schritte für SPF und DMARC in der Studie zur E-Mail-Sicherheit.
Stat-Karten
Jede Kernaussage als fertige Grafik mit Quellenangabe – quadratisch für LinkedIn- und Instagram-Beiträge, im Querformat für Link-Vorschauen und Präsentationen. Frei verwendbar unter CC BY 4.0.
-
Fast jede dritte Unternehmenswebsite: 30,3 %
Herunterladen (PNG)
-
Jede zweite Website ohne HSTS: 49,9 %
Herunterladen (PNG)
-
Content-Security-Policy: 25,2 %
Herunterladen (PNG)
-
Gute E-Mail, gute Website: 58,3 %
Herunterladen (PNG)
-
Sichtbare PHP-Versionen: 31,5 %
Herunterladen (PNG)
-
Meldeweg für Sicherheitslücken: 6,9 %
Herunterladen (PNG)
Report, Daten und Grafiken
Alles frei und ohne Anmeldung – zur Nutzung mit Quellenangabe und Link (CC BY 4.0).
Report als PDF
Die vollständige Studie im A4-Format – 18 Seiten: Management Summary, Kernaussagen, alle Abbildungen und Tabellen, Methodik, Grenzen und Quellen.
Report herunterladen(PDF, 1,2 MB)Pressepaket als ZIP
Report, alle Abbildungen und Stat-Karten, Titelbild, Tabellen (CSV), kjello-Logo und ein Infotext mit Zitiervorschlag.
Pressepaket herunterladen(ZIP, 2,7 MB)Tabellen (CSV)
Semikolon-getrennt, Dezimalkomma, UTF-8 – öffnet sich direkt in Excel.
Abbildungen (PNG)
In doppelter Auflösung, mit Titel und Quellenzeile.
Häufige Fragen zur Studie
Was sind Sicherheits-Header?
Sicherheits-Header sind Anweisungen, die ein Webserver mit jeder Seite an den Browser schickt: etwa nur noch verschlüsselt zu verbinden (HSTS), nur Skripte aus erlaubten Quellen auszuführen (Content-Security-Policy) oder die Seite nicht in fremde Seiten einbetten zu lassen (X-Frame-Options, frame-ancestors). Sie kosten nichts, sind standardisiert und werden vom OWASP Secure Headers Project empfohlen.
Was ist HSTS – und warum reicht eine Umleitung auf HTTPS nicht?
HSTS (HTTP Strict Transport Security, RFC 6797) weist den Browser an, eine Website für eine festgelegte Zeit nur noch über HTTPS aufzurufen. Eine reine Umleitung greift erst, nachdem der erste Aufruf unverschlüsselt beim Server angekommen ist – genau dieser Moment lässt sich etwa in einem öffentlichen WLAN abfangen. Mit HSTS fragt der Browser gar nicht erst unverschlüsselt an. In unserer Messung setzen 50,1 % der Startseiten HSTS, mindestens ein Jahr lang 40,1 %.
Wie viele Unternehmenswebsites in Deutschland senden Sicherheits-Header?
Von 8.989 HTTPS-Startseiten (Unternehmen mit Sitz in Deutschland, ohne Konzerne über 5.000 Beschäftigte) senden 30,3 % keinen der sechs empfohlenen Sicherheits-Header und 8,3 % alle sechs. HSTS setzen 50,1 %, eine Content-Security-Policy 25,2 %, X-Content-Type-Options: nosniff 53,5 %.
Heißt eine sichtbare alte PHP-Version, dass die Website angreifbar ist?
Nicht zwingend. Linux-Distributionen wie Debian, Ubuntu oder RHEL und manche Hoster spielen Sicherheitskorrekturen in ältere Versionsstände ein, ohne die Versionsnummer zu ändern. Eine sichtbare „PHP/7.4“ heißt deshalb: ohne Support durch php.net, nicht zwingend ungepatcht. 31,5 % der sichtbaren PHP-Versionen gehören zu Zweigen, die php.net nicht mehr mit Sicherheitsupdates versorgt. Die OWASP empfiehlt unabhängig davon, Versionsangaben aus den Antwort-Headern zu entfernen.
Was hat E-Mail-Sicherheit mit Website-Sicherheit zu tun?
Technisch wenig – organisatorisch viel. Wir haben dieselben Unternehmen gemessen wie in der Studie „E-Mail-Sicherheit 2026“. Unternehmen mit wirksamem Schutz gegen gefälschte Absender setzen zu 58,3 % HSTS, Unternehmen ganz ohne DMARC nur zu 38,7 %. Das ist eine Korrelation, keine Ursache: Vermutlich stehen beide Werte für dieselbe Sorgfalt oder denselben Dienstleister hinter Domain und Website.
In meinen Server-Logs steht „kjello-studie/1.0“ – was war das?
Das war unser Abruf für diese Studie am 9. Oktober 2026: je Domain höchstens vier normale Aufrufe der Startseite (mit und ohne www., verschlüsselt und unverschlüsselt) samt Weiterleitungen sowie die öffentlichen Dateien /robots.txt und /.well-known/security.txt – keine Scans, keine Unterseiten, keine Logins. Domains, deren robots.txt solche Abrufe ausschließt, haben wir ausgelassen. Wer seine Domain ausnehmen lassen möchte, schreibt formlos an [email protected].
Sind die Ergebnisse repräsentativ?
Nicht für alle Unternehmen in Deutschland. Grundlage ist Wikidata, das vor allem bekanntere Firmen verzeichnet; Kleinstbetriebe ohne öffentliche Spuren fehlen fast ganz. Die Werte sind daher eher eine Obergrenze für den Schutz. Gemessen wurde außerdem nur die Startseite – Unterseiten, Shops und Portale können anders konfiguriert sein.
Wie prüfe ich meine eigene Website?
Die Header lassen sich in jedem Browser ansehen (Entwicklerwerkzeuge, Reiter „Netzwerk“, Startseite anklicken, „Antwort-Header“). Eine kostenlose Bewertung mit Erklärungen liefert das HTTP Observatory von Mozilla.
Darf ich Zahlen, Grafiken und den Report verwenden?
Ja. Texte, Grafiken, Stat-Karten, der PDF-Report und die aggregierten Tabellen stehen unter der Lizenz Creative Commons Namensnennung 4.0 (CC BY 4.0). Bitte nennen Sie die Quelle „kjello-Studie Website-Sicherheit 2026“ und verlinken Sie auf diese Seite.
Änderungsprotokoll
- Version 1.0 vom – Erstveröffentlichung. Messung der Startseiten von 10.107 erreichbaren Unternehmenswebsites am 9. Oktober 2026.
Verwandte Studien
-
Studie · IT-Arbeitsmarkt
kjello IT-Fachkräfte-Report 2026
Rund 80.600 € im Jahr kostet eine Vollzeitstelle in der IT-Systemadministration, im Schnitt 108 Tage bleibt eine gemeldete Stelle unbesetzt. Einen bundesweiten Mangel zeigen die amtlichen Daten nicht – Engpässe gibt es im Osten. Mit allen Werten je Bundesland.
Veröffentlicht am
-
Studie · IT-Sicherheit
E-Mail-Sicherheit 2026
SPF, DMARC und DKIM bei 9.935 Unternehmensdomains gemessen: Nur 37,8 % sind wirksam gegen gefälschte Absender geschützt, 26,8 % haben gar keinen DMARC-Eintrag.
Veröffentlicht am
Für Redaktionen
Texte, Grafiken und die aggregierten Tabellen dieser Studie dürfen Sie frei verwenden – auch gekürzt und bearbeitet –, solange Sie die Quelle nennen und auf diese Seite verlinken.
Zitiervorschlag
Quelle: kjello-Studie Website-Sicherheit 2026, kjello.de/studien/website-sicherheit-2026
Lizenz
Creative Commons Namensnennung 4.0 (CC BY 4.0) für Texte, Grafiken und aggregierte Tabellen. Einzelne Unternehmen, Domains oder Rohdaten veröffentlichen wir nicht.
Pressekontakt
Fragen zur Methodik, weitere Auswertungen oder ein Gespräch: [email protected] · 040 28410268-0
Report, Daten, Grafiken
PDF-Report, Pressepaket (ZIP), Tabellen als CSV, alle Abbildungen und Stat-Karten finden Sie im Download-Center – frei und ohne Anmeldung.